


Der Entwickler von KelpDAO verklagt LayerZero in Kanada wegen der rsETH-Sicherheitslücke im Wert von 292 Millionen US-Dollar



LayerZero, seine kanadische Tochtergesellschaft und CEO Bryan Pellegrino wurden am Donnerstag vor dem obersten Gericht von British Columbia in einem Verfahren wegen Fahrlässigkeit und Verleumdung als Beklagte benannt.
Evercrest Technologies, Betreiber von KelpDAO, bringt den Fall mit dem Diebstahl von 116.500 rsETH am 18. April in Verbindung, die damals einen Wert von etwa 292 Millionen US-Dollar hatten.
USDT0 habe eine Prüferwarnung erhalten, die Evercrest nie zugestellt wurde, heißt es in der Behauptung
Die beim Gericht in Vancouver eingereichte Klage erweitert die Anklagepunkte um den Vorwurf der fahrlässigen Falschdarstellung und fordert zusätzlich zum gewöhnlichen Schadensersatz auch einen erhöhten und einen Strafschadenersatz.
LayerZeros eigener Verifizierer war der einzige, der die Prägung von auf einer Blockchain gesperrten rsETH auf einer anderen Blockchain bestätigen musste. Kelps Bridge nutzte ein dezentrales 1-zu-1-Verifizierungsnetzwerk (DVN).
Laut der Klageschrift von Evercrest handelte es sich bei der Sicherheitslücke um ein Versagen der eigenen Sicherheitsinfrastruktur von LayerZero
Evercrest behauptet, LayerZero habe am 2. Februar 2024 mitgeteilt, die Standardeinstellung stelle „kein Problem“ dar. In der Klage heißt es weiter, LayerZero habe Evercrest am 21. März 2024 angewiesen, die 1:1-Konfiguration einer anderen Bridge zu klonen.
LayerZeros Präsentation, datiert auf Januar 2025 in der Anmeldung, sah ein redundantes und überwachtes Verifizierungsnetzwerk vor, in dem ein kompromittierter Verifizierer höchstens „eine Nachricht nicht korrekt verifizieren“ konnte
USDT0 erhielt eine andere Meldung. Evercrest gibt an, dass Kelp nie eine Warnung erhalten habe, während LayerZero den USDT0-Entwickler Ende 2024 oder Anfang 2025 vor den Risiken standardmäßiger Verifizierungskonfigurationen warnte, woraufhin dieser Entwickler seinen eigenen Verifizierer einsetzte.
Nach dem Ausrutscher am 18. April erreichten die Abhebungen über 650 Millionen Dollar
Die Behauptung verortet den Sicherheitsverstoß innerhalb von LayerZero. Laut Evercrest erfolgte der Einstiegspunkt für den Angreifer über den Computer eines einzelnen LayerZero-Entwicklers, der durch Social Engineering und Malware kompromittiert wurde. Die rsETH-Transaktion wurde am 18. April gegen 17:35 UTC gesendet.
Laut der eingereichten Unterlagen hat Kelp nach dem Angriff seinen geplanten Stablecoin sbUSD eingestellt und migriert rsETH zu einem anderen kettenübergreifenden Sicherheitsstandard. ChainlinkCCIP Cryptopolitan.
Laut Evercrest haben die Abhebungen bei KelpDAO seit April 650 Millionen Dollar überstiegen.
Die Verleumdungsklage bezieht sich auf LayerZeros Reaktion auf den Hackerangriff. In der anschließenden Analyse hieß es, Kelps Konfiguration widerspreche dem von LayerZero propagierten Multi-DVN-Modell „direkt“.
Evercrest bezieht diese Argumentation und Pellegrinos öffentliche Kritik in seine Argumentation mit ein.
Pellegrino sagte im Mai, dass Kelps Darstellung „völlig unwahr“ sei und dass Kelp auf LayerZeros Multi-DVN-Standard gestartet und selbst auf 1-of-1 umgestellt wurde, Cryptopolitan .
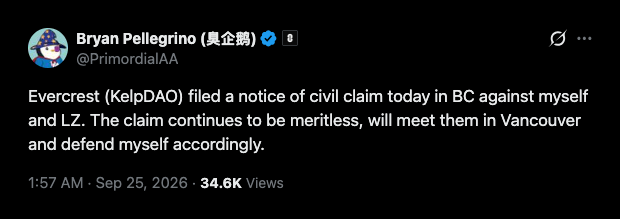
Er reagierte auf die neue Klageerhebung zu X mit der Aussage, die Behauptung sei „nach wie vor unbegründet“ und er werde sich selbst verteidigen.
Cryptopolitan berichtete, dass zum Zeitpunkt des Exploits 47 % der aktiven LayerZero-App-tracmit 1-von-1-Setups liefen – ein Setup, das LayerZero inzwischen verboten hat.
Die klügsten Köpfe der Krypto-Szene lesen bereits unseren Newsletter. Möchten Sie auch dabei sein? Dann schließen Sie sich ihnen an.
Empfohlene Artikel








Kommentare (0)
Klicken Sie auf die $-Schaltfläche, geben Sie das Symbol ein und wählen Sie eine Aktie, einen ETF oder einen anderen Ticker zum Verlinken aus.