


Trezor warnt Nutzer nach Hackerangriff auf E-Mail-Anbieter und veranlasst zum Versenden von Phishing-Warnungen



Trezor warnte seine Nutzer am Mittwoch, den 9. September 2026, vor Hackern, die den E-Mail-Dienst eines Drittanbieters ausnutzten, um eine gefälschte Sicherheitswarnung zu verbreiten. Die Trezor-Wallet selbst war von dem Angriff jedoch nicht betroffen. Die Kriminellen hatten es auf etwas abgesehen, das noch schwerer zu schützen war als Software: das Vertrauen der Nutzer in E-Mails von vertrauenswürdigen Anbietern.
Die Betreffzeile der Warnung lautete: „Kritischer Sicherheitsalarm: STM32-Entropie-Schwachstelle“. In der Nachricht hieß es, dass Trezor-Ingenieure einen Konstruktionsfehler in den in ihren Produkten verwendeten STM32-Chips entdeckt hätten. Decrypt berichtete , dass Trezor die Nachricht als Fälschung erkannte und die Leser davor warnte, auf die Links zu klicken.
Ein gefälschter Fehler, der von einer echten Adresse gesendet wurde
Der Erfolg der Kampagne beruhte nicht auf der vorgetäuschten Sicherheitslücke, sondern auf der Art und Weise, wie die E-Mail empfangen wurde. Ein Empfänger gab an, dass die E-Mail von [email protected], den Kampagnenpfad von Sendinblue durchlaufen hatte und die DKIM-, SPF- und DMARC-Prüfungen bestanden hatte.
Die Warnung wies darauf hin, dass jedes vierte Gerät kompromittiert werden könnte und dass Wiederherstellungsphrasen möglicherweise nicht genügend Zufälligkeit oder Entropie aufweisen. Diese Formulierung ähnelte stark den Problemen, die beim kürzlich erfolgten Coldcard-Angriff beschrieben wurden.
Trezor gab bekannt , die Domain, über die die Warnmeldungen versendet wurden, gesperrt zu haben und zu untersuchen, wie die Betrüger die legitime Versandinfrastruktur missbrauchen konnten. Die öffentliche Warnung des Unternehmens erfolgte am 9. September kurz nach 16:30 Uhr Ostküstenzeit, nur wenige Stunden nachdem Nutzer erste Hinweise auf die verdächtigen E-Mails gegeben hatten.
Die Sicherheitslücke könnte über Trezor hinausreichen
Laut Nick Neuman, Mitbegründer und CEO von Casa, scheint ein ähnlicher Trend auch bei Nutzern von BitBox aufzutreten, und es wird vermutet, dass ein gängiger Anbieter für Marketing-E-Mails gehackt wurde.
Das ist das größere Problem. Hersteller von digitalen Geldbörsen können ihre Geräte zwar sicherer machen, aber ihre Marke kann trotzdem auf Wegen gestohlen werden, die sie nicht vollständig kontrollieren können – von E-Mail-Dienstleistern über Versandunternehmen bis hin zu Zahlungsabwicklern.
Datenpannen sind keine Geräteangriffe
Einem früheren Bericht von Cryptopolitanzufolge wurden Phishing-Angriffe auf Ledger-Nutzer auch über physische Post verbreitet. Es ist jedoch wichtig zu beachten, dass sich diese Fälle von Geräteangriffen unterscheiden, da ein Datenleck Identitäts-dentKontaktinformationen gefährdet, während ein Geräteangriff auch finanzielle Vermögenswerte gefährden kann.
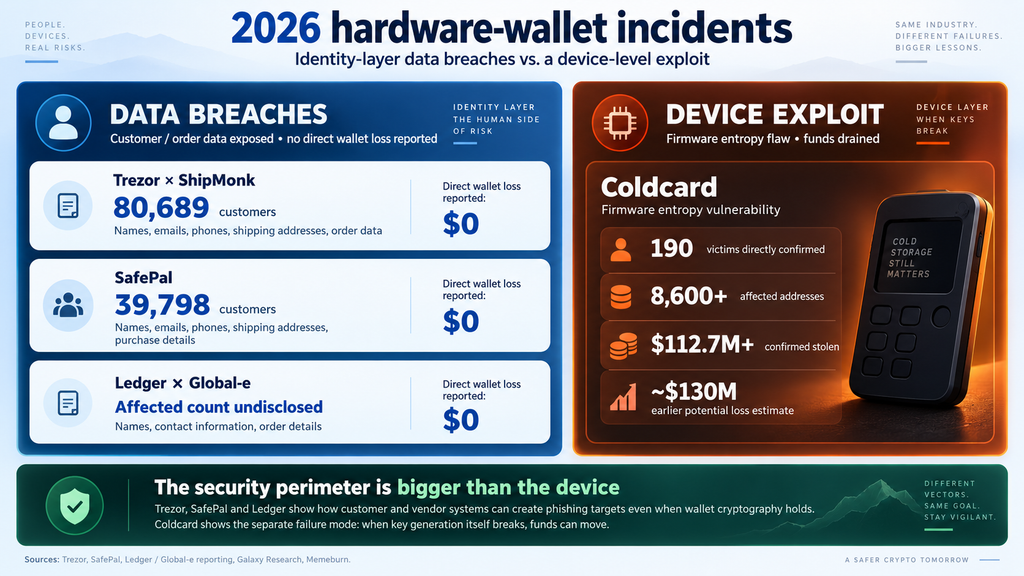
Die Angriffe auf Hardware-Wallets im Jahr 2026 verdeutlichen diesen Unterschied. SafePal räumte ein , dass ein Autorisierungsfehler in einem seiner Order trac-Plugins zur Offenlegung der Daten von etwa 39.798 Kunden geführt hatte, und dass die Seed-Phrasen, privaten Schlüssel und Wallet-dentdieser Kunden nicht kompromittiert wurden.
Der Datenverstoß bei Trezor ShipMonk erhöhte die Zahl der betroffenen Kunden schließlich auf 80.689, nachdem das Unternehmen festgestellt hatte, dass auch alte US-Bestelldaten aus den Jahren 2019 bis 2021 gespeichert und offengelegt worden waren. Ähnlich kam es im Januar beim Global-e-dent bei Ledger zu einem Datenleck, bei dem ebenfalls Bestelldetails und Kontaktdaten von Kunden offengelegt wurden, wobei die genaue Anzahl der betroffenen Kunden nicht bekannt gegeben wurde.
In seinem Vergleich vom August Memeburn Ledger, Trezor und SafePal korrekt der Kategorie „Datenlecks“ zu, währenddent. Die von Memeburn in Bezug auf Trezor genannte Zahl von 13.689 stammt jedoch aus der Zeit vor dem Trezor-Update vom 4. September.
Coldcard hebt sich deutlich von anderen Anbietern ab. Laut Galaxy Research vom 14. August wurden 190 direkte Opfer bestätigt, außerdem waren über 86.000 Adressen betroffen und mindestens 112,7 Millionen US-Dollar in Form von 1.778,84 BTC aufgrund von Fehlern in der Firmware gestohlen worden. Andere Schätzungen gingen von einem möglichen Verlust von fast 130 Millionen US-Dollar aus.
Durchgesickerte Kontextinformationen begünstigen industrielles Phishing
Die Gefahr einer durchgesickerten Versandliste liegt in den Folgen. Chainalysis schätzt , dass Kryptobetrug im Jahr 2025 17 Milliarden US-Dollar erbeutet hat, während Identitätsdiebstahl jährlich um über 1.400 % zunimmt. Die Studie ergab außerdem, dass Betrugsfälle mit On-Chain-Verbindungen zu KI-Anbietern 4,5-mal mehr Umsatz pro Operation generierten als solche ohne diese Verbindungen.
Ein Kaufbeleg für eine Hardware-Wallet kann daher zu einer Zieldatei werden. Ein Name in Verbindung mit E-Mail-Adresse, Telefonnummer, Wohnadresse und der Bestätigung, dass jemand ein Kryptosicherheitsgerät besitzt, liefert Kriminellen den Kontext, um überzeugende E-Mails, Anrufe, Briefe oder sogar persönliche Übergriffe zu verfassen.
Die Lehre aus dem jüngstendent bei Trezor ist nicht, dass Hardware-Wallets versagt haben. Sie ist vielmehr, dass der Sicherheitsperimeter mittlerweile auch die umliegenden Systeme umfasst und Angreifer immer häufiger nur eine vertrauenswürdig aussehende Nachricht benötigen, um einzubrechen.
Wenn Sie das hier lesen, sind Sie schon einen Schritt voraus. Bleiben Sie mit unserem Newsletter auf dem Laufenden.
Empfohlene Artikel









Kommentare (0)
Klicken Sie auf die $-Schaltfläche, geben Sie das Symbol ein und wählen Sie eine Aktie, einen ETF oder einen anderen Ticker zum Verlinken aus.