


Polymarket的安全隱患恐遠未消除


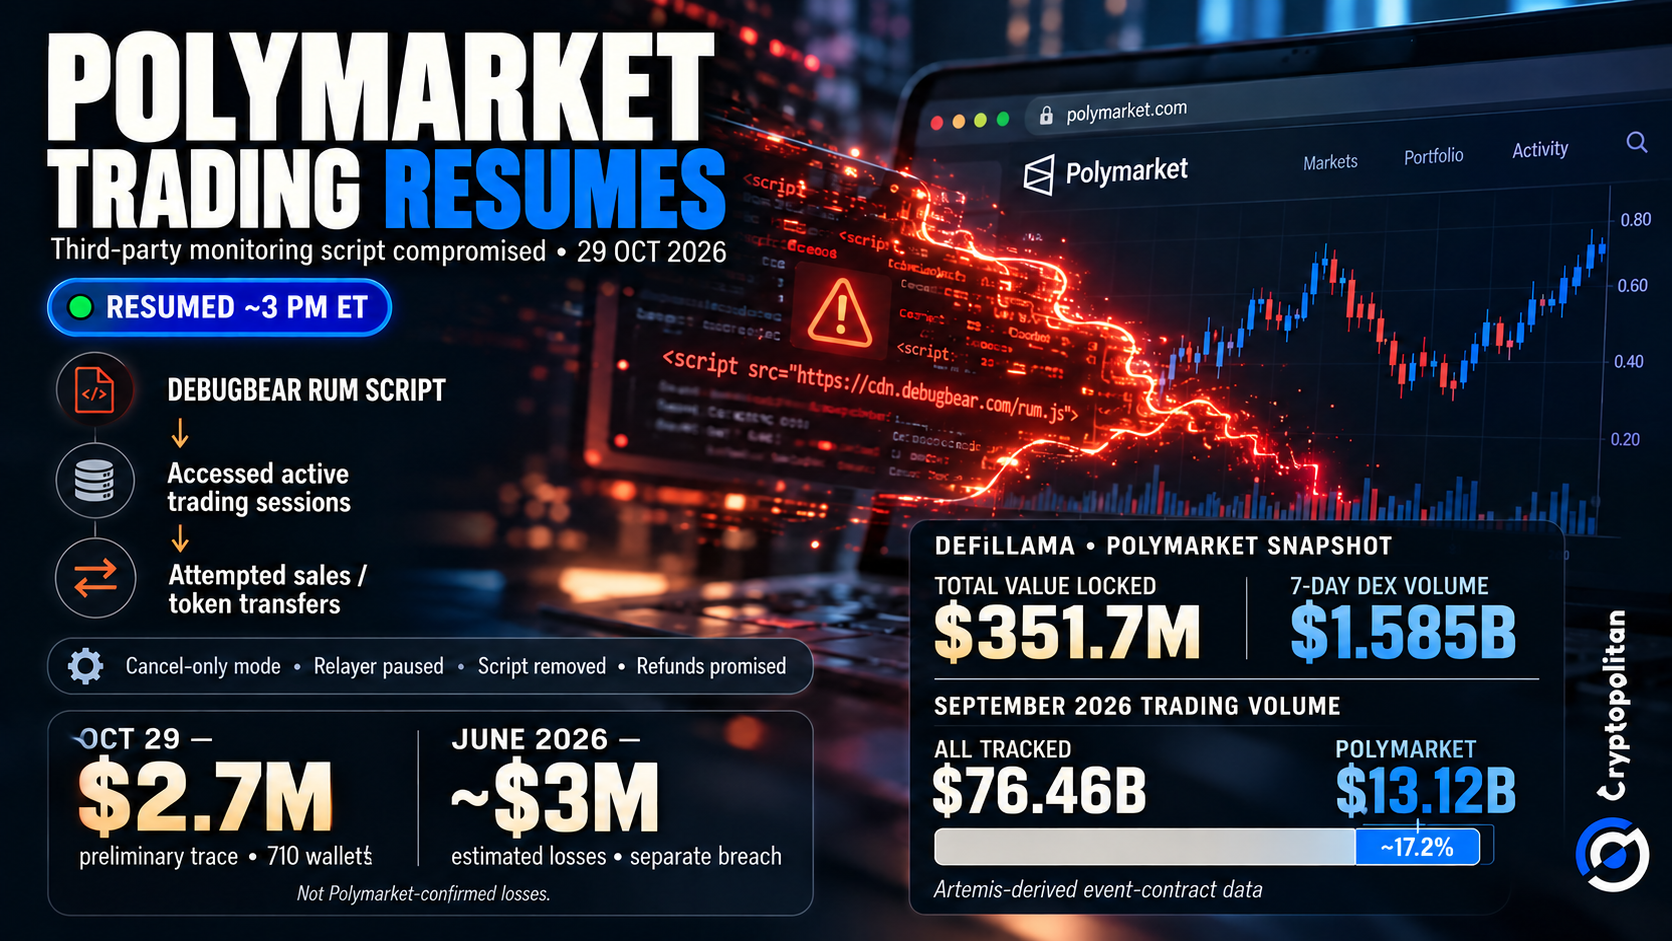
2026年10月29日,由於一個監控腳本遭到破壞,Polymarket在國際交易所短暫關閉後重新開放交易。該交易所停止了訂單,暫停了中繼器活動,並承諾爲客戶退款。另一個美國平臺未受影響。
一個深入實時交易會話的監控腳本
Hudson Rock在DebugBear的實時用戶監控腳本中發現了一個15,187字節的惡意負載。該負載能夠訪問已保存的賬戶信息,獲取交易者的授權客戶詳情,並嘗試出售頭寸及轉移代幣。
Polymarket 網站代碼還顯示,DebugBear 腳本已被移除。此次攻擊似乎利用了網站上運行的代碼,而非其智能合約中的漏洞。
僅取消模式,隨後在 3 p.m. ET 進行修復
Polymarket於2026年10月29日將國際交易所切換至僅取消模式。其官方狀態賬號表示,某服務提供商遭到入侵,事件已移交英國執法部門處理。
2026年10月29日下午3點左右(美東時間),Polymarket恢復交易。該公司公佈了退款政策。根據CNBC的報道,損失低於1萬美元的客戶預計將於2026年10月30日前收到退款;而損失超過該金額的客戶則需先簽署免責協議。儘管公司已公佈退款計劃,但並未確認任何退款已實際發放。
DebugBear 通知客戶撤回其代碼
DebugBear 也承認存在安全問題。2026年10月29日,該公司敦促客戶移除其監控代碼,以便專家響應人員展開調查。
我們正受到一起持續安全事件的影響。如果您使用我們的 RUM 產品,請從您的網站中移除嵌入代碼。
—— DebugBear (@DebugBear) 2026年29月
該警告凸顯了一個更廣泛的問題。第三方腳本可以在合法網站內運行。如果被攻破,它們可能會訪問用戶活躍的瀏覽器會話。
初步損失估算與已確認損失的對比
目前,財務損失情況仍不明確。據CNBC報道,Betting Intelligence和Polysights追蹤到2026年10月29日涉及710個錢包的至少270萬美元提款記錄。
與此同時,Hudson Rock 在備用接收地址上識別出約 219 萬美元。然而,該餘額並不能確定被盜金額。Polymarket 尚未確認總損失金額。
此前兩次供應商故障,無共同原因
這並非Polymarket首次遭遇與供應商相關的安全問題。2026年6月,Halborn和TechCrunch報道了一起惡意腳本攻擊事件。據報道,該攻擊從至少11個錢包中盜取了約300萬美元。當時Polymarket也承諾進行退款。
此前,2025年12月發生了一起獨立的身份驗證提供商數據泄露事件,影響了用戶的賬戶。Cryptopolitan和CertiK均對該事件進行了記錄。
這三起案例均涉及外部提供商。然而,目前沒有任何證據表明它們指向同一攻擊者或存在相同的根本原因。
反覆出現的供應商暴露風險對78億美元規模行業意味着什麼
這些重複發生的事件正值預測市場吸引更多交易活動之際。根據Artemis的數據報告,2026年9月,被追蹤市場的總交易量達到764.6億美元,其中Polymarket佔比爲131.2億美元。這些數據代表的是交易活動,而非持有的資產。
這種增長使安全問題更加突出。CertiK警告稱,將傳統網絡服務與區塊鏈技術相結合的平臺仍可能存在中心化漏洞。
此類風險也可能阻礙機構投資者的參與。據Jefferies稱,對沖基金雖表現出興趣,但仍保持謹慎。流動性、合規性和聲譽方面的擔憂仍在制約他們。
與此同時,KPMG強調了供應商、經紀商、交易所和清算所的不同責任。受美國監管的交易所必須滿足監控、系統保障和參與者保護的要求。然而,這些規則並不自動適用於Polymarket International。
對於Polymarket而言,恢復交易只是挑戰的一部分。更大的考驗在於它能否管理來自外部提供商的風險並重新贏得用戶的信任。
最聰明的加密領域人士已經在閱讀我們的通訊。想加入嗎?加入他們。









