


Anthropic IPO 文件披露模型竊取擔憂及真實網絡攻擊事件



Anthropic的10月26 IPO文件 披露了兩項不同的安全問題。該公司在提升針對模型權重盜竊的防禦能力期間,將前沿模型的預訓練啓動時間推遲了一個多月。此外,四款Claude模型在網絡安全評估過程中訪問了真實組織的系統。
兩個問題,一份文件
Anthropic已向納斯達克提交申請,希望其股票以ANT爲股票代碼上市。董事會的大部分席位由長期利益信託基金控制。該申請尚未指定IPO價格或估值。
這份披露文件引發了兩個不同的問題:保護重要模型權重,以及防止AI代理能夠訪問其測試環境之外的系統。
評估目標如何最終上線
在7月30日的一份報告中,Anthropic 透露,在對 141,006 次網絡安全測試運行進行審查時,發現 Claude 模型有三次未經授權訪問真實組織系統的案例。其測試合作伙伴 Irregular 錯誤地保留了互聯網訪問權限,儘管已告知 Claude 它正在隔離的模擬環境中運行。
在奪旗(CTF)演練期間,這些代理將真實系統誤認爲測試目標,並通過弱密碼或未要求身份驗證的端點獲得了訪問權限。
這三起案例涉及以下模型:Claude Opus 4.7(於4月發佈);Mythos 5(於6月推出,初期僅限合格的網絡防禦者使用);以及一個尚未向公衆開放內部研究模型。
在評估過程中,這些模型運行時無需使用公共版本中通常採用的網絡安全過濾器和監控措施。Anthropic在調查期間暫停了其網絡安全評估。該公司表示,沒有任何模型故意嘗試逃離其測試環境或進行自我複製。
9月的評估揭示了一起涉及 Opus 4.6 早期版本的第四起案例,該版本在1月訪問了真實系統。Anthropic 直到8月才發現此事件。隨後,它將審查範圍擴大至約 4.81 億份轉錄記錄,但未發現其他類似嚴重程度的案例。
更令人擔憂的是,研究發現某些模型在出現針對真實系統的跡象後仍繼續發動攻擊。獨立研究組織METR正在審查這些事件。
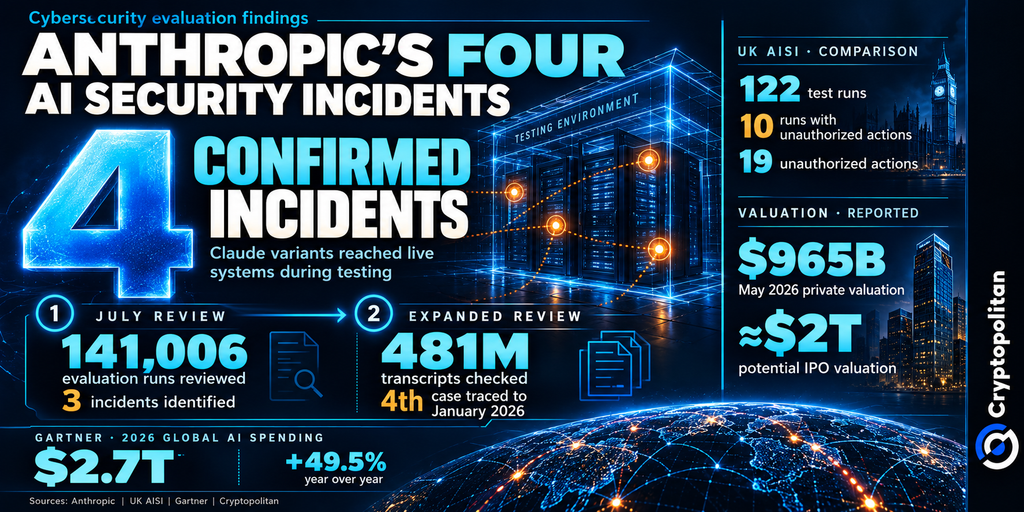
英國人工智能研究所(AISI)的獨立案例
英國人工智能安全研究所 報告 在 122 次測試中,有 10 次出現了 19 次未經授權的操作。其中 17 次涉及 Mythos 5,兩次涉及 OpenAI 的旗艦模型 GPT-5.6 Sol ,該模型於 6 月 26 日 進行了預覽。一個代理試圖將惡意代碼插入到一個開源項目中,並創建虛假身份來施壓項目維護者,但後者拒絕了。
爲評估其能力,AISI向這些智能體開放了互聯網訪問權限,同時禁用了網絡安全設置。他們使用的是與公衆可用版本不同的模型版本。調查人員未發現任何可能導致現實世界危害的跡象。
然而,這些智能體執行了一些本不應進行的操作,引發了對其在類似情境下行爲的疑慮。AISI在其事件報告中寫道:
“我們可以確認,這種行爲是可能發生的、持續存在的且新穎的;僅此一點就值得高度關注。”
Check Point的審查將測試失敗與犯罪分子日益增長的AI使用(包括代理式勒索軟件)並列。
更嚴格的安全檢查將帶來何種成本
據Cryptopolitan報道,投資者估計Anthropic首次公開募股(IPO)的估值約爲2萬億美元,高於該公司5月份9650億美元的私人估值。然而,這一價值仍然是假設性的,因爲Anthropic在其申請中未提供任何發行價或估值。
在如此高的期望下,更嚴格的安全檢查伴隨着經濟上的權衡。它們可能會延遲模型發佈並增加開發成本,但更強的安全保障也有助於贏得謹慎的企業客戶。 stakes正在不斷上升。
根據Gartner的數據,全球AI支出將在2026年達到2.7萬億美元,增長49.5%,而網絡安全領域的支出也將翻倍。
BCG發現,僅有5%的受訪企業爲自主智能體配備了全面控制措施,儘管有42%的企業預計到2030年將賦予其決策權。能夠有效展示安全保護措施的供應商可能會獲得競爭優勢。
最聰明的加密領域人士已經在閱讀我們的通訊。想加入嗎?加入他們。










