


研究人員攻破未修補的PHP服務器,19小時內贏得2,000美元比特幣獎金



一名安全研究人員成功利用了一個故意未修補的PHP服務器,並在不到19小時內領取了其比特幣賞金。
此次公開行動是一次測試,旨在驗證近期PHP2Shell漏洞是否如傳聞中那般危險。
Stealmybitcoin.com於10月25 15:47 UTC記錄了這一勝利。
該遊戲的主辦網站Stealmybitcoin.com已確認賞金已被領取。其結果頁面顯示,比特幣是在19.28小時後被取走的,勝利記錄時間爲10月25日星期日的15:47 UTC。
獎池總額爲0.02511679 BTC,當時價值2,021.22美元。頁面上寫道:“目前,此服務器上已無比特幣”,並補充稱未來可能會有更多挑戰。
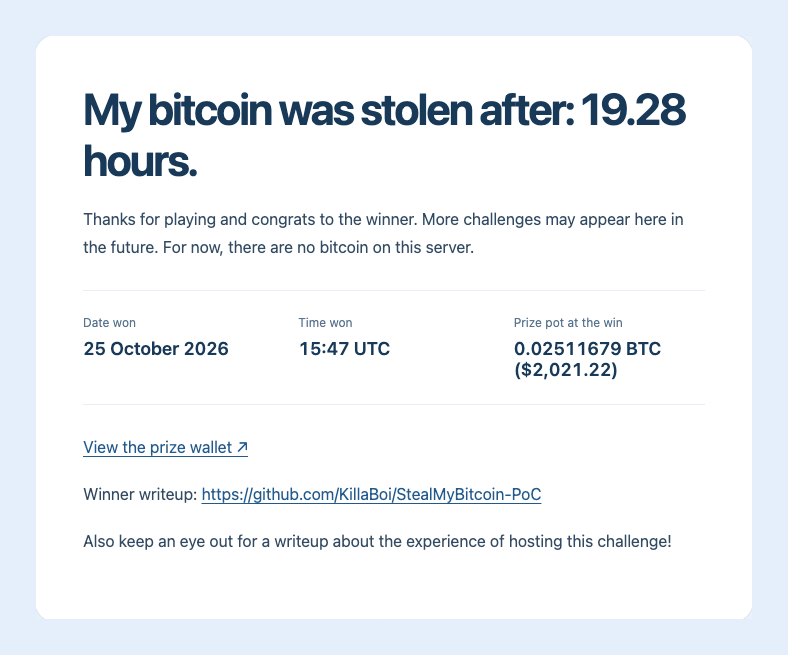
獲勝者KillaBoi在GitHub上發佈了一篇概念驗證(PoC)技術文章。目標服務器運行的是PHP 8.4.26版本。
技術總結指出,它恢復的一個私鑰並未推導出主頁上顯示的獎金地址。這被認爲是創建者的失誤,已通過電子郵件得到承認,但網站仍將該挑戰列爲已完成。
該競賽還通過隸屬於hacker.house公司的@hackerfantastic賬號被更多人知曉。該賬號於10月25日發佈帖子,詳細解釋了挑戰賽的運作機制。
此次勝利緊隨10月21 PHP2Shell緊急修復之後
此次實驗發生在兩天前PHP出現兩個嚴重漏洞的混亂事件之後。這些漏洞的細節在網上泄露,促使PHP維護人員提前一天於10月21日發佈了緊急修復補丁,正如Cryptopolitan所報道的那樣。
這些漏洞被追蹤爲CVE-2026-109618和CVE-2026-109619,並被稱爲PHP2Shell,兩者的嚴重程度評分均爲9.2/10,可在未修補的服務器上實現遠程代碼執行。
PHP被約70%擁有已知服務器端語言的網站所使用,許多網站出於預防目的暫時關閉。芬蘭、荷蘭和法國均曾臨時將政府網站下線。
Cloudflare表示,在漏洞公開後的數小時內,他們目睹了數百萬次其所謂的“利用嘗試”。
一個包括OpenAI在內的聯盟獲得了兩個月的時間來修復這些問題。OpenAI表示,發現這些缺陷的同一套AI工具也可能幫助攻擊者快速製作利用程序。
該網站的運營方承諾將單獨發佈一篇關於託管體驗的文章。
不要只是閱讀加密貨幣新聞,要真正理解它。訂閱我們的通訊。 免費。








