


GMO Internet稱遭服務器入侵後不會向黑客支付5000萬美元



集團CEO熊谷雅俊於10月26日寫道,GMO互聯網拒絕了黑客對其Onamae.com桌面雲服務發起入侵後提出的5000萬美元勒索要求。
多達26,739臺服務器可能受到影響,一些客戶表示他們發現通過其證券賬戶進行了未經授權的交易。
多達26,739臺Onamae.com服務器可能受到影響
Onamae.com Desktop Cloud 在客戶服務器上運行 MetaTrader 4 和 MetaTrader 5 等經紀軟件。GMO 表示,一名攻擊者利用安全漏洞,在某些客戶環境中植入惡意軟件並竊取客戶數據。
該問題最初由一位客戶的提問於 10 月 19 日披露。次日檢測到惡意軟件後,GMO 於 10 月 20 日 UTC 時間 19:00 開始關閉所有服務計劃。
26,739 這一數字代表可能受影響的服務器數量,而非已確認的泄露事件。部分客戶報告稱,有人通過在該服務上運行的工具未經授權下達交易指令。
內部白帽黑客此前曾指出該服務存在安全問題。Kumagai 寫道,公司的應對措施在深度和速度上均顯不足,導致攻擊者趁虛而入。
週一,GMO 互聯網集團股價暴跌近 16%,跌至四個月來的低點。該公司表示,目前尚無法量化商譽支付及損失賠償對收益的影響。
攻擊者威脅了超過 70 家證券和外匯公司的賬戶
熊谷的博客文章於10月25日首次發佈,並於次日更新,列出了攻擊者發出的威脅。該列表首先提及在70多家日本及海外的證券和外匯公司客戶賬戶上發起的更多欺詐性訂單。
攻擊者還威脅要泄露已連接的客戶電腦中的數據、使用勒索軟件並公佈GMO系統的內部細節。這些僅爲威脅,尚未在全部70多家 firm 中確認爲實際發生的行爲。
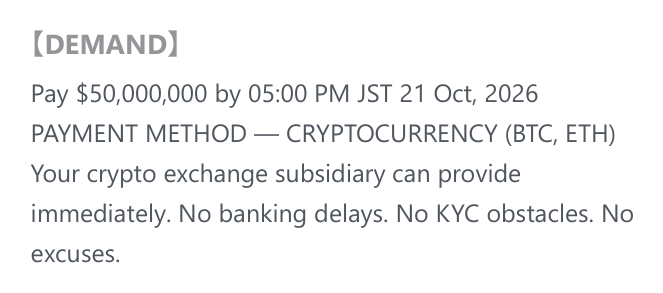
一份蓋有10月21日11:57時間戳的文件要求支付5000萬美元(約合80億日元)。熊谷寫道,GMO未滿足任何要求,也未支付任何費用。
該便條要求在同日下午5點(日本時間)前以比特幣或以太坊支付,並表示GMO的加密貨幣交易所子公司可以立即付款。
GMO表示,付款並不能保證被盜數據不會被濫用。目前,該公司正與警方及其他當局合作處理此事。
熊谷駁斥了外界批評,稱向所有客戶發放固定金額的5000日元善意補償金是試圖平息事態的做法。他表示,這只是第一步。
GMO Internet 將對與此次泄露事件相關的欺詐性交易損失進行覈實並予以賠償。如果交易所拒絕退款,則需自行承擔符合條件的全部損失金額。
該集團還承諾提供爲期六個月的免費替換環境、重建其系統基礎,並對根本原因進行外部審查。GMO Cyber Security by Ierae 和 GMO Flatt Security 參與了防禦和日誌分析工作,擁有約 200 名安全人員,其中包括前國際刑警組織人員。
GMO 已開始向法院提出披露請求,以追查攻擊者。
熊谷將此次攻擊稱爲“AI 網絡飽和攻擊”的象徵,即攻擊者利用廉價的 AI 工具壓倒防禦方。GMO Cyber Security by Ierae 發現專爲防禦而構建的自主 AI 滲透測試工具 ARTEX 被濫用,用於攻擊約 20 家日本公司。
他還提到了最近的PHP漏洞,自動化攻擊嘗試在幾小時內達到了數百萬次。根據Cryptopolitan的報道,兩個PHP2Shell漏洞的嚴重程度評分爲9.2(滿分10分),PHP已於10月21日發佈了修復補丁。
GMO並未將其自身的數據泄露與PHP漏洞聯繫起來。
10 月 24 日,熊谷要求東京應用自 10 月 1 日起生效的日本主動網絡防禦法。GMO 並非該法規定的關鍵基礎設施運營商,他承認最終決定權在於政府。
日本首相高市早苗週一晚間表示,政府計劃於下週某個時間出臺網絡安全應急保障方案。
最聰明的加密領域人士已經在閱讀我們的通訊。想加入嗎?加入他們。









