


護照製造商Foundation稱Cloudflare API密鑰遭泄露,其域名被用於發送釣魚郵件



確實有從Foundation域名發出的詐騙郵件。這款Passport比特幣硬件錢包的製造商已將其追溯至至少一個泄露的Cloudflare API密鑰。
該公司於10月25日晚些時候撤銷了所有API密鑰,並表示Passport設備及其中持有的比特幣均處於安全狀態。
該公司在東部時間11:47 p.m.表示,Passport資金是安全的。
美國東部時間晚上11點47分,Foundation在X平臺上發佈了警告。此前,看似來自Foundation官方域名的垃圾郵件已在傳播,其中包含的惡意域名已被關閉。
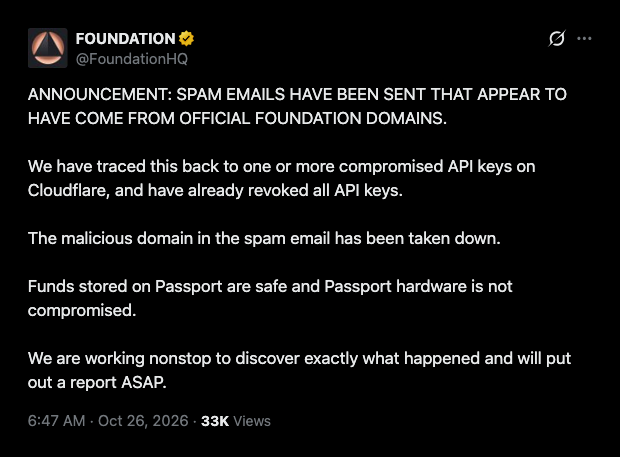
軟件可以使用API密鑰在無需密碼的情況下訪問賬戶。一旦泄露,任何持有該密鑰的人都能進入系統。
該公司表示:“存儲在Passport上的資金是安全的,Passport硬件也未受到損害。” 公司稱其正全天候徹查事件真相,並將發佈一份報告。
Foundation 的 指南 指出,Passport Core 是一種離線設備,用於存儲密鑰並簽署交易。每筆交易由配對的軟件錢包構建,並由該設備批准。
Passport買家稱收到的消息中包含了他們的姓名和地址
X 用戶 @crisisdot 表示,他們在美東時間晚上 11:29 收到來自 hello@foundation.xyz 的消息,“稱我的 Passport 資金面臨風險,並要求我遷移到新的助記詞。”
同一用戶表示,incident.foundation.xyz網站也已上線,且Foundation的“電子郵件和DNS已遭入侵”。三名收件人分別在美東時間晚上11點29分至11點44分之間發帖。
所有這些情況都發生在Foundation公開發聲之前。
一位 客戶 表示,該消息涉及 2025 年中期的購買訂單,併成功避開了垃圾郵件過濾器。
同一買家表示,詐騙者似乎掌握了收貨地址、姓名、電子郵件地址和購買信息。另一位 收件人 表示,他們的姓名、地址和電子郵件也出現在郵件中。
Foundation 尚未說明是否有人訪問了客戶的訂單信息,或發送者是從何處獲取這些信息的。其隱私 政策 聲明,Foundation 無法找回丟失的助記詞或私鑰,並且“永遠不會要求您披露這些信息。”
Trezor在9月遭遇了類似事件。該錢包製造商警告用戶,其第三方電子郵件提供商於9月9日發送了虛假的“緊急安全警報”,Cryptopolitan對此進行了報道。
一名收件人報告稱,該郵件通過了DKIM、SPF和DMARC驗證。Trezor已下架用於發送該郵件的域名。
Casa首席執行官Nick Neuman表示,BitBox用戶似乎收到了類似的電子郵件,共享的營銷郵件提供商可能已遭入侵。
Trezor買家名單此前幾周已被泄露。由於物流合作伙伴ShipMonk發生數據泄露,約80,700名用戶的姓名、地址、電話號碼、電子郵件和訂單數據遭到暴露。
Trezor表示,沒有設備、私鑰或錢包備份遭到入侵。
不要只是閱讀加密貨幣新聞,要真正理解它。訂閱我們的通訊。 免費。









