


Keystone證實Shopify商店遭入侵,硬件錢包買家地址泄露



硬件錢包製造商Keystone表示,一名入侵者突破了其基於Shopify的在線商店,竊取了客戶姓名、聯繫方式、收貨地址和訂單記錄,但並未獲取支付數據、助記詞或私鑰。
泄露事件於10月20被發現,10月23得到確認
這家總部位於香港的公司於10月24日(星期六)在X平臺發表致歉聲明,稱其於10月20日發現官方網站存在未授權訪問行爲,並在與Shopify覈查API活動後,於10月23日確認第三方已獲取客戶的收貨數據。
“您信任我們將這些詳細信息交予我們保管,對此我們深感抱歉,未能確保其安全。”Keystone寫道。
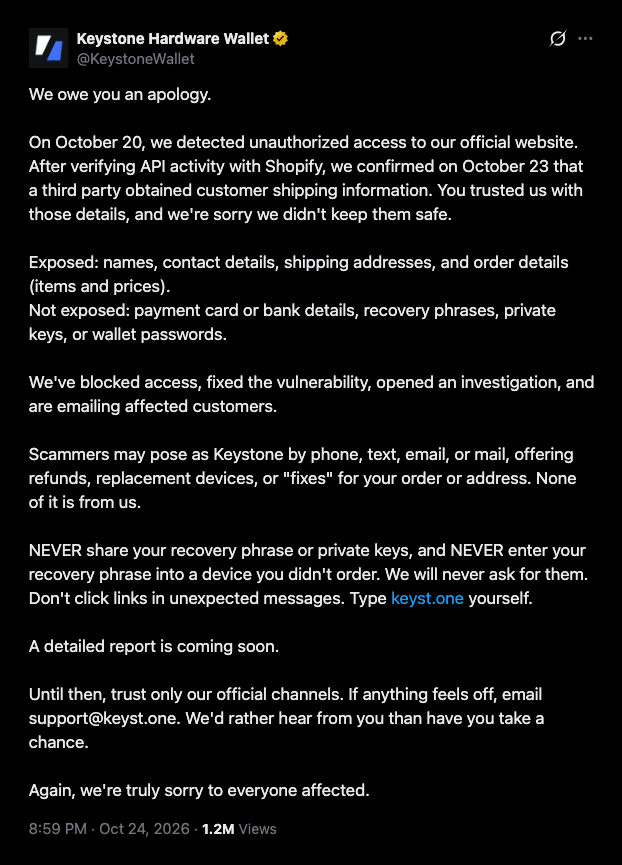
Keystone表示,被盜的記錄包括姓名、聯繫方式、地址以及訂單信息(如購買的商品及價格),而助記詞、私鑰、錢包密碼以及銀行卡和銀行賬戶詳情均未被竊取。
該公司表示,已切斷相關訪問權限、修補了漏洞、啓動了調查,並開始向受影響的客戶發送電子郵件。目前,公司尚未公佈受害者人數、攻擊入口或攻擊者身份,但表示將很快發佈詳細報告。
Keystone 警告買家,冒充者可能會通過電話、短信、電子郵件或郵件聯繫他們,提供退款、新設備或針對訂單/地址的“修復”服務。它還提醒買家不要在未訂購的設備上輸入恢復助記詞,並應親自手動輸入 keyst.one 網址。
在 Keystone 公開之前,X 用戶 @PEPE_Whale69 於週五晚間報告了一起可能的數據泄露事件。該用戶稱接到一個僞裝成蒙特利爾警察局號碼的電話,對方詢問 Amazon、eBay 或 Keystone 是否有任何意義。
帖子指出,來電者的信息與用戶 2024 年的 Keystone 訂單細節相符。Keystone 於週六凌晨 1:08(美東時間)回應稱,已“對此事啓動緊急調查”。
客戶表示,超過 180 天的訂單發生泄露
Keystone 一直將數據刪除作爲其賣點之一。1 月 5 日,即 Ledger 客戶收到其電商合作伙伴 Global-e 發生數據泄露通知的同一天,Keystone 發佈聲明稱:“您的訂單完成後 180 天,您的收貨數據將被永久刪除。”
“其他硬件錢包會永久保存您的數據。我們最多在 180 天內刪除您的配送信息”,Keystone 在今年三月寫道。
週六,@trintaetres_33 表示,儘管其購買設備已超過兩年,但仍收到了此次泄露郵件。@BlockchainBarmy 表示,其上次下單與遭遇泄露之間相隔了 214 天。
與假冒電話相關的2024年訂單也已超過180天,但Keystone並未公開說明其是否遵循了自身政策,且客戶提出的索賠均未得到覈實。
在其“隱私承諾”頁面上,Keystone 表示所有收貨信息將在訂單完成後 180 天自動刪除。但在其隱私政策(最後更新於 2021 年 5 月)中,它指出僅對過去 180 天內未下單的客戶刪除訂單數據。
幫助中心的一篇文章稱,即使買家要求刪除,也會保留城市和國家的記錄,而Shopify負責最終刪除。
8月,Trezor表示,其物流合作伙伴ShipMonk遭到入侵,導致近1.4萬名客戶信息泄露,隨後又將約6.7萬名美國客戶加入統計總數。
在Trezor首次披露後的幾天裏,SafePal表示,其用於跟蹤訂單的系統存在漏洞,導致近4萬名客戶信息泄露。
Cryptopolitan 本月早些時候報道,Ledger 確認 CryptoBilis 銷售的錢包內部隱藏芯片會在設置過程中讀取 24 個單詞的助記詞,並通過 LTE 將其發送出去。鏈上研究人員估計損失超過 8600 萬美元。
正因爲如此, Trezor將從 2027 年 1 月 1 日起停止向某些經銷商銷售產品。
Keystone錢包使用二維碼簽署交易,因此無需USB、藍牙或Wi-Fi連接。此次黑客攻擊影響了該公司的Shopify商店。
最聰明的加密領域人士已經在閱讀我們的通訊。想加入嗎?加入他們。









