


Initia黑客在網絡暫停後數秒內轉移逾270萬美元ETH



週五,一個與 Initia 漏洞相關的地址向第二個以太坊錢包發送了約 1,135 枚 ETH,價值超過 270 萬美元。 Initia於UTC時間15:41:30暫停了其Layer 1及所有Rollup,此時距離轉賬結算僅剩五秒。
鏈上分析師Spreek在UTC時間15:27發出警報。“Initia鏈遭黑客攻擊,大量代幣被無限鑄造。截至目前,黑客已套現260萬美元,還有更多資金正在轉移中,”他寫道。
在1.4百萬AUSD轉出後,Agora凍結了被利用的地址
在進行大規模轉賬之前,同一地址通過1inch將140萬個AUSD和約100萬個USDC兌換成ETH。這兩次兌換均發生在UTC時間15:03至15:05之間,早於首次公開警報超過20分鐘。
Spreek表示,攻擊者在Initia上創建了無抵押的可橋接代幣,並將其橋接回原鏈,從而抽乾了橋接合約的資金。“這意味着目前Initia上的AUSD及類似代幣實際上是無抵押的,”他稱。
截至UTC時間18:04,接收錢包中仍存有1,135.5 ETH,且未登記任何 outgoing 交易。此外,AUSD發行方Agora於UTC時間16:31:59凍結了攻擊者在以太坊上的第一個地址。
此次凍結髮生在兌換之後,而該地址此時已零持有AUSD。Agora還表示,“我們未在Initia上部署任何智能合約”,因此其凍結僅影響AUSD合約已部署的鏈。
Upbit暫停INIT的充值和提現,等待進一步覈查
“截至2026年10月23日UTC時間下午3:41:30,由於發生安全事件,Initia L1和Rollups已暫停服務。”Initia在X平臺表示。Initia正與安全專家及交易所合作,以評估損失程度。
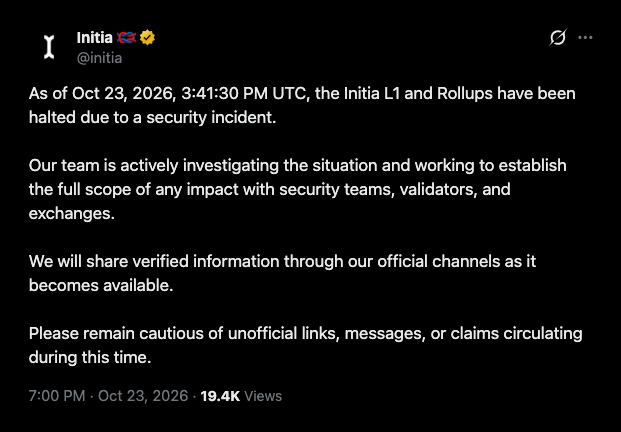
聯合創始人 Ezaan Mangalji 認爲,新發現的軟件漏洞使黑客能夠創建代幣並捲走約 270 萬美元。Initia 的服務器顯示,在系統關閉時刻生成的最後一個區塊爲 23,365,925。
基礎鏈負責管理所有Initia Rollup的橋接和流動性。當基礎鏈停止運行時,包括INIT持有者在內的所有用戶在InitiaDEX上的轉賬和交易均被凍結。
Upbit 在其 公告中表示,由於網絡出現安全事件跡象,已於 UTC 時間 15:57 暫停 INIT 的充值和提現。交易仍在繼續,交易所表示只有在確認充值和提現穩定後纔會恢復轉賬。
在漏洞披露時,INIT價格一度下跌14%。隨後該代幣逆轉跌勢,截至UTC時間17:03,當日漲幅約爲14%。
據 Cryptopolitan報道,10 月 17 日,Cysic 攻擊者僞造了鑄造消息,並從橋中提走了 1000 萬枚未經授權的 CYS。8 月,Cryptopolitan 曾報道過 Harmony 網絡上疑似發生 40 億 ONE 代幣鑄造的事件。
最聰明的加密領域人士已經在閱讀我們的通訊。想加入嗎?加入他們。









