


Trezor將於2027年1月1日前終止對未具名經銷商羣體的授權



由於競爭對手Ledger發現了通過CryptoBilis銷售的被篡改錢包,Trezor將於2027年1月1日起停止與部分經銷商的合作。
在2026年10月13日發佈的新聞稿中,Trezor表示“沒有任何證據表明Trezor設備已被入侵”。目前的問題是,錢包從離開Trezor設施到送達客戶手中期間會發生什麼。
桑德斯對經銷商說了什麼
根據首席商務官丹尼·桑德斯(Danny Sanders)的說法,受影響的合作伙伴將從2027年1月1日起不再獲得新的供貨或授權。其餘合作伙伴現在必須遵循更嚴格的採購、處理和存儲指南。Trezor尚未公佈受此決定影響的經銷商數量。
在致經銷商的信中,Sanders表示:
“我很抱歉。這一決定並不代表你們在努力或代表我們方式上的任何問題。”
做出這一決定是爲了加強監管,並不意味着所有被切斷合作的經銷商都犯了錯誤。
Ledger在CryptoBilis錢包中發現的植入物
根據Ledger Donjon於2026年10月13日的消息,在CryptoBilis提供的錢包中發現了一個未經授權的芯片。該芯片記錄了錢包初始化過程中顯示的24詞助記詞。
調查人員詳細說明了:
“其微控制器解碼這些助記詞,並通過預配置的eSIM使用LTE網絡進行傳輸。”
安全元件、操作系統和交易簽名未受到植入物的影響。這意味着錢包在外觀上仍保持正常,但會泄露訪問資金所需的助記詞。
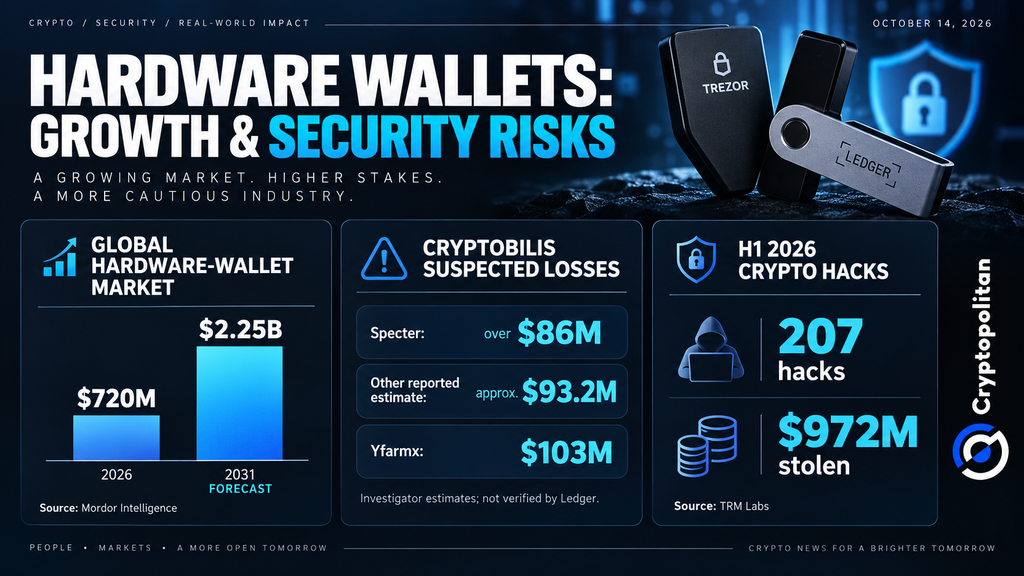
損失估算各不相同。Specter 報告的損失超過 8600 萬美元,其他報告則將該數字定爲約 9320 萬美元,而 Yfarmx 給出的估算是 1.03 億美元。Ledger 尚未確認這些數字。Tether 已凍結與此案相關的價值 1000 萬美元的 USDT 資產。
Cryptopolitan此前曾報道過該植入物如何運作。
爲何競爭對手正在削減同一分銷商
OneKey也已撤銷對CryptoBilis的授權。在2026年3月1日至10月12日期間購買其產品的用戶可申請免費更換,包括已激活的錢包。其他由CryptoBilis銷售的品牌尚未確認與之相關的盜竊事件。
擁有未使用 Ledger 錢包的 CryptoBilis 客戶應避免設置該設備。已經在使用它們的用戶應將資金轉移到助記詞由直接從 Ledger 購買的設備新產生的錢包中。他們應聯繫官方支持,並避免泄露助記詞。
Trezor 已向其潛在錢包買家提供了詳細的使用說明。請查閱其 授權經銷商列表,以確認賣家身份合法。收到貨後,請檢查防拆封條,並使用 Trezor Suite 進行真實性驗證。如果任何地方看起來不對勁,尤其是固件或設置說明,請聯繫 Trezor。這些預防措施可能有助於防止潛在的入侵行爲,但它們無法發現所有隱藏的硬件篡改。
更嚴格的分銷對更廣泛市場的影響
Mordor Intelligence 的報告指出,硬件錢包市場將從 2026 年的 7.2 億美元增長到 2031 年的 22.5 億美元。Chainalysis 將巴西列爲基層加密貨幣採用的前沿地區,這表明對自我託管的需求正在增長。
減少分銷商數量可能意味着更好的安全控制,但也可能使獲取錢包變得更加複雜。
風險已經非常高了。TRM Labs 報告稱,在 2026 年上半年,涉及加密貨幣的 黑客攻擊案件共有 207 起,被盜金額約爲 9.72 億美元。CryptoBilis 揭示了另一項威脅:即使所有者尚未有機會打開設備,黑客也能入侵錢包。
不要只是閱讀加密貨幣新聞,要真正理解它。訂閱我們的通訊。 免費。







