


AI驅動的攻擊針對韓國金融機構



近期對韓國金融機構的攻擊揭示了黑客如何利用人工智能技術比以往更快地實施犯罪。CrowdStrike 於10月7日開展的調查發現了 AI 輔助黑客行爲的痕跡,引發擔憂:其影響可能蔓延至整個金融系統,而不僅限於受攻擊的銀行。
ARTEX 和 Claude Code 遺留在攻擊者自己的文件中
攻擊者因留下寶貴線索而犯錯。CrowdStrike的Ashley Campion發現了一些公開暴露的服務器目錄,其中包含Claude Code會話記錄、內存文件以及與ARTEX(一款在中國開發的開源滲透測試工具)相關的配置信息。
從9月下旬到10月初這段時間內,黑客利用ARTEX結合大語言模型對金融機構發動了攻擊。
CrowdStrike 無法確定 負責此次攻擊的組織以及受害者人數。該公司以中等置信度聲稱,黑客使用中文交流,且動機爲獲取經濟利益。未發現任何國家參與跡象。
七家企業,數萬條記錄
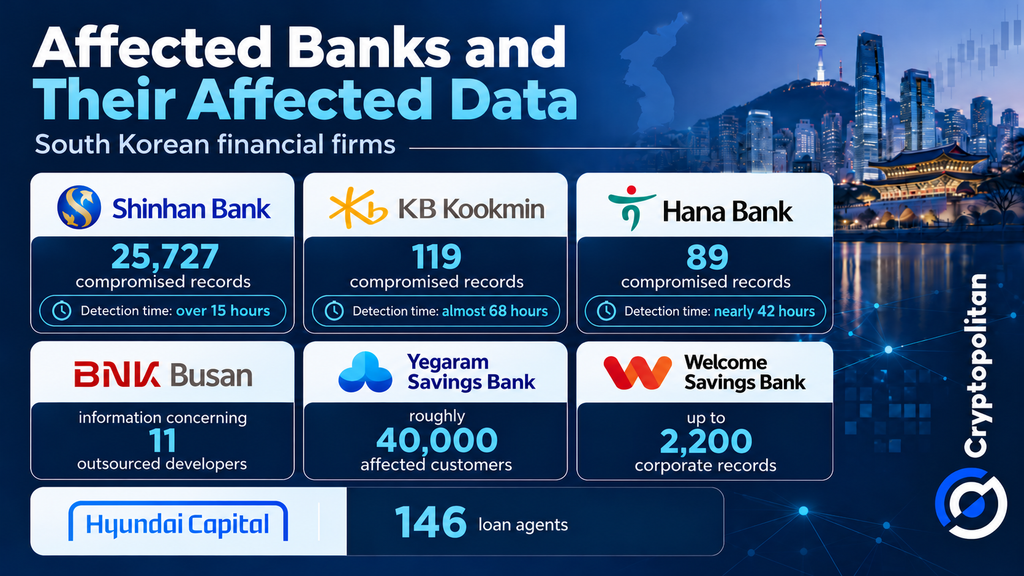
根據 Cryptopolitan 此前的報道,七家銀行遭到入侵。
新韓銀行報告有25,727條記錄泄露,KB國民銀行報告119條,韓亞銀行記錄89條,BNK釜山銀行報告11名外包開發人員的數據泄露。Yearam儲蓄銀行通知約40,000名受影響客戶,Welcome儲蓄銀行報告2,200條企業記錄遭泄露,現代資本報告146名貸款代理受到影響。
攻擊被發現耗時較長。據報道,新韓銀行在15小時內成功檢測到入侵,韓亞銀行幾乎用了42小時,KB國民銀行則在68小時後才檢測到此次數據泄露。
韓國政府取消了擴大其網絡隔離規則豁免範圍的計劃。在10月4日的一次會議上,金融委員會(FSC)主席李愕元主張加強警惕。監管機構下令對約500家公司進行安全檢查。
來自韓國的報道指出,攻擊者使用的是保護級別較低的外部服務,而非銀行實際控制的銀行系統本身。
爲何更快的攻擊成本更高
國際貨幣基金組織(IMF)6月的報告顯示,2024年至2025年間,由人工智能支持的對手活動增加了89%。平均突破時間縮短至29分鐘。
人工智能可以幫助攻擊者更快地發現並利用漏洞,從而留給銀行的反應時間更少。
BIS研究員胡安·卡洛斯·克里斯桑託、阿德里安·庫拉特和傑弗裏·永在他們的9月論文中警告稱:
“檢測、決策和響應此類攻擊的時間窗口已大幅縮小。”
與此同時,普華永道2027年調查發現,84%的安全和金融領導者預計網絡安全預算將增加。然而,只有22%的人允許AI在防禦中完全自主行動。
一家銀行的漏洞如何波及其餘機構
經合組織警告稱,網絡攻擊可能通過共享技術提供商和金融網絡蔓延。此類數據泄露事件還與存款提取、信貸收緊、資產估值下跌以及融資成本上升有關。
國際清算銀行也提出了類似擔憂,指出銀行對同一雲服務和人工智能提供商的依賴問題。
儘管如此,韓國發生的數據泄露事件尚未引發可證實的金融傳染或直接盜取銀行資金。監管機構現被要求制定更嚴格的安全標準,加強對第三方供應商的監督,並確保金融機構能夠在網絡攻擊蔓延之前迅速恢復運營。
如果您正在閱讀這篇文章,說明您已經領先一步。請繼續通過我們的通訊保持關注。







