


微軟推出執行容器以限制AI智能體的訪問權限



微軟在週三於舊金山舉行的活動中,論證了在Windows安全控制下運行AI代理的必要性。其 Microsoft Execution Containers (MXC)技術現已在Windows 11上全面可用,爲企業提供了一種限制代理可訪問和執行內容的方法。
MXC平臺是Windows混合智能的核心,這是微軟在PC和雲環境之間分配AI工作負載的策略,同時保持對關鍵數據的安全性和控制權。
爲什麼微軟稱當前的代理不安全
據GeekWire報道,微軟高管Pavan Davuluri警告稱,PC代理“本質上是不安全的,因爲它們擁有廣泛的系統訪問權限”。
與傳統應用程序相比,代理可以讀取文件、執行指令,並在無需持續監督的情況下自主操作。
微軟的解決方案包含三個步驟:隔離限制訪問,身份驗證跟蹤智能體活動,可管理性爲 Agent 365 和 Intune 提供監督。
執行容器實際限制了什麼
MXC 使公司能夠確定 AI 智能體可以訪問哪些文件和網絡。Windows 會對智能體施加這些限制,無論其是否超出允許的訪問範圍。
MXC 提供了多個層級的安全性,包括分離不同進程或會話的能力,以及利用通過虛擬機或 Windows 365 for Agents 運行的智能體。雖然該技術不僅限於 Windows 系統,但微軟認爲在操作系統中建立 MXC 能賦予公司對智能體活動更強的控制權。
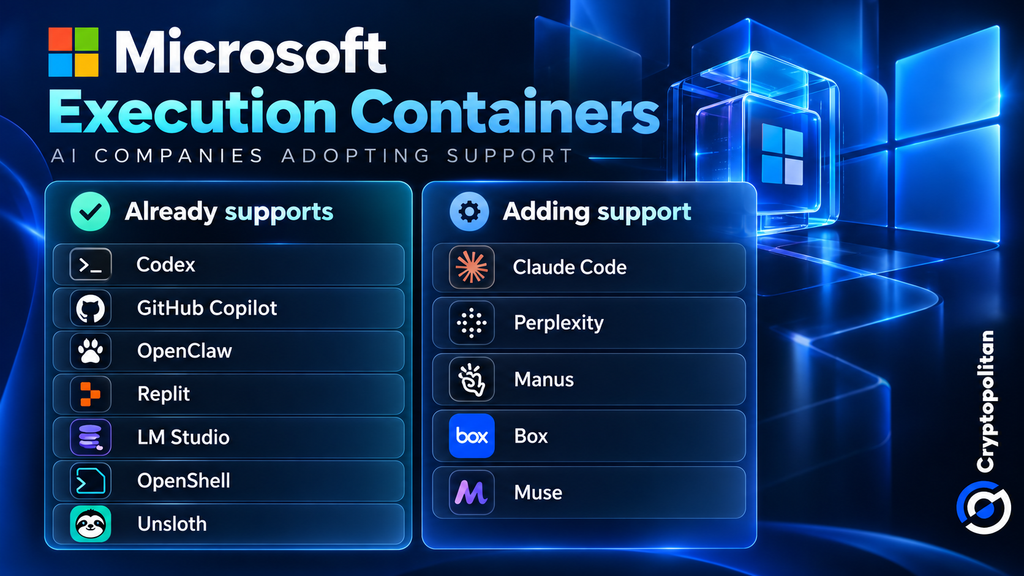
Microsoft表示Codex、GitHub Copilot、OpenClaw、Replit、LM Studio、OpenShell和Unsloth AI均已支持MXC。
Claude Code、Perplexity、Manus 和 Box 正在努力添加支持。Meta 還計劃將 Muse 作爲原生應用引入 Windows。
然而,更多公司的加入並不自動意味着 AI 智能體會更安全。關鍵在於這些安全控制在實踐中效果如何。
雲經濟學的切入點
微軟旨在降低企業的雲計算成本。在本地執行合適的AI任務可能減少令牌費用,並讓雲端模型處理更復雜的任務。
微軟首席執行官Satya Nadella將這一目標稱爲“讓每個辦公桌和每個家庭都能獲得無計量的智能”,GeekWire寫道。
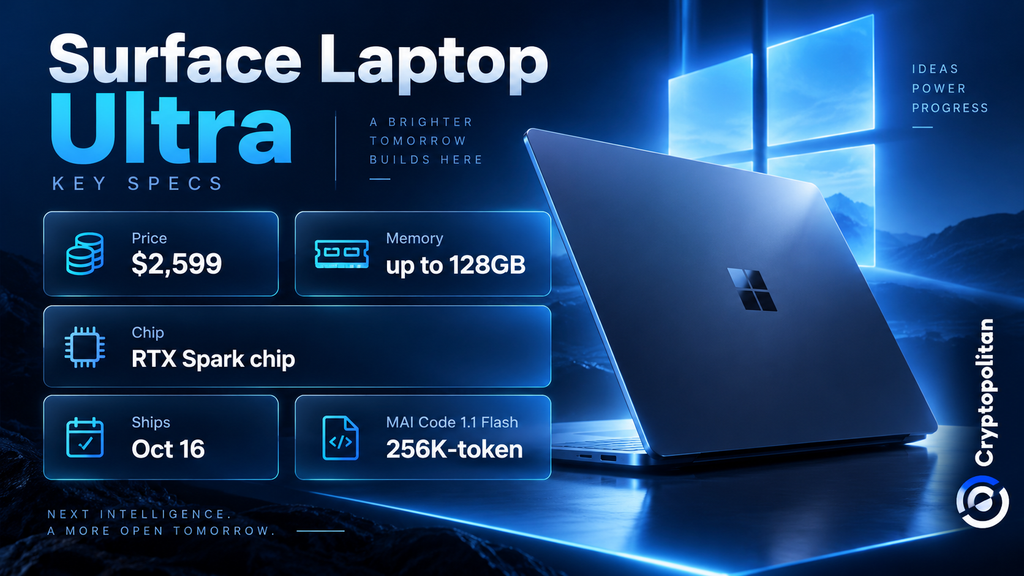
爲了實現這一目標,微軟將用於本地使用的MAI Code 1.1 Flash模型體積縮小了近80%,同時保留了256,000個token的上下文窗口能力。
此外,該公司還投資於可用於本地AI操作的硬件。例如,搭載Nvidia RTX Spark芯片並配備128 GB內存的Surface Laptop Ultra。該型號將於10月16日起以2,599美元起售。
但在本地運行AI仍需承擔成本。正如Lenovo的2026年成本分析所示,企業需要支付硬件、電力和維護費用。公司能否實現節省,取決於其能夠替代多少雲計算資源。
Recall陰影下的本地AI
在Recall之後,微軟仍面臨隱私擔憂。Recall是一項基於截圖的爭議性功能,因安全批評而推遲發佈,後來改爲可選安裝。
此次,微軟表示Copilot僅在獲得授權的情況下才會訪問文件和近期活動。
The Verge報道稱,Copilot將處理更多本地任務,混合功能將在未來幾個月內覆蓋Copilot PC。
真正的考驗在於Windows能否在不賦予用戶未打算授予的更多權限的前提下,使AI代理變得有用。
如果您正在閱讀這篇文章,說明您已經領先一步。請繼續通過我們的通訊保持關注。







