


Anthropic 要求網絡安全項目成員接受數據保留,以換取更寬鬆的安全保障



加入Anthropic擴展網絡驗證計劃的安全團隊必須同意讓該公司保留他們的數據,以便監控網絡濫用行爲。
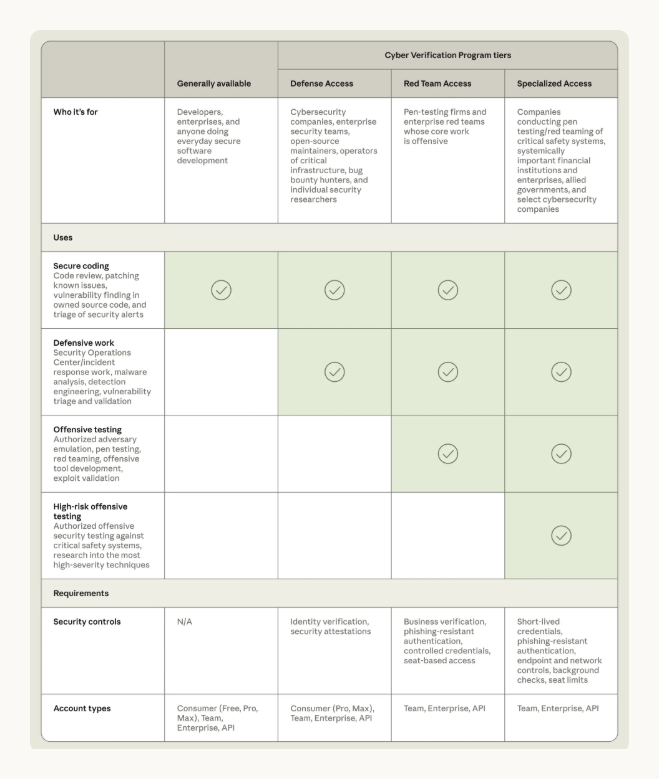
Anthropic於週二將該計劃重建爲三個訪問層級,每個層級的網絡限制更少。
Anthropic將在今年秋季提供零數據保留選項
企業級前沿安全保護將於今年秋季推出,將在現有安全保護的基礎上實現零數據保留。符合條件的組織將能夠使用其控制的雲基礎設施來存儲數據。
在此之前,擁有對 Claude Fable 5.1 或 Claude Mythos 5.1 零數據保留訪問權限的組織可以無需保留數據即可加入。
該計劃可在 Claude Platform、Google Cloud 的 Vertex AI 和 Microsoft Foundry 上使用。在 Amazon Bedrock 上,僅限符合企業級前沿安全保護條件的客戶使用。
防禦訪問(Defense Access)是第一個層級,旨在應對安全事件、分析惡意軟件,並確保發現的漏洞真實有效。
安全團隊、開源項目維護者、曾報告過漏洞的研究人員,以及規模如區域醫院般的關鍵基礎設施運營商均可申請加入防禦訪問層級。Anthropic 表示將在幾天內回覆申請人。
紅隊訪問(Red Team Access)專注於授權滲透測試,僅面向組織開放。Anthropic 指出,申請審覈流程可能需要數週時間。
如果紅隊用戶嘗試部署勒索軟件、破壞物理系統或對高風險安全系統進行滲透測試,他們會在任務中途被中斷。
限制最寬鬆的是“專用訪問權限”。只有少數特定羣體可以進入,例如獲准測試飛行系統、電網、電信網絡或銀行間資金轉移系統的組織。
Anthropic 會對所有申請“專用訪問權限”的用戶與美國政府進行覈查。現有的 Project Glasswing 成員將直接轉入該層級,無需重新申請。
所有三個層級均提供 Claude Opus 5.5、Claude Sonnet 5.5 和 Claude Mythos 5.1。
Opus 5.5 在紅隊層級完成了 50 個攻擊任務中的 34 個
Anthropic在CyScenarioBench上對各個層級進行了測試,針對10個多階段網絡挑戰中的每一個,運行了五次Opus 5.5。在沒有該程序的情況下,每個任務都在第一個提示詞處被阻止。
防禦訪問權限在某個階段阻止了 50 次試驗中的 46 次。紅隊訪問權限未阻止任何試驗,模型完成了 50 次任務中的 34 次,與其無保護狀態下的 67.6% 成功率相符。
Opus 5.5 於 9 月 22 日發佈,但發送給它的絕大多數安全任務都被分流到了較舊的 Opus 4.8。
4月至7月期間,Glasswing合作伙伴發現了12.9萬多個已驗證漏洞,Anthropic自身的開源掃描工具在10月前又發現了5,500個。其中超過33,000個被評定爲嚴重或高危級別。
這些數據基於33份合作伙伴報告,Anthropic預計實際影響至少是此數字的五倍。6月份,Glasswing新增了150家組織。
8月,Kraken母公司Payward加入Glasswing以掃描其系統和開源依賴項,Cryptopolitan表示。從6月12日到7月1日,Mythos在全球範圍內處於黑暗狀態,因爲美國商務部的出口裁決禁止了外國訪問。
最聰明的加密領域人士已經在閱讀我們的通訊。想加入嗎?加入他們。







