


Ostium 在遭遇 23.75M 美元漏洞後重建交易堆棧,採用 Gateway



Ostium 於 10 月 1 日宣佈,它將利用 Gateway 對其交易架構進行全面升級。Gateway 是一個新系統,可提供更快的執行速度、統一的保證金制度以及更強大的基礎設施安全功能。
該系統的推出距離其流動性金庫被盜 2375 萬美元僅過去三個月,這給 Arbitrum 平臺帶來了壓力,要求其證明已修復導致 7 月漏洞被利用的缺陷。
Ostium 表示 Gateway 帶來的改變
在 X 平臺上的帖子中,Ostium 於 10 月 1 日將 Gateway 定位爲不僅僅是一個補丁。該平臺表示,將繼續保留今年早些時候引入的機構連接功能,並優化執行流程與保證金管理。
7 月,Cryptopolitan報道稱,Ostium 的去中心化執行層支持將鏈上訂單發送至機構合作伙伴的鏈下環境,以協助對沖操作。據該公司聯合創始人兼首席技術官 Marco Antonio Ribeiro 介紹,整個架構專爲低於 100 毫秒的延遲而設計。
關於 Gateway 的公告緊隨 Ostium 於 9 月 30 日發佈的 OLP 恢復計劃更新之後——該計劃闡明瞭被 drained 池的資金償還與整個交易棧重建之間的關聯。
攻擊者如何清空金庫
根據 Galaxy Research的報告,黑客成功入侵了 Ostium 系統的兩個受信任組件:一個已批准的預言機簽名密鑰和一個註冊的 PriceUpKeep 轉發器。利用這兩個漏洞,黑客得以提交帶有較晚時間戳的有效簽名價格報告,使其通過驗證,並反覆基於該虛假價格開倉和平倉。
據 Galaxy 稱,Ostium 的驗證器僅檢查了簽名者是否擁有交易授權,而未覈實價格的有效性。2375 萬美元通過八筆獨立交易轉入同一個加密貨幣錢包;其中最大的一筆交易是通過一系列重複的開倉和平倉循環以原子方式完成的。
爲何修復方案是信任問題而非代碼問題
據Galaxy稱,Ostium案例揭示了一個更深層的問題:即使智能合約運行正常,犯罪分子仍可能針對與智能合約相連的人類、憑證和基礎設施發起攻擊。
“在應用層直接限制提款會引入審查風險。”—— Galaxy Research
相反,Galaxy主張加強簽名密鑰管理、驗證器冗餘以及管理員時間鎖機制。
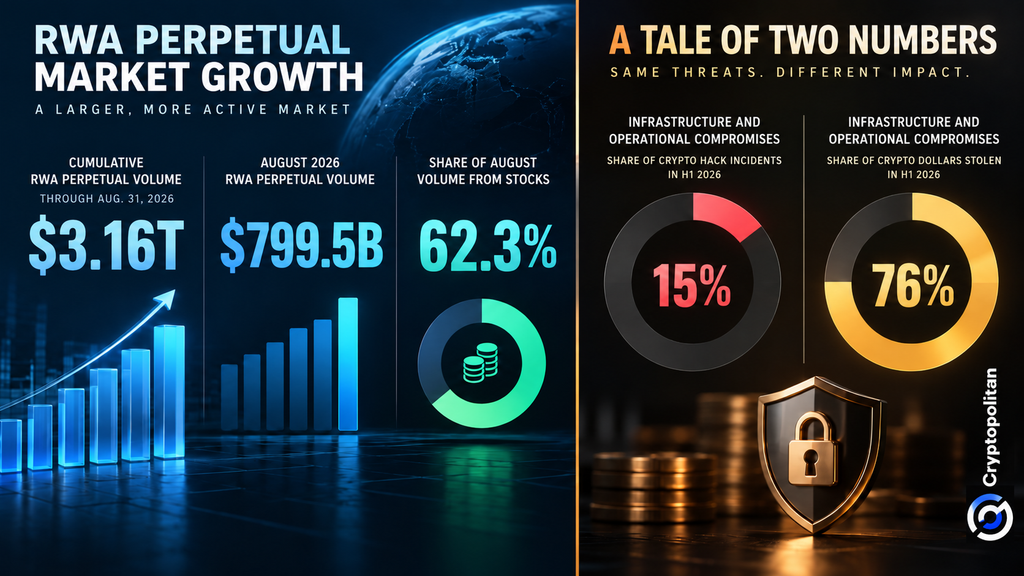
這一問題在 TRM Labs 2026年上半年的數據中得到了體現:期間共發生207起黑客攻擊事件,損失金額達9.72億美元。儘管基礎設施和運營漏洞僅佔約15%的事件數量,卻導致了約76%的損失。
針對$3萬億市場的Security測試
根據 CoinMarketCap 的研究,截至8月31日,現實世界資產(RWA)永續合約的總交易量記錄爲3.16萬億美元。其中,8月份的交易量爲7995億美元,股票類資產佔總交易量的62.3%。
截至10月1日,DefiLlama 的 RWA永續合約儀表盤顯示,跨1,037個市場的未平倉合約總額爲53.4億美元。該儀表盤默認展示的是不包括中心化交易所RWA永續合約在內的RWA永續合約總量。
CoinMarketCap還發現,中心化交易所已在RWA永續交易活動中佔據更大市場份額。因此,Ostium面臨一個明確挑戰:爲Gateway提供交易者所需的交易速度和資本效率,同時確保該平臺背後的技術不易被攻破。
不要只是閱讀加密貨幣新聞,要真正理解它。訂閱我們的通訊。 免費。







