


9 月以今年最大的兩起加密貨幣黑客事件告終



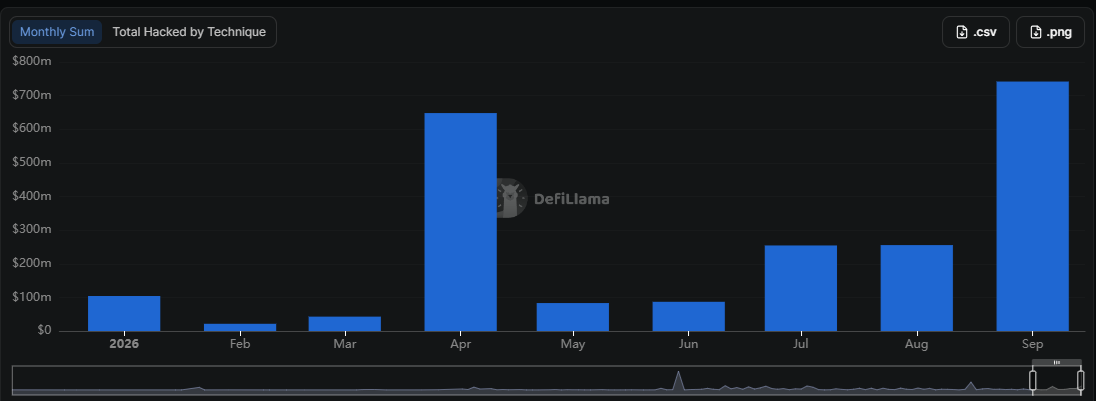
繼 Bitget 漏洞被利用後,9 月加密黑客攻擊創下 2026 年單月新高。與 8 月相比,9 月被盜資金規模激增 462%。
9 月各類黑客攻擊共竊取資金 7.6649 億美元,其中 3.875 億美元來自 Bitget 黑客攻擊。過去一個月也是第三季度的黑客攻擊峯值月份。該月損失總額也超過了 4 月,當時 KelpDAO 漏洞導致整體損失超過 6.48 億美元。
9 月的黑客攻擊在目標對象和技術手段上各不相同。 Liquid Network 漏洞被利用 盜走了 3.2 億美元,其中約 2.85 億美元已歸還。Bitget 和 Liquid Network 現已成爲 2026 年排名第一和第二的黑客攻擊事件,超越了此前 Drift Protocol、KelpDAO 和 LayerZero 的漏洞利用事件。
另一起值得注意的漏洞利用事件是針對 Gnosis Safe, 該事件被 Yoink 機器人搶先,資金隨後被退回。根據數據,其他黑客攻擊涉及金額在 300 萬至 700 萬美元之間,目標包括錢包、跨鏈橋或其他 Web3 應用 PeckShield.
總體而言,9 月的黑客攻擊共發生 13 起漏洞利用事件,涉案金額超過 50 萬美元,但主要損失集中在規模最大的幾起攻擊中。
黑客攻擊發生後,資金通常在數小時內被轉移,並在數天內通過去中心化交易所(DEX)兌換、Tornado Cash 混幣器以及無需 KYC 的交易所進行清洗。9 月的活動還顯示,部分資金被兌換爲門羅幣(XMR)和屏蔽型 ZCash(ZEC),顯示出攻擊者試圖進一步加深隱私保護。
加密貨幣黑客攻擊採用多種手段
最大的加密貨幣漏洞利用事件源於私鑰泄露,導致黑客得以訪問 Bitget 熱錢包。然而,過去一個月的黑客攻擊手段極其多樣,其中很大一部分是針對 Web3 基礎設施的攻擊。
跨鏈橋、合約及鑄造邏輯中的缺陷仍被利用,且可能借助了人工智能技術。此外,去中心化價格操縱和交易漏洞也是造成小額損失的來源。
總體而言,過去兩年黑客攻擊一直維持在較高基線水平。通常,更活躍的黑客攻擊與牛市同步出現。過去兩年的黑客攻擊表明,無論加密市場情緒如何,攻擊都會發生。
黑客攻擊的主要目標是獲取高流動性入口。隨着 Web3 使用場景的演進,存在足夠的協議目標可供通過社會工程或邏輯漏洞進行資金盜取。
9 月份加密貨幣黑客攻擊事件總體呈上升趨勢。
CertiK 數據顯示,加密貨幣黑客攻擊不僅整體盜取金額增加, incidents 數量也上升。CertiK 分析師統計顯示,過去一個月共發生了 99 起安全事件。
第三季度總損失達 12 億美元,較第二季度的 8.194 億美元增長 53%。整個季度內,攻擊事件激增 12.8%,總數達到 247 起。
對於加密原生用戶而言,詐騙幾乎不構成威脅,僅佔所有攻擊事件的 1%。網絡釣魚仍是強有力的攻擊手段,在第三季度佔據了超過 11% 的事件比例。事件分佈情況表明,協議、交易所及其他生態系統參與方需要實施更嚴格的安全措施和審計。
受攻擊最多的鏈仍然是以太坊和BNB智能鏈,偶爾也會針對Liquid等小衆L2網絡發起攻擊。
Certik還指出,與往年相比,2026年出現了一個重大變化:針對歐洲個人的攻擊顯著增加,2026年上半年共發生39起事件,而2025年僅爲14起。儘管在其他地區針對加密貨幣持有者的攻擊極爲罕見,但歐洲在‘刑訊逼供式攻擊’(wrench attack)統計中位居首位,這是因爲加密貨幣持有者因報告要求而面臨暴露風險。
不要只是閱讀加密貨幣新聞,要真正理解它。訂閱我們的通訊。 免費。








