


Trezor警告用戶,黑客入侵電子郵件提供商,發送釣魚警報



Trezor發佈警報 ,提醒用戶有黑客利用其第三方電子郵件服務商散佈虛假安全通知。然而,Trezor錢包本身並未受到此次攻擊的影響。犯罪分子瞄準的目標比軟件本身更難防範:用戶對來自可信服務商的電子郵件的信任。
該警告郵件的主題爲:“嚴重安全警報:STM32 熵漏洞”。郵件聲稱 Trezor 的工程師在其產品中使用的 STM32 芯片中發現了一個設計缺陷。Decrypt 報道稱 ,Trezor 已識別出該郵件爲虛假信息,並警告讀者不要點擊其中的鏈接。
從真實地址發送的虛假缺陷
此次攻擊活動之所以奏效,並非因爲僞造了漏洞,而是因爲郵件的接收方式。一位收件人透露,該郵件來自 [email protected],遵循了 Sendinblue 的攻擊路徑,並且通過了 DKIM、SPF 和 DMARC 檢查。
該警報指出,四分之一的設備可能遭到入侵,並且恢復短語可能缺乏足夠的隨機性或熵。這段描述與近期Coldcard攻擊中描述的問題非常相似。.
Trezor公司報告稱 ,已停止使用用於發送警報的域名,並開始調查詐騙分子是如何利用其合法的發送基礎設施的。該公司於美國東部時間9月9日下午4:30剛過發佈了公開警報,而就在幾個小時前,其用戶就開始對這些電子郵件發出警告。
此次入侵可能波及 Trezor 以外的地區。
Casa 的聯合創始人兼首席執行官Nick Neuman表示,BitBox 用戶中似乎也出現了類似的趨勢,而且一家常見的營銷電子郵件提供商可能遭到了入侵。
這纔是更大的問題。錢包製造商可以提高設備的安全性,但他們的品牌仍然可能通過他們無法完全掌控的渠道被盜用,例如電子郵件服務提供商、物流公司和支付處理商。.
數據泄露並非設備漏洞利用。
報告 Cryptopolitan此前的一份顯示,針對 Ledger 用戶的網絡釣魚攻擊也已滲透到實體郵件中。然而,需要注意的是,這些案例與設備漏洞利用有所不同,因爲數據泄露會泄露dent和聯繫信息,而設備漏洞利用還可能危及金融資產。
2026年發生的硬件錢包攻擊事件清楚地表明瞭這一點。SafePal 承認 ,其一個訂單 trac插件存在授權錯誤,導致約39,798名客戶的數據泄露,但這些客戶的助記詞、私鑰和錢包憑證dent泄露。
Trezor 的 ShipMonk 數據泄露事件 最終導致受影響的客戶數量增至 80,689 人,原因是該公司發現 2019 年至 2021 年的美國舊訂單記錄也被存儲和泄露。同樣,今年 1 月, Global-e 數據dent Ledger 的 也導致其客戶的訂單詳情和聯繫信息泄露,但具體受影響的客戶數量並未披露。
在8月份的對比報告中, Memeburn 正確地將Ledger、Trezor和SafePal歸類爲“數據泄露”,並將dent爲“設備漏洞”。然而,Memeburn提到的Trezor數據泄露數量爲13,689,這是在Trezor於9月4日更新之前的數據。
Coldcard的情況與其他公司截然不同。據 Galaxy Research 8月14日發佈的報告顯示,該公司已確認190名受害者,超過86000個地址受到影響,至少價值1.127億美元的1778.84枚比特幣因固件缺陷被盜。其他估計則認爲損失可能接近1.3億美元。
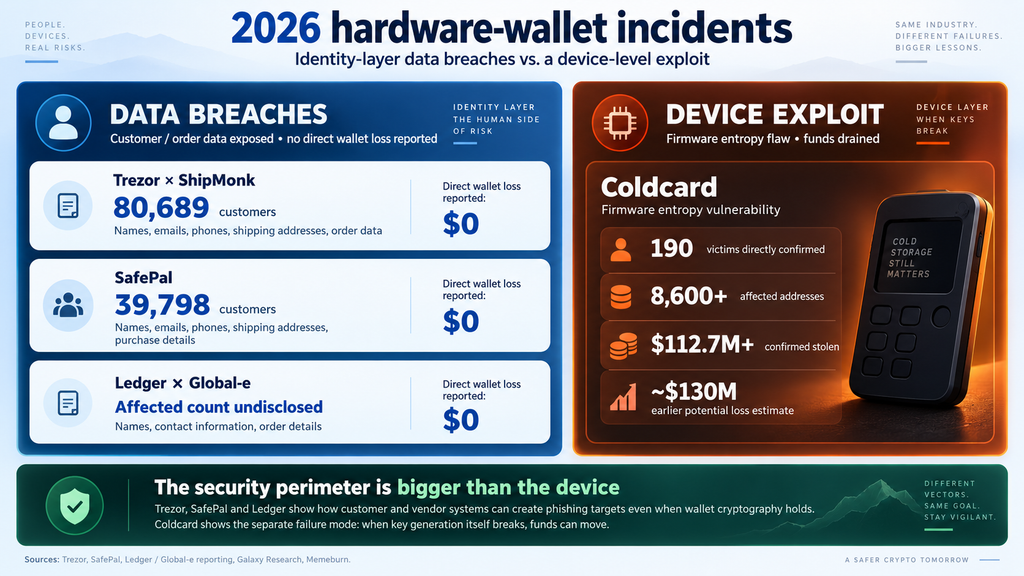
泄露的上下文信息助長了工業化網絡釣魚。
泄露的貨運清單的危險在於其後續影響。Chainalysis 估計 ,到 2025 年,加密貨幣詐騙和欺詐造成的損失將高達 170 億美元,而冒充詐騙的年增長率超過 1400%。該機構還發現,與人工智能供應商存在鏈上鍊接的詐騙,其每次操作產生的收益是沒有此類鏈接的詐騙的 4.5 倍。
因此,硬件錢包的購買記錄可以成爲犯罪分子的目標檔案。姓名、電子郵件地址、電話號碼、家庭住址以及擁有加密安全設備的確認信息,爲犯罪分子提供了精心炮製電子郵件、電話、信件甚至實物襲擊的依據。.
Trezor 最新dent 的教訓並非硬件錢包失敗,而是安全邊界如今已涵蓋其周圍的系統,攻擊者越來越只需要一條看似可信的消息就能突破防線。.
如果你正在閱讀這篇文章,你已經領先一步了。 訂閱我們的新聞簡報,繼續保持領先優勢。







