


Liquid Network遭遇安全漏洞,據信損失了4000枚比特幣。



Liquid Network 於週日(9 月 6 日)承認發生安全漏洞 中被盜 Bitcoin 。
該聯盟表示,這種掛鉤方式並未獲得正常授權。
轉賬發起方在鏈上留下了一條消息。 Bitcoin 交易 “c103de…e69a19”
Liquid 在X 上發佈的帖子中表示,“所謂的白帽黑客”已經提取了這些代幣,Blockstream 正在嘗試通過鏈上簽名消息與他們聯繫。
ErgoBTCdent出 這筆大額 Bitcoin 中得到確認 Bitcoin 在 9 月 6 日 14:28:56 UTC 的
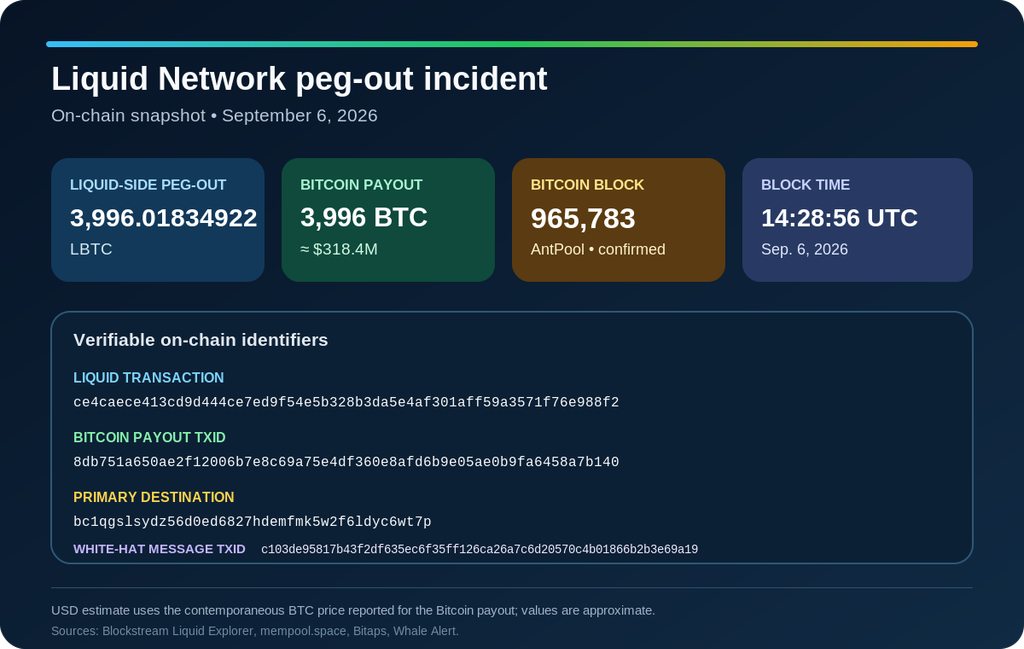
在 Liquid 方面, Blockstream 的瀏覽器 顯示了相關的交易“ce4cae…e988f2”,涉及 3,996.01834922-LBTC 的掛鉤。
Liquid 聲稱 此次提現使用了 SideSwap 的錨定授權密鑰 (PAK),儘管 SideSwap 的 PAK 並未遭到泄露。這一區別對於釐清事件真相至關重要。
PAK 應該防止什麼?
之間的雙向錨定機制 Bitcoin 用戶鎖定 BTC 來鑄造 Liquid Bitcoin(LBTC),然後銷燬 LBTC 以釋放底層的 Bitcoin根據 Liquid 的開發者文檔,。
資金掛單由資金掛單授權密鑰 (PAK) 控制。文檔指出,PAK 的設計目的是“即使一組功能模塊被攻破,也無法將用戶資金重定向到攻擊者控制的地址”。
在使用了有效的 SideSwap PAK 的情況下,如果密鑰沒有泄露,那麼主要問題就在於控制路徑上的哪個環節出現了錯誤。目前的證據沒有任何跡象表明 Bitcoin 本身出現了任何問題。
如Liquid 的技術文檔所示,他們的“概念tron要求至少三分之二的區塊簽名者批准區塊,而花費 Bitcoin則需要超過三分之二的監督者門檻。聯邦”聯邦持有的
“白帽”只是一種說法,而非定論。
僅憑他們的陳述就草率地將他們歸類爲“白帽”是不夠的。.
此前有報道稱,負責去中心化跨鏈交易的協議TAC在黑客接受 10% 的分成並歸還剩餘款項後,才將一起約 280 萬美元的黑客攻擊事件作爲白帽行動處理。
在 Liquid 的比特幣被退還之前,“白帽”只能被視爲一種說法,而不是事實。.
同樣,對市場的影響遠比基於表面數據所推測的要複雜得多。比特幣鏈上轉移並不一定意味着拋售壓力已經出現。這取決於資金是否到達交易所,而目前尚無證據表明資金已經到達。.
更大的考驗是對聯邦橋樑的信心
根據 TRM Labs的報告,2026年上半年,與基礎設施和運營相關的漏洞約佔安全事件總數的15%dent但卻造成了高達76%的貨幣損失。這表明,託管和橋樑相關的安全中斷造成的損失可能超過數月小型漏洞攻擊的影響。
2026年7月, 論文 指出,流通中的比特幣只有約0.8%用於去 DeFi高達30% Ethereum 主要原因 Bitcoin。
此外, Blockstream 五月份的路線圖 強調了降低整個行業對基於信任機制依賴的必要性。特別是,該公司正在開發 BitVM 1-of-n 橋接模型。如果聯邦式設計繼續導致此類事件發生dent那麼這項工作的意義將大大增加。
目前還不清楚參與提款的各方將如何回應 Blockstream,以及近 4000 個比特幣是否會被返還、繼續凍結還是轉移到交易所。.
因此,就目前而言,這種情況不僅考驗了 Liquid 的安全性,也考驗了 Bitcoin 用戶對聯邦橋的信任程度。.
不要只是閱讀加密貨幣新聞,要理解它。訂閱我們的新聞簡報, 完全免費。






