Cryptopolitan 報告:近半數讀者認爲量子力學將在 2035 年前突破 Bitcoin 瓶頸


我們曾向 簡報 讀者詢問,量子計算是否會在2035年之前攻破 Bitcoin 。上週,7月28日,一個尚未公開的AI模型發現了一個後量子簽名方案的漏洞,而此前兩年的人工審查均未發現該漏洞。此次事件並未涉及量子計算機。本報告將深入探討 Bitcoin 實際依賴機制、比特幣面臨的真正威脅,以及上週發生的事件爲何爲量子計算的發展進程增添了全新的維度。
讀者們都去了哪裏
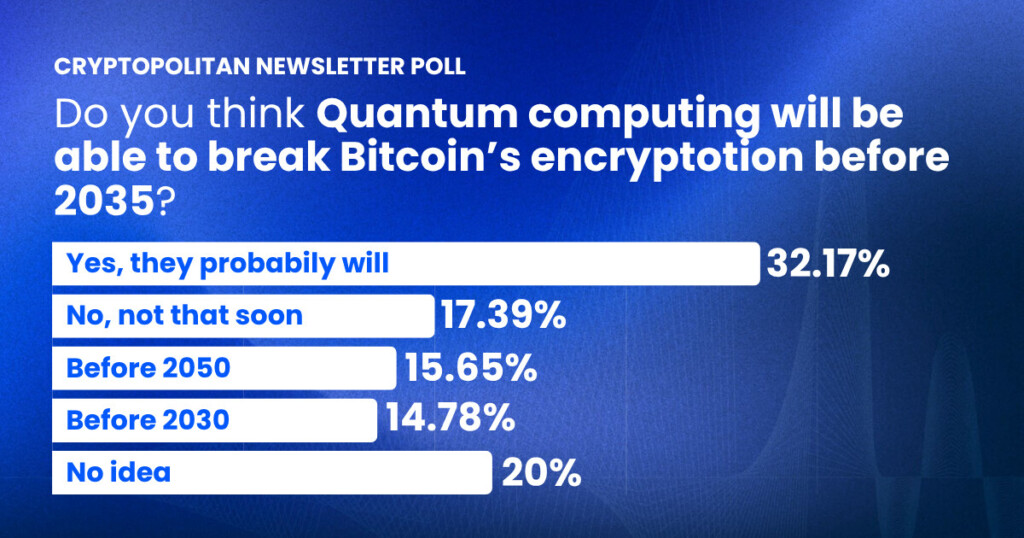
將回答“是的,他們很可能會”的人也納入“2030 年前”的羣體,你會發現有 47% 的讀者認爲 Bitcoin 在未來九年內有可能被量子破解。迄今爲止,在真正的量子硬件上破解的最大橢圓曲線密鑰是 15 位,這是今年四月由一位研究人員完成的,他因此獲得了 Project Eleven 的 Q-Day 大獎。作爲參考, Bitcoin的密鑰是 256 位,要在九年內從 1 位突破到 1 位,需要一系列非凡的工程創新。大約三分之一的讀者目前認爲這完全有可能實現。.
比特幣究竟面臨哪些風險?
在深入探討民意調查結果之前,必須先澄清一點: Bitcoin 並不加密任何信息。它不加密任何祕密信息,網絡上的每一筆交易自誕生之日起都是公開的。 Bitcoin 所做的只是簽名和哈希。這是兩項不同的工作,涉及兩種不同的數學運算,遵循着截然不同的量子時間線。.
簽名部分是暴露在外的部分,也是存在漏洞的地方。當你花費 Bitcoin時,你的錢包會生成一個簽名來證明你擁有這些比特幣,這個過程基於一種名爲secp256k1的橢圓曲線密碼學算法。多年來, Bitcoin 使用了兩種簽名方法:從一開始就使用ECDSA,自2021年起使用Schnorr。這兩種方法的安全性都基於一個假設,即無法從公鑰推導出私鑰。.
肖爾算法正是針對這一假設而提出的。如果量子計算機足夠強大,它就能從公鑰反向推導出生成該公鑰的私鑰。今年3月, 谷歌的研究人員發佈 估算,認爲所需的邏輯量子比特少於1200個,物理量子比特少於50萬個。加州理工學院和Oratomic公司隨後發表的一篇論文,利用中性原子架構,將所需量子比特數量進一步降低到1萬個。目前還沒有人構建出接近這個數字的計算機。但這些數字曾經高達數百萬,而量子比特數量的下降趨勢正是 Bitcoin 開發者不再將此視爲2040年代可能出現的問題的原因。
哈希算法方面的情況要好得多。 Bitcoin 使用 SHA-256 進行挖礦、地址生成和區塊鏈接。目前針對 SHA-256 的最佳量子攻擊是 Grover 算法,但它只能提供二次方級的加速。實際上,這會將 256 位的安全性降低到大約 128 位,這對於任何理論上的機器來說都遠遠不夠。挖礦並非比特幣的薄弱環節,區塊鏈結構也並非如此。.
因此,更準確的說法並非“量子崩潰導致 Bitcoin崩潰”。真正面臨風險的是那些公鑰已經明示地存在於區塊鏈上的比特幣。這種情況通常發生在地址已被花費過,或者資金仍以默認暴露密鑰的舊地址格式存在時。目前估計,這類比特幣的數量在650萬到690萬枚之間,約佔總供應量的四分之一到三分之一,其中包括約170萬枚早期地址中的比特幣,這些地址被廣泛認爲是中本聰的。.
存儲在現代地址中且從未被花費過的加密貨幣完全不會暴露公鑰。對於這類加密貨幣,量子攻擊者只能在交易停留在內存池等待確認的幾分鐘內獲取信息。這仍然是一個值得解決的問題,但遠沒有表面看起來那麼嚴重。.
Bitcoin對量子問題的解答
2026年2月11日, BIP-360被合併到官方 Bitcoin BIP庫,這是該網絡首個正式進入這一階段的抗量子攻擊提案。它引入了一種名爲“支付給默克爾根”(Pay-to-Merkle-Root,簡稱P2MR)的新輸出類型,由Hunter Beast、Ethan Heilman和Isabel Foxen Duke共同編寫。
P2MR 本質上是 Taproot 的簡化版,移除了密鑰路徑花費機制。Taproot 同時提交內部公鑰和 Merkle 腳本根,這意味着密鑰始終可以從鏈上的內容推導出來。而 P2MR 只提交 Merkle 腳本根。只有在實際花費時纔會顯示公鑰,而且即使花費了,也只會顯示你使用的葉子節點。它解決了長期暴露漏洞的問題。.
另一項配套提案BIP-361於4月14日提交,其中包含一個分三階段逐步淘汰ECDSA和Schnorr支付的計劃。該提案引發了爭議,因爲第三階段實際上凍結了那些永遠不會遷移的加密貨幣。.
這裏是值得仔細思考的部分。海爾曼估計,從共識形成到完全具備量子韌性需要七年時間,而且他認爲這還是樂觀估計。其中兩年半用於審查和測試,半年用於激活,之後還需要五年左右的時間,才能讓大約90%的錢包、託管機構、閃電網絡節點和國庫軟件真正完成升級。值得注意的是,BIP-360 完全沒有包含後量子簽名。這些內容已於2025年7月被移除,並推遲到未來的提案中討論。 Bitcoin 最終採用的方案很可能是ML-DSA或SLH-DSA,這兩種算法NIST已經最終確定。.
這就引出了上週的內容。.
後量子方案失敗,且未涉及量子計算機
7月28日,Anthropic公司的前沿紅隊 公佈了 Claude Mythos Preview模型的一項發現,該模型尚未公開。Claude Mythos Preview在一個半自主的智能體環境中運行, 發現了一種此前未知的針對HAWK的攻擊。HAWK是美國國家標準與技術研究院(NIST)後量子簽名競賽九個決賽入圍方案之一,也是唯一一個在5月份晉級第三輪的基於格的方案。
這次攻擊利用了HAWK格結構中一個此前無人利用過的對稱性。對於HAWK-256參數集,它將密鑰恢復的估計工作量從大約2^64次運算降低到大約2^38次運算。簡單來說,這就是“地球上沒有任何攻擊者會這樣做”和“一個資金雄厚的團隊完全有可能嘗試這樣做”之間的差距。
現在來說說令人不安的細節。HAWK 模型此前已經通過了兩年內兩輪專家人工審查。該模型僅用了大約 60 個小時就發現了漏洞,API 開發成本約爲 10 萬美元。負責該項目的研究人員擁有計算機科學理論背景,但並非格密碼學專家。.
谷歌的後量子密碼學家索菲·施米格用五個字概括道:“基本上,有了這篇論文,HAWK 就完蛋了。”第二天,HAWK 團隊便撤回了向 NIST 提交的方案,並指出顯而易見的改進措施,例如參數翻倍或遷移到更高階的模塊,都會使其在與其他方案的競爭中失去優勢。.
整個過程中都沒有用到量子計算機。被破解的是後量子密碼學,而一個 classicAI模型僅用了一個週末就將其破解了。.
民調結果究竟揭示了什麼?
我們調查中的每個選項都圍繞着同一個核心問題:量子硬件何時才能問世?讀者對此意見分歧較大,47% 的人認爲會在九年內實現,考慮到今年量子比特預測值的變化,這個結果也算合理。.
但HAWK測試結果表明,硬件時間表可能並非決定性因素。33%的受訪者投票認爲“不會很快”或“要等到2050年以後”,他們是在押注量子工程技術,而他們的判斷很可能是正確的。但這種押注並不能保護他們免受針對替代算法的 classic人工智能攻擊。.
那些表示“不知道”的20%的人值得肯定。在密切關注此事的受衆羣體中,五分之一的人拒絕猜測並非漠不關心,而更像是對諸多未知因素疊加的準確評估:硬件發展、算法選擇、共識時間表,以及如今人工智能輔助密碼分析的速度已經超過了旨在攔截它的審查流程。.
不要只是閱讀加密貨幣新聞,要理解它。訂閱我們的新聞簡報, 完全免費。