Gnosis Pay称攻击者通过旧版卡系统获取客户数据



据 Gnosis Pay 称,黑客入侵了其消费卡背后的旧系统,窃取了个人信息。此次攻击于 11 月 6 日(星期五)被披露,该公司声称其资金或业务平台未受影响。这些声明是在 Gnosis Pay 卡片支出下降、而市场持续增长的背景下作出的。
Gnosis Pay 所称的事件经过
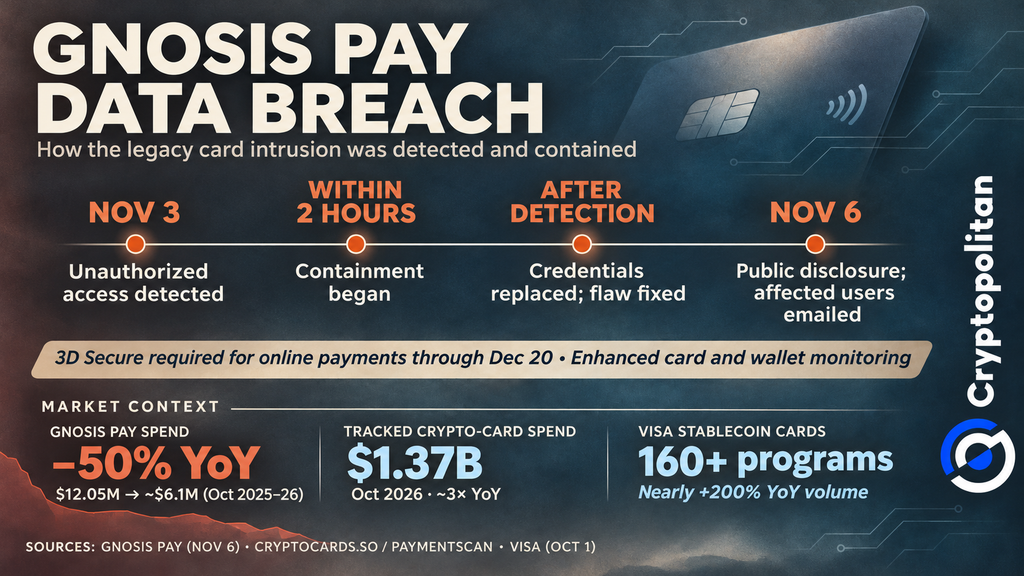
据Gnosis Pay称,其监控系统于11月3日检测到未经授权的访问。两小时后,该公司启动了遏制流程。公司决定更换被泄露的凭证,修复漏洞,并强制所有客户使用3D Secure服务,直到系统关闭为止。
受影响的账户客户已通过包含具体信息的电子邮件收到通知,说明了哪些数据已被泄露。Gnosis Pay还通知了其合作伙伴,并就此次数据泄露事件联系了相关发卡行和数据保护机构。公司在官方声明中表示,Monavate Ltd和UAB Monavate被视为区域发卡行。
然而,仍有两个问题悬而未决:受影响的客户数量是多少?哪些类型的个人数据已被泄露?Gnosis Pay 尚未澄清不同客户泄露的信息量是否存在差异。Gnosis Pay 表示,客户持有的资金及其为其他公司运营的卡片平台均未受到影响。然而,这些说法尚未得到独立证实。
为何自我托管未能保护身份记录
在保障客户资金与确保其个人数据安全之间存在的差异,暴露出自托管支付卡的一个缺陷。客户可以控制钱包中的加密货币,但支付公司仍保留其身份、地址和银行信息。这些信息可能在未触及资金的情况下被泄露。其他加密货币钱包泄露事件也显示了类似的风险。
当Lefteris Karapetsas——Rotki的创始人表示,他的姓名、家庭住址、银行卡号以及与其账户关联的所有钱包地址均已泄露时,可能的后果便变得显而易见。他的案例并不能证实其他用户遭遇的情况。Gnosis Pay尚未正式确认电子邮件地址、电话号码、银行卡安全码及银行详细信息是否也遭到泄露。
将某人的身份和家庭住址与其加密钱包关联起来会带来另一重风险。犯罪分子可能利用这些信息发送极具迷惑性的钓鱼邮件或锁定潜在目标。Chainalysis估计,截至2026年中,针对加密货币持有者的暴力袭击已造成超过3,000万美元的损失。然而,目前没有任何证据表明这些袭击与Gnosis Pay的数据泄露事件有关。
这是一起数据泄露事件,而非 6 月的漏洞利用
此次11月的数据泄露事件与6月影响Gnosis Pay的Zodiac智能合约漏洞事件无关。攻击者利用软件漏洞窃取了约150万美元,另有30万美元资金无法访问。据Cryptopolitan报道,Gnosis随后承担了损失并恢复了客户资金。
这两起事件暴露出不同的弱点。6月的攻击针对的是保护卡钱包的软件,而11月的数据泄露则暴露了旧系统中存储的个人信息。Gnosis Pay 表示,在最新事件中没有任何客户资金被盗。
市场扩张下的萎缩卡片业务
受11月漏洞影响的系统已计划退役。Gnosis Pay 于9月宣布,其消费卡在12月20日23:59 UTC将停止使用。随着公司将重心转向为其他企业提供卡片服务,该Web应用仍将继续支持提现功能。
Gnosis Pay 的消费者业务也在失去市场份额。其10月份的卡片消费额从2025年的1205万美元降至2026年的约610万美元,降幅近50%。
更广泛的市场走势则相反。追踪的加密卡消费额在同一时期从4.64亿美元飙升至13.7亿美元。与此同时,Visa报告称已有超过160个与稳定币关联的卡片项目,支付量同比增长近200%。Cryptopolitan也对此扩张进行了报道。
Gnosis Pay 的消费量下降始于11月数据泄露之前。因此,这些数据无法确定该事件是否影响了客户活动。其对该公司声誉和业务的长期影响仍不确定。
最聪明的加密领域人士已经在阅读我们的通讯。想加入吗?加入他们。