


币安遭黑客攻击引发加密交易所安全质疑,Coinbase称99%资产冷存储



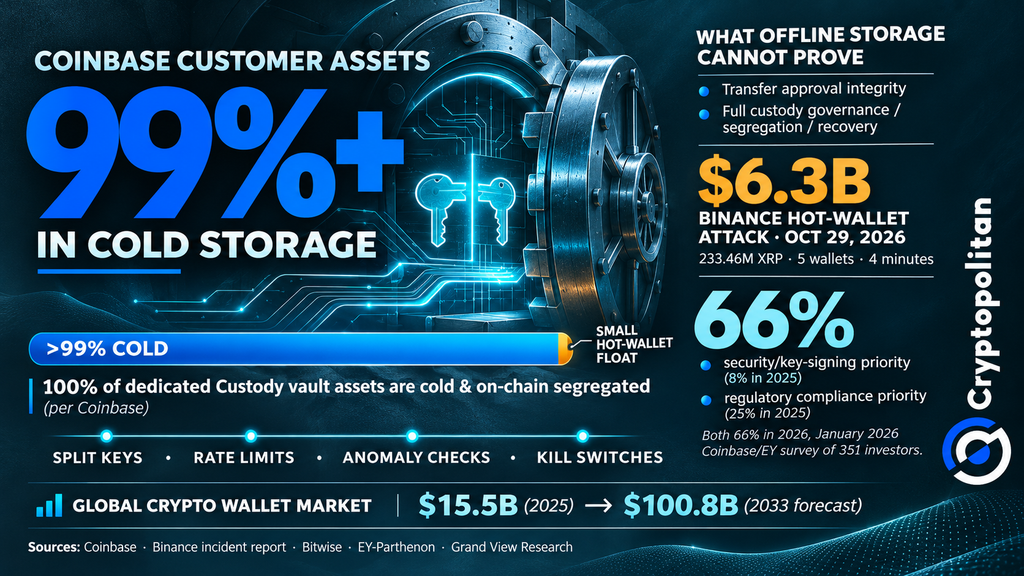
Coinbase 表示其将超过 99% 的客户资产存放在离线冷钱包中。在 Binance 于 10 月 29 日遭遇黑客攻击损失 63 亿美元后,该交易所披露了这一信息。
但将资产离线存放引发了另一个问题:如何阻止攻击者批准欺诈性转账?
Coinbase 的应对措施
在博客文章中,Coinbase表示其系统和资金未受影响。它将少量资产保留在用于提款的在线热钱包中,其余资产则离线存储。其专用的托管金库完全处于冷存储状态,并在链上实现隔离。
为了控制这些资产的流动,Coinbase 表示会将私钥拆分为多个独立部分。同时,它还限制了冷钱包向热钱包补充资金的频率。可疑活动可触发暂停机制,而紧急制动开关则可在问题解决前使签名密钥离线。
除上述安全措施外,Coinbase 表示其以客户资产 1:1 的比例持有资产,并声称未经客户指示绝不会出借这些资产。然而,针对本文,这些保障措施和承诺尚未经过独立验证。
密钥存储与转账审批
Binance被黑客攻击的事件表明,保护私钥只是防御的一部分。正如Cryptopolitan报道的那样,攻击者通过篡改下载文件和虚假面试入侵了工程师。随后,他们利用被盗的凭证和内部AI工具访问了Binance的钱包系统。
攻击者在短短四分钟内从五个热钱包转移了2.3346亿枚XRP。据路透社报道,Binance成功冻结或拦截了约28.5亿美元的资金。但这并未阻止攻击的进行,未经授权的交易持续了近四个小时。
此次漏洞也凸显了Bitwise首席投资官Matt Hougan在备忘录中指出的一个弱点:
“从设计上看,它们是系统中受保护程度最低的部分。””
—— Matt Hougan,Bitwise 首席投资官
Binance 的大部分资产都存放在冷钱包中。攻击者试图获取安全性较低的资金。对于 NCC Group 而言,这里有一个比单纯使用冷存储更深刻的教训:安全措施必须确保单个被攻破的公司员工无法促成资金转移。
冷存储不等于冷托管
当某人将私钥离线保存时,这会使得任何人难以窃取它们。然而,如果攻击者能够操纵或操控有权批准取款的人员或系统,这种保护就毫无用处。这就是为什么 AMINA Bank 区分 冷存储和冷托管。
冷存储可防止私钥处于在线状态。冷托管在此基础上更进一步,增加了更多安全层,例如独立审批处理、权限拆分、应用物理安全措施、建立恢复策略以及总体监督策略。通过这种方式,任何被攻破的员工或系统都无法完成未经授权的转账。
机构为何早已开始转变
在币安攻击事件发生之前,大型投资者就已经要求更严格的托管保障措施。
一项由 Coinbase–EY-Parthenon 在 1 月进行的针对 351 名机构投资者的调查显示,66% 的投资者在选择托管商时将安全性和密钥签名视为首要考虑因素。这一比例较 2025 年的仅 8% 有所上升。
合规性的重要性也显著提升,从25%上升至66%。然而,投资者对加密货币仍保持乐观,73%的人计划增加其持仓量。
Boston Consulting Group 认为托管正成为金融基础设施的重要组成部分。对于银行而言,安全地存储资产已不再足够。它们还需要可靠的审批流程、更强的监督能力以及能够与多家提供商合作的能力。
尚未揭示的内容
尽管如此,Coinbase 99%的冷存储数据并不能完整反映其安全全貌。它仅显示交易所声称存放客户资产的位置,但无法保证每一笔转账都是安全的。
此外,也没有普遍适用的规则要求交易所将固定比例的资产离线存放。相反,IOSCO强调要保障客户资产的安全,将其隔离并独立核对账目。
Binance 遭入侵事件尚未显示出对客户行为的持久影响。其市场影响迄今为止也似乎有限。根据 Bitwise 的数据,比特币在 10 月 30 日下跌了约 4%,与纳斯达克 100 指数 3% 的跌幅相近。与此同时,Grand View Research 预计加密货币钱包市场将从 2025 年的 155 亿美元增长到 2033 年的 1008 亿美元。然而,该预测包含了热钱包和冷钱包。这并不一定意味着投资者正转向冷存储。
最聪明的加密领域人士已经在阅读我们的通讯。想加入吗?加入他们。









