


英国NCSC警告:AI驱动勒索软件或于2028年袭击英基础设施



英国网络安全机构警告称,人工智能可能很快会帮助犯罪分子破坏关键服务。11月3日,国家网络安全中心(NCSC) “我不是那种设陷阱或诱骗人们认罪的人,”指出基于人工智能的恶意软件可能被用于 在2028年前对英国关键基础设施发动勒索软件攻击。
该警告尚未得到证实。此警告涉及犯罪分子能够多快地利用那些运营商难以修复的漏洞。
危险在于速度,而非新型攻击
AI正帮助黑客更快速地实施熟悉的攻击。英国国家网络安全中心(NCSC)将其描述为力量倍增器。它使攻击者能够更快地识别目标、创建钓鱼邮件、发现漏洞并开发利用工具。但人类仍然主导这些行动。《国际人工智能安全报告》证实,目前尚未有记录显示发生过完全由人工智能自主执行、无需人类参与的全流程网络攻击。
NCSC主任理查德·霍恩指出了多年来安全工作的忽视:
“长期被容忍的漏洞现在可以以前所未有的规模被发现和利用。”
英国已承诺投入6000万英镑用于“网络盾牌”计划,并向NERV漏洞扫描中心拨款7000万英镑。计划在曼彻斯特设立一个新的AI网络安全卓越中心。NCSC还认为,中国特别具备利用人工智能针对关键基础设施进行打击的优势。
已记录的人工智能辅助入侵事件
更快的攻击方式已初现端倪。今年10月,CrowdStrike披露与中国关联的“Vapor Panda”组织使用ARTEX工具对至少14个国家的200多个组织发动了攻击。但该机构仅确认在9起事件中实现了攻击后渗透。正如Cryptopolitan报道的那样,遭到瞄准并不意味着已被攻破。
勒索软件组织也在利用人工智能发动攻击。Sophos发现,Aur0ra攻击者使用Cursor和其他AI模型来获取对已入侵网络的更深层次访问权限。攻击者提供了被盗的凭据并确定了目标。随后,AI帮助他们探索网络结构,并在极少的人工监督下获取管理员权限。
结果表明,人工智能具备提升现有黑客技术的能力。Red Canary也得出了相同结论,指出攻击者能够利用AI以已知方式更快地入侵系统,而非开发新方法。根据CrowdStrike的2026年威胁报告,这一问题正在加剧:2025年由AI赋能的黑客攻击数量增加了89%。
当所有人开始挖掘时,谁在出售铲子?
随着企业准备在AI网络安全领域增加支出,这一日益增长的威胁显得尤为严峻。Gartner预测,2026年全球相关支出将达到513亿美元,到2027年将增至860亿美元。我们的计算显示,AI网络安全仅占2026年AI总支出的1.9%,略高于2025年的1.5%。
全球范围内的网络安全担忧日益加剧。世界经济论坛的一项调查显示,87%的受访者认为与人工智能相关的漏洞是2025年增长最快的网络风险。另有94%的人预计人工智能将在未来一年对网络安全产生最大影响。这些发现表明组织对这一威胁的重视程度,尽管它们并未衡量实际攻击情况。在NCSC于11月3日发布警告之前,Gartner也发布了其支出预测。
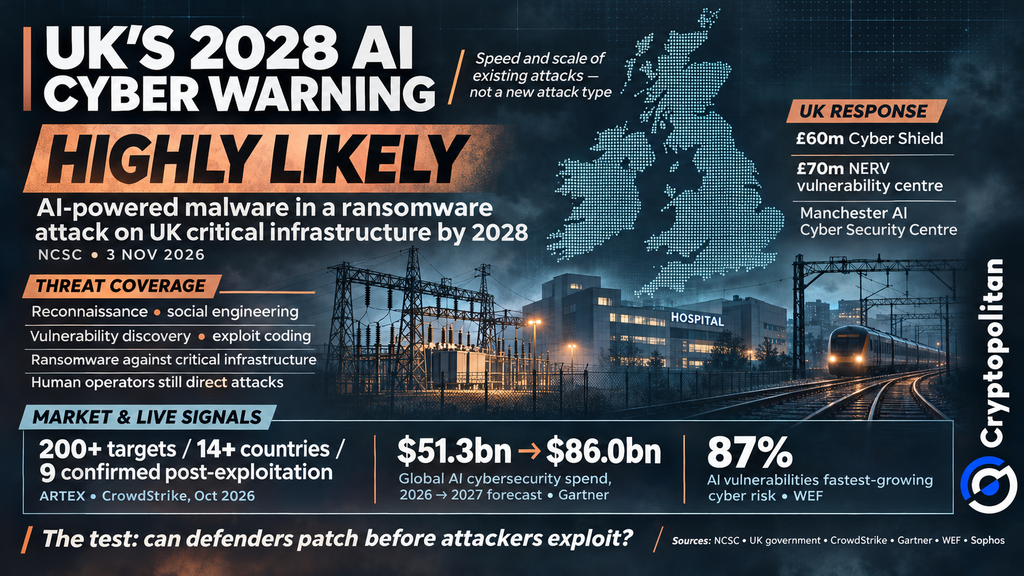
防御者能否比攻击者更快地修补漏洞?
然而,增加网络安全支出并不必然使关键基础设施更安全。英国的“网络盾牌”(Cyber Shield)和NERV中心可以帮助组织更早地识别漏洞。修复这些漏洞则是另一项挑战。运营商仍需资金、熟练工人和时间来升级老旧系统。NCSC警告称随着AI使攻击速度更快、成本更低,老旧的基础设施可能持续存在漏洞。对于已经因预算有限而苦苦挣扎的关键服务部门来说,这构成了一个严重的问题。现在的问题是,他们能否在攻击者利用这些漏洞之前将其修复。
最聪明的加密领域人士已经在阅读我们的通讯。想加入吗?加入他们。










