


创始人称:攻击者曾以管理员身份登录旧BTCPay服务器,随后盗走热钱包资金



BTCPay Server 创始人 Nicolas Dorier 表示,周日报告的热钱包扫荡似乎涉及运行早于 2.4.2 版本的服务器。
攻击者在这些实例中以管理员身份登录,团队仍在调查具体方法。
调查将攻击向量锁定在 2.4.1 或更早版本
BTCPay 于美东时间周日傍晚 5:25 发出了一份警告。它建议任何运行实例的人在下达调查结束前,使用 ./btcpay-down.sh 关闭其实例。
Dorier 在约 2 小时后发帖表示,运行 2.4.7 版本的 BTCPay 自有公共服务器并未遭到攻击。
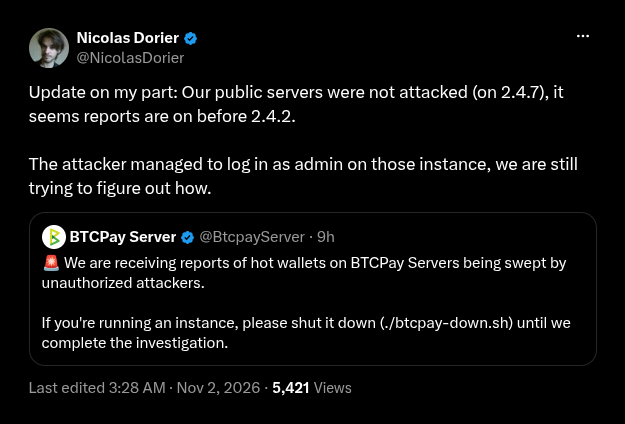
多里埃后来表示团队有迹象表明“2.4.2 之前的漏洞被利用了”。
BTCPay 在美东时间晚上 11:07 的更新缩小了目标范围。调查发现攻击向量针对的是在 7 月 23 日或更早版本发布的 2.4.1 实例。
该项目指出,自 10 月 29 日发布的 2.4.7 版本中,“没有收到用户关于热钱包资金被盗的可靠报告”。它建议运营商保持软件更新,并要求受害者向安全团队发送详细信息和日志。
一些托管提供商可能已自动关闭实例以防止旧版本被利用。BTCPay 感谢LunaNode及其他人的迅速行动。
自 2.4.2 发布以来至少更新过一次的操作人员“没有理由恐慌”,多里埃说。他还警告用户不要在热钱包中存放太多资金,并承诺将发布一篇包含更多细节的博客文章。
周日的资金盗刷涉及了此前 8 月安全公告判定为安全的资金
由于 BTCPay 是自托管的,该项目无法更改商家的服务器或将其关闭。其热钱包模式使用该服务器上存储的种子对支付进行签名,这意味着控制该服务器的人可以转移这些硬币。
2.4.2 版本线可追溯至八月。BTCPay 于 8 月 7 日发布了 2.4.2 版本,以修补一个已遭攻击的严重漏洞,Cryptopolitan对此进行了报道。
包括 2.4.2 候选版本在内的所有先前版本,均允许未经身份验证的攻击者窃取 LND macaroon 凭据。攻击者可接管 Lightning 节点并利用其转移资金。
Foundation 和 Citadel21 报告称其 Lightning 节点遭到攻击。Sparrow Wallet 开发者 Craig Raw 也表示自己受到了影响。
随着 2.4.2 版本的发布,LND 的 macaroons 被自动重新生成。当运营商通过自己的代理、Tor 服务或转发端口暴露 LND 时,他们必须手动更改这些凭据。
2.4.2 版本还修复了 Greenfield API Basic Authentication 中的 TOTP 双因素绕过漏洞(于 8 月 4 日报出)。BTCPay 表示,该漏洞与 macaroon 黑客攻击无关。
BTCPay 的 公告指出,其自身的链上钱包(包括热钱包)未受该漏洞影响。周日有报道称热钱包遭到扫荡。
BTCPay 和 Dorier 均未说明攻击者是利用了八月的 macaroon 漏洞还是其他 2.4.2 之前的漏洞。在八月,支持者设立了一笔恢复 赏金,金额为返还资金的 10%,最高可达 3 BTC。
River 报告称,2025 年比特币的平均商户使用量增长了 74%,闪电网络月交易量突破 10 亿美元。
如果您正在阅读这篇文章,说明您已经领先一步。请继续通过我们的通讯保持关注。










