币安黑客事件令加密资金分裂:部分冻结,部分未受影响



在63亿美元币安盗窃案中,攻击者已开始根据其资产能否被冻结或追回进行分类处理。
一方面,稳定币发行商正在启动黑名单和冻结机制;另一方面,黑客们争分夺秒地将其转移到没有发行商或关闭开关的ETH、BTC及其他代币上。
这场在资产进入不可恢复领域之前将其隔离的紧急行动,紧随被称为加密历史上最大规模盗窃案的事件之后,讽刺的是,这次事件恰恰击中了全球最大的加密货币交易所。
币安对该事件的初步报告将漏洞归咎于一名DevOps工程师的电脑遭到入侵。
币安黑客事件中哪些资产已被冻结?
TRM Labs和Chainalysis以高度置信度指认的币安攻击者——朝鲜TraderTraitor组织,已损失了从交易所转移出的近30亿美元的代币。
据TRM Labs数据,按市值计算最大的稳定币发行商Tether和Circle分别将约17.7亿枚USDT和8.25亿枚USDC列入黑名单。
在被盗的8850万枚RLUSD稳定币中,Ripple冻结了4050万枚,而与特朗普有关的World Liberty Financial锁定了其USD1代币中的2780万枚。
Arbitrum安全委员会也采取了措施,帮助阻止了3050万美元的损失。
然而,根据Arkham和Lookonchain的追踪,与朝鲜有关联的攻击者仍持有近30亿美元的资金,这些资金目前无法被任何实体触及:其中包括约10.9亿美元的ETH、14.1亿美元的BTC以及6.829亿枚TRX。
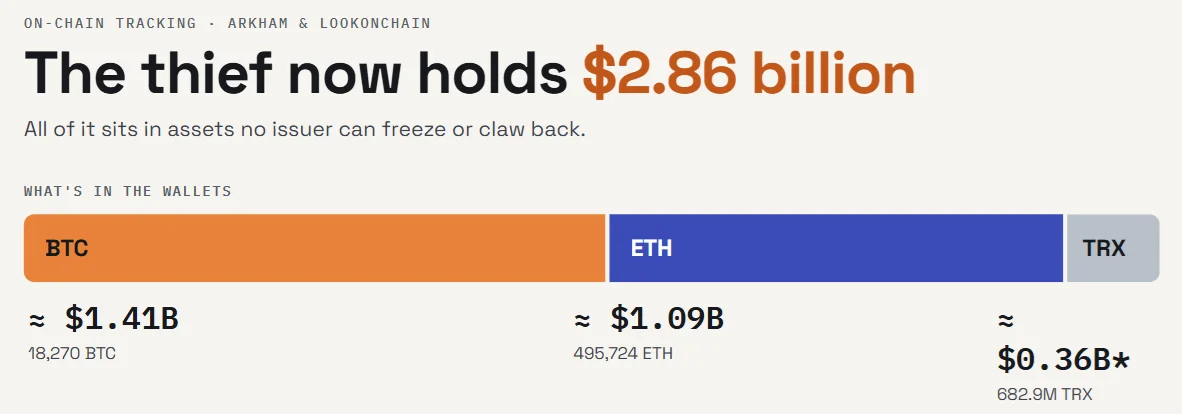
该攻击者通过出售AAVE、ENA、LINK、PEPE和UNI等山寨币筹集了1.5825亿美元。此后,所有资金均已转换为以太坊(一种不可冻结的资产)。
谁能干预,谁又无能为力?
DEX聚合器1inch与Reserve协议并排展示了黑客试图穿越的干预桥对比。
1inch表示 与漏洞利用相关的地址已被禁止访问其dApp、钱包和API。它还表示已联系币安提供帮助,并与ZeroShadow、SEAL 911和TRM Labs进行协调。
另一方面,当攻击者扫走约34亿枚RSR代币时,Reserve无法采取任何措施阻止他们。团队 在X上写道 指出“没有人,包括我们,可以冻结”这些代币,因为RSR是不可变的且没有管理员密钥。
根据Arbitrum治理论坛的消息,Arbitrum安全委员会临时修改了以太坊上的网络收件箱合约,添加了一个在冒充漏洞利用地址的同时重现跨链交易的功能,并将8,425 ETH和74,559,805 ARB转移到一个以0DA0结尾的托管钱包中。
随后,该委员会恢复了合约。资金只能在经过ArbitrumDAO投票后才能移动。
今年四月,该委员会曾使用相同的紧急权力冻结了约30,766 ETH(价值约7,100万美元),这些资金与KelpDAO漏洞利用有关。
Bitget漏洞利用事件已经展示的内容
冻结措施并未奏效,行业再次获得新鲜证据,证明一旦攻击者完成转换,冻结所能挽回的资金微乎其微。在9月的Bitget遭入侵事件中, Cryptopolitan 报道 Circle和Tether仅从被盗的3.875亿美元中锁定了31.8万美元,因为窃贼早已将剩余资金兑换成了以太坊。
Bitquery Cryptopolitan引用的数据 数据显示,钱包在一周内被冻结的情况下,一周后仍能保留59%的USDT,但六个月后仅剩12%。
币安已暂停存款和提款服务, 承诺动用其SAFU基金及公司自有资金 以弥补用户损失,并预计提款服务将在48小时内恢复。
联席CEO Richard Teng在X平台发文称:“您的资金是安全的,我们将承担所有损失。”该交易所尚未说明实际能追回多少被冻结的30亿美元,以及剩余的33亿美元将作何处理。
最聪明的加密领域人士已经在阅读我们的通讯。想加入吗?加入他们。