Polymarket的安全隐患恐远未消除



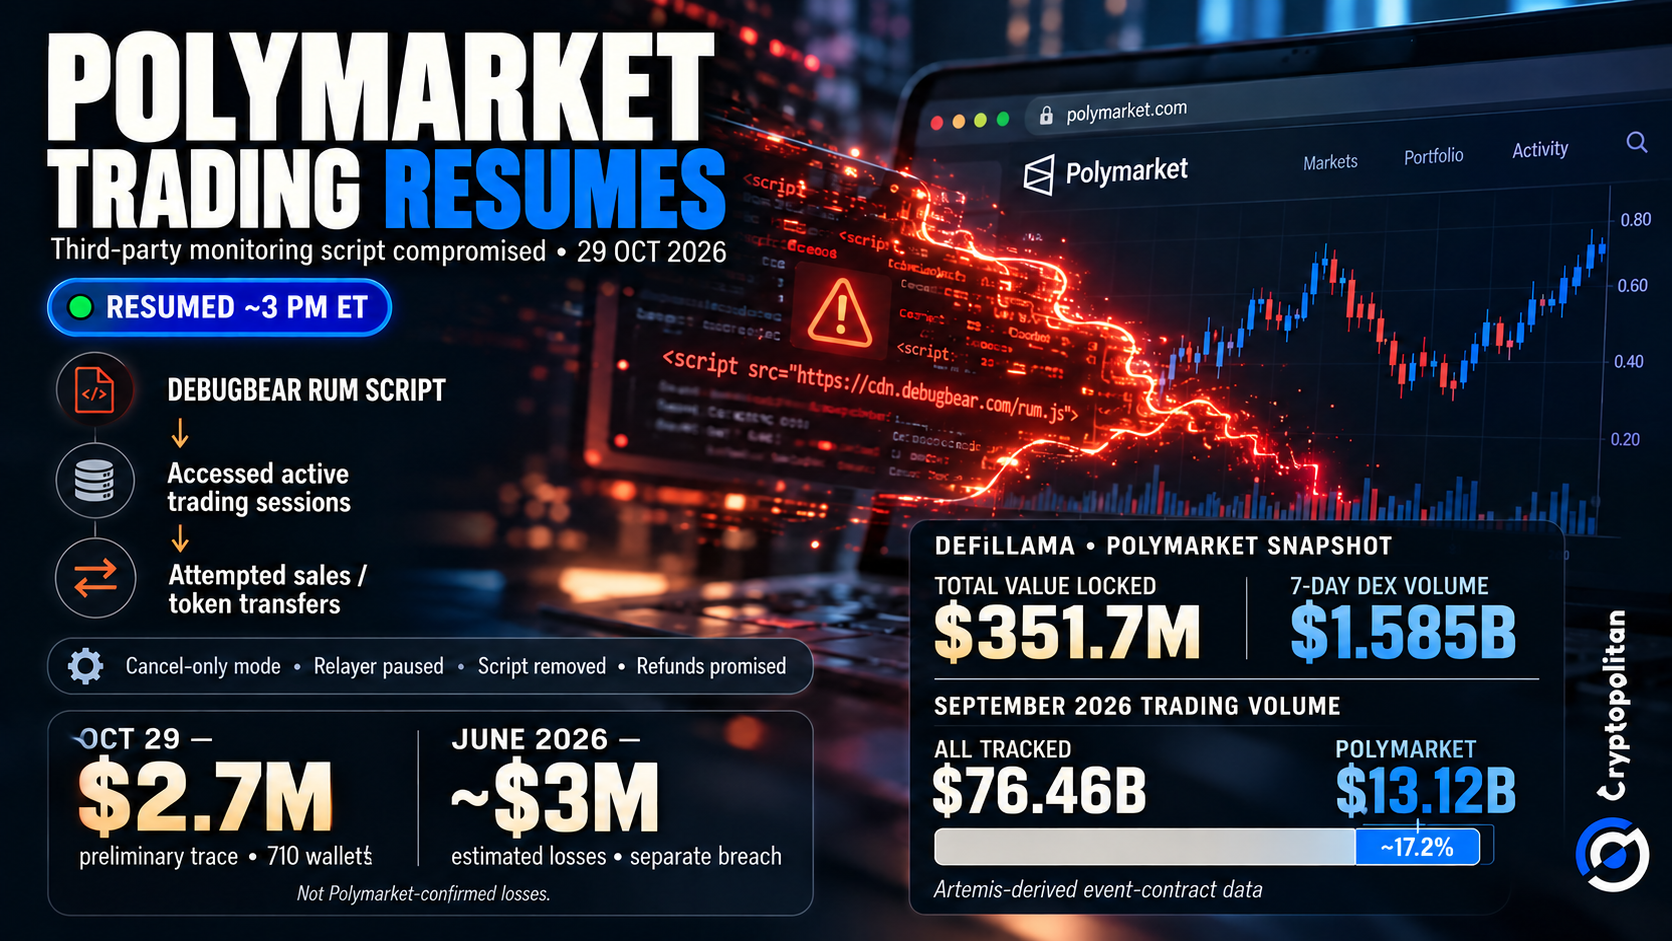
2026年10月29日,由于一个监控脚本遭到破坏,Polymarket在国际交易所短暂关闭后重新开放交易。该交易所停止了订单,暂停了中继器活动,并承诺为客户退款。另一个美国平台未受影响。
一个深入实时交易会话的监控脚本
Hudson Rock在DebugBear的实时用户监控脚本中发现了一个15,187字节的恶意负载。该负载能够访问已保存的账户信息,获取交易者的授权客户详情,并尝试出售头寸及转移代币。
Polymarket 网站代码还显示,DebugBear 脚本已被移除。此次攻击似乎利用了网站上运行的代码,而非其智能合约中的漏洞。
仅取消模式,随后在 3 p.m. ET 进行修复
Polymarket于2026年10月29日将国际交易所切换至仅取消模式。其官方状态账号表示,某服务提供商遭到入侵,事件已移交英国执法部门处理。
2026年10月29日下午3点左右(美东时间),Polymarket恢复交易。该公司公布了退款政策。根据CNBC的报道,损失低于1万美元的客户预计将于2026年10月30日前收到退款;而损失超过该金额的客户则需先签署免责协议。尽管公司已公布退款计划,但并未确认任何退款已实际发放。
DebugBear 通知客户撤回其代码
DebugBear 也承认存在安全问题。2026年10月29日,该公司敦促客户移除其监控代码,以便专家响应人员展开调查。
我们正受到一起持续安全事件的影响。如果您使用我们的 RUM 产品,请从您的网站中移除嵌入代码。
—— DebugBear (@DebugBear) 2026年29月
该警告凸显了一个更广泛的问题。第三方脚本可以在合法网站内运行。如果被攻破,它们可能会访问用户活跃的浏览器会话。
初步损失估算与已确认损失的对比
目前,财务损失情况仍不明确。据CNBC报道,Betting Intelligence和Polysights追踪到2026年10月29日涉及710个钱包的至少270万美元提款记录。
与此同时,Hudson Rock 在备用接收地址上识别出约 219 万美元。然而,该余额并不能确定被盗金额。Polymarket 尚未确认总损失金额。
此前两次供应商故障,无共同原因
这并非Polymarket首次遭遇与供应商相关的安全问题。2026年6月,Halborn和TechCrunch报道了一起恶意脚本攻击事件。据报道,该攻击从至少11个钱包中盗取了约300万美元。当时Polymarket也承诺进行退款。
此前,2025年12月发生了一起独立的身份验证提供商数据泄露事件,影响了用户的账户。Cryptopolitan和CertiK均对该事件进行了记录。
这三起案例均涉及外部提供商。然而,目前没有任何证据表明它们指向同一攻击者或存在相同的根本原因。
反复出现的供应商暴露风险对78亿美元规模行业意味着什么
这些重复发生的事件正值预测市场吸引更多交易活动之际。根据Artemis的数据报告,2026年9月,被追踪市场的总交易量达到764.6亿美元,其中Polymarket占比为131.2亿美元。这些数据代表的是交易活动,而非持有的资产。
这种增长使安全问题更加突出。CertiK警告称,将传统网络服务与区块链技术相结合的平台仍可能存在中心化漏洞。
此类风险也可能阻碍机构投资者的参与。据Jefferies称,对冲基金虽表现出兴趣,但仍保持谨慎。流动性、合规性和声誉方面的担忧仍在制约他们。
与此同时,KPMG强调了供应商、经纪商、交易所和清算所的不同责任。受美国监管的交易所必须满足监控、系统保障和参与者保护的要求。然而,这些规则并不自动适用于Polymarket International。
对于Polymarket而言,恢复交易只是挑战的一部分。更大的考验在于它能否管理来自外部提供商的风险并重新赢得用户的信任。
最聪明的加密领域人士已经在阅读我们的通讯。想加入吗?加入他们。