


AI加速漏洞利用,PHP2Shell缺陷遭数百万次攻击尝试


2026年10月22日,数百万黑客试图利用PHP中的两个重大漏洞。政府和企业不得不关闭部分在线系统,而专家团队则紧急部署补丁。这凸显出网络安全专家应对严重漏洞的时间已所剩无几。
两个 9.2 级漏洞可导致服务器失守
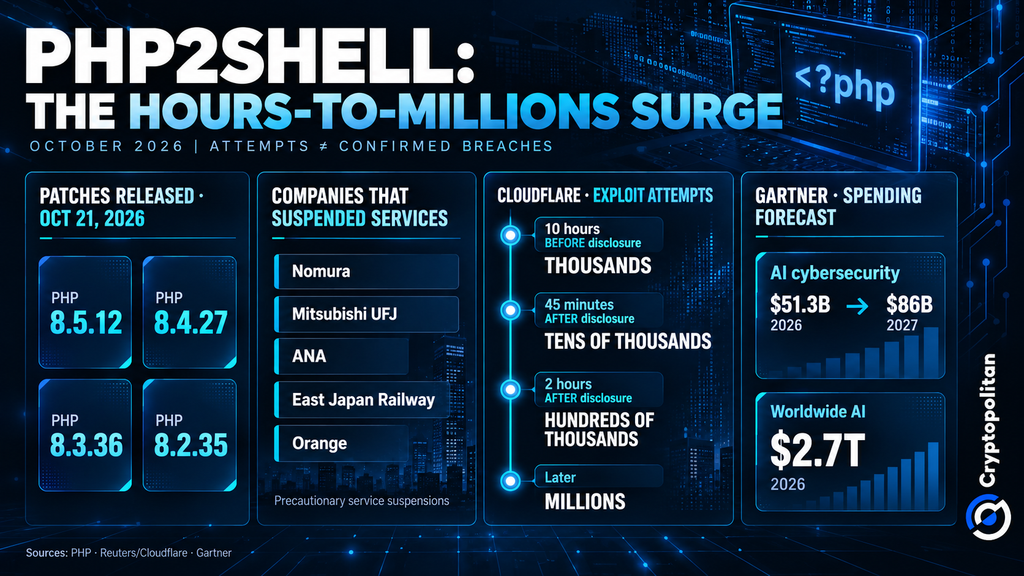
这些漏洞统称为PHP2Shell,分别被追踪为CVE-2026-109618和CVE-2026-109619。两者的严重性评分均为9.2(满分10分)。2026年10月21日,PHP 发布了针对版本8.5.12、8.4.27、8.3.36和8.2.35的四项修复程序。
英国国家网络安全中心(NCSC)表示,这些漏洞会破坏PHP的内部内存。在某些条件下,攻击者无需登录即可执行代码。Wiz还展示了敏感数据(包括密码和API密钥)可能从内存中泄露的情况。
根据W3Techs的数据,PHP支撑着69.3%拥有可识别服务端语言的网站。这体现了PHP的广泛普及程度,而非指有多少网站遭到入侵。
补丁与利用之间的窗口期正在缩短
Frontier AI帮助研究人员拼凑出多年来隐藏在PHP中的漏洞利用方法。Cryptopolitan报道,由于技术细节泄露,补丁提前一天发布。
在首次报告任何攻击之前,攻击迹象就已显现。2026年10月17日,即在披露前四天,AWS在其MadPot蜜罐日志中发现了该尝试。目前尚不清楚此次攻击是否成功。AWS安全主管CJ Moses警告称,攻击者利用人工智能可能在披露后数小时甚至数分钟内制造出威胁。
数千次探测在一天内激增至数百万次
Cloudflare首席执行官Matthew Prince透露,在10月21日披露前的10小时内,发生了数千次尝试。此后不到45分钟,尝试次数便激增至数万。仅仅两小时后,尝试次数突破了数十万大关。不久之后,出现了数百万次尝试。这些都是尝试行为,而非已确认的入侵事件。
Cloudflare此前已部署了防火墙保护,但这无法替代漏洞修补。
10月22日,Reuters报道了野村、三菱UFJ、全日空、东日本旅客铁道和法国电信采取的预防性服务暂停措施。此外,芬兰、荷兰和法国的政府网站也暂时下线。
找出所有PHP实例是难点所在
PHP 可能隐藏在管理员很少想到要检查的设备中。荷兰 NCSC 的清单包括正在审查的第三方产品,其中包括 Fortinet 的产品。Searchlight Cyber 发布了一款扫描器 来识别易受攻击的主机。它故意测试内存耗尽情况,因此使用时需要谨慎。
PHP 基金会执行董事 Elizabeth Barron 告诉 WIRED:
据我们所知,尚未发生成功的远程代码执行尝试。
安全支出已转向何处
Gartner 9 月 16 日的预测显示,全球 AI 网络安全支出在 2026 年将达到 513 亿美元,2027 年接近 860 亿美元。预计 2026 年全球 AI 总支出为 2.7 万亿美元。
PHP2Shell并非导致上述预测支出的原因。相反,此案例充分说明企业必须清楚自身运行的软件、快速修补漏洞,并在损害显现前尽早发现威胁。
不要只是阅读加密货币新闻,要真正理解它。订阅我们的通讯。 免费。








