Aztec Connect 漏洞导致 Ethereum上已弃用的 zk-rollup 桥窃取 210 万美元。



据报道,Aztec Connect 的智能trac因攻击者利用三年前已关闭的隐私桥接器中的一个验证漏洞而损失了 210 万美元。更令人匪夷所思的是,据 Aztec Labs 团队称,该漏洞目前已超出任何人的修复能力。.
据区块链安全公司 BlockSec 称,被盗资金包括约 909 个 ETH、270,000 个 DAI 和 167 个 wstETH,该公司通过其 Phalcon 监控系统标记了这笔可疑交易。.
Aztec Connect 是一个零知识证明桥接器,它允许用户与 DeFi 协议 Aave 。Aztec Labs 已于 2024 年 3 月停止运行其序列器。和 Lido 等进行交互,同时通过零知识证明保护交易细节。该桥接器于 2023 年 3 月被 Aztec Labs 弃用
截至Cryptopolitan发布报告时, AZTEC代币价格上涨超过5%。
攻击者利用 Aztec Connect 的哪个漏洞成功实施了攻击?
根据BlockSec Phalcon 对 X的分析,该缺陷是由于已验证交易集和 L1 结算处理之间的边界不匹配造成的。
安全公司 CertiK 表示,该漏洞是由于提交的证明数据验证不完整造成的。.
其中一个trac函数只检查了证明的开头部分,而嵌入在其他地方的代币转移指令没有经过验证,这使得攻击者能够操纵提款。.
Aztec Labs 对此漏洞有何回应?
Aztec Labs证实正在调查此事,但表示没有干预机制。“Aztec Connect已于3年前停止维护。Aztec Labs不持有该系统的管理密钥或控制权;我们无法暂停或升级该系统。”该 团队在X上写道。
在另一份声明中, 阿兹特克基金会 在 X 上发布,强调该事件dent 均无关联trac与 AZTEC ERC-20 代币或当前专注于私有智能合约的阿兹特克网络相关的trac。
“Aztec Connect 已于 3 年前停用,Aztec Labs 对该系统不再拥有任何控制权,”Aztec 基金会写道。.
当 Aztec Labs 关闭该trac协议时,鉴于其注重隐私的原则,它放弃了对合同的管理员密钥。然而,这样做的代价是,一旦密钥丢失,当漏洞出现时,任何人都无法部署修复程序。.
此次攻击的代价是什么?
Aztec Connect 合约中trac根据 DefiLlama 的数据,而这些正是攻击者能够访问的资金。
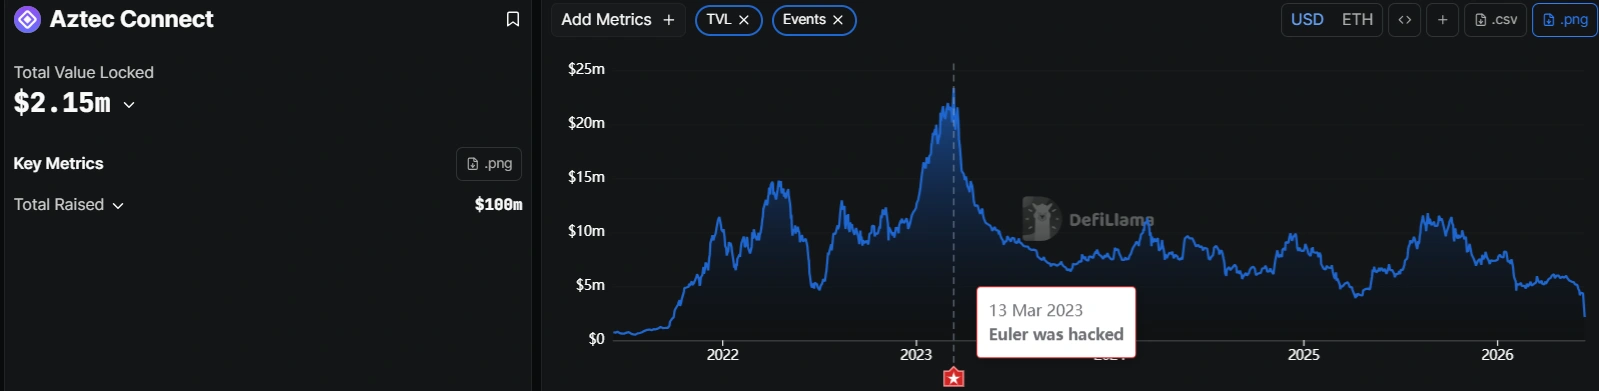
这些资金无人监管,团队也没有采取任何措施,因为其中遗留的任何资产都完全取决于原始代码的完整性。.
Aztec Connect 的漏洞也凸显了项目迁移后将资金留在旧合同中的用户面临的trac出现的风险。.
六月份的种种劣迹仍在不断增加。
六月已过半,随着漏洞利用事件的增多,加密协议似乎仍未摆脱困境。五月也 充斥着各种漏洞利用事件,而最近被弃用的平台也面临着日益增多的攻击。
Cryptopolitan 此前曾报道过 Gnosis Pay 和 TesseraDAO 在 6 月初遭受的攻击,其中 TesseraDAO 仅因 BNB Chain 的铸币和抛售攻击就损失了 250 万美元。
根据 DeFiLlama 的数据,截至 6 月中旬,6 月份的漏洞攻击造成的累计损失已达约 4393 万美元。
不要只是阅读加密货币新闻,要理解它。订阅我们的新闻简报, 完全免费。