JINX-0164 通过虚假会议链接劫持加密货币开发者的机器



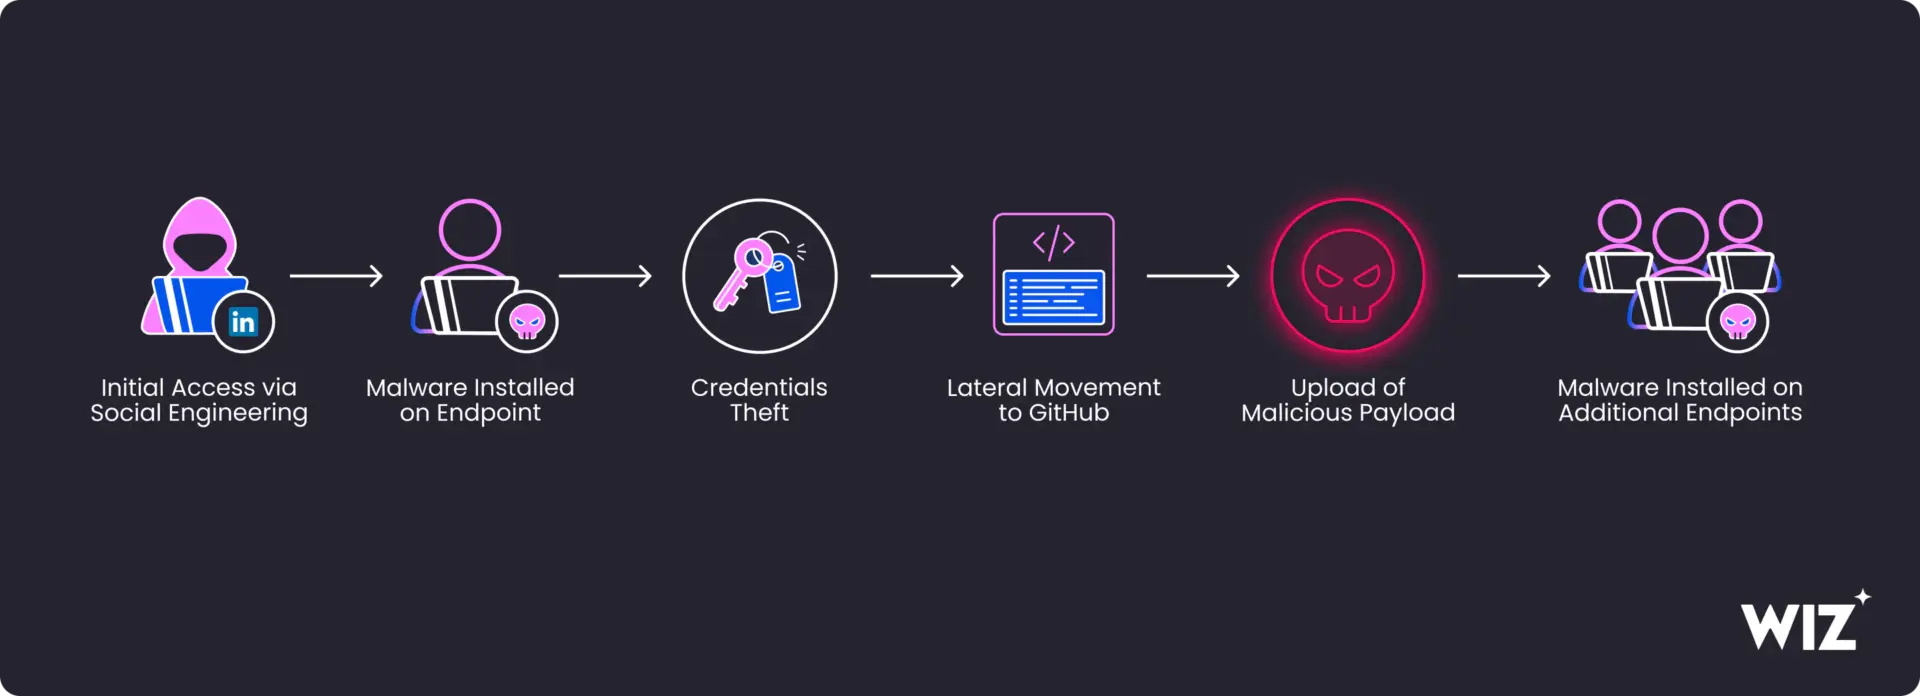
一个名为 JINX-0164 的黑客组织通过 LinkedIn 联系加密货币开发者,并邀请他们参加虚假会议,导致他们的电脑感染定制的 macOS 恶意软件。.
该恶意软件会窃取登录dent,并劫持开发人员用于构建和部署软件的管道。云安全公司 Wiz 于 2026 年 5 月 27 日发布了其调查结果。.
虚假会议链接会在开发者的机器上植入 AUDIOFIX 恶意软件。
Wiz 的dent 响应小组将该组织与至少可以追溯到 2025 年年中的袭击事件联系起来。.
攻击者使用看起来很合法的个人资料在 LinkedIn 上联系开发者,建议进行商务通话,并发送一个指向虚假网站的链接,该网站看起来像是 Microsoft Teams 或类似的视频会议工具。.
AUDIOFIX 是一种 macOS 病毒,当受害者点击看似会议链接的网页时,它会在用户不知情的情况下开始安装。该病毒可在 Intel 和 Apple Silicon Mac 上运行,并通过存储在伪造的 Apple 网站上的脚本传播。病毒会设置自身以在重启后继续运行,伪装成系统音频组件,并通过 HTTPS 与攻击者交互。.
一旦入侵目标设备,该恶意软件就会收集 macOS 钥匙串中保存的密码、浏览器dent、SSH 密钥、AWS、GCP 和 Azure 的云访问令牌以及加密钱包数据。此外,Wiz 还发现攻击者直接通过网络钓鱼窃取密码,并将其存储在加密文件中。.
JINX-0164 与其他信息窃取程序不同,因为它攻击的是内部代码库和开发基础设施。.
在2026年初的一份案例研究中,Wiz记录了攻击者如何使用窃取的GitHub令牌,trac的开源工具从CI/CD管道中 nord-stream。然后,他们将AUDIOFIX恶意软件注入内部代码库,通过伪造Git提交元数据冒充合法开发人员,并将恶意代码推送到主分支或劫持现有分支。
其他从这些被污染的代码库拉取并构建的开发者也matic受到了感染。该组织自身的开发工作流程变成了分发渠道。GitHub 的“警惕模式”(Vigilant Mode)会标记缺少已验证 GPG 签名的提交,并在至少一起案例中检测到了这种冒充行为。.
该组织还对一个公开的 npm 包发动了经证实的供应链攻击。2026 年 4 月 7 日,JINX-0164 恶意软件感染了 @velora-dex/sdk 的 4.9.1 版本,注入了一个 base64 编码的命令,该命令获取并执行了一个远程脚本,用于部署 MINIRAT。MINIRAT 是一个基于 Go 语言的轻量级后门程序,专注于持久化和远程命令执行。.
攻击者瞄准加密货币开发者的 cash 和代码。
AUDIOFIX 和 MINIRAT 共享诸如 datahub[.]ink、cloud-sync[.]online 和 byte-io[.]us 之类的命令与控制域名。 攻击者 通过 Mullvad VPN、Astrill VPN 和 ExpressVPN 来隐藏其真实位置。
Wiz发现JINX-0164与朝鲜的UNC1069和Sapphire Sleet威胁集群在战术上存在一些相似之处,但没有发现直接的基础设施重叠。他们将JINX-0164称为一个独立的、以经济利益为驱动的威胁组织。.
今年五月,黑客入侵了超过 170 个 npm 和 PyPI 软件包,其中包括官方的 Mistral AI Python 库。此次攻击暴露了加密和人工智能开发者的 GitHub 令牌和云dent。这也是首例有记录的恶意软件携带有效的 SLSA 构建级别 3 来源证明的案例,破坏了旨在验证构建完整性的加密信任模型。.
攻击加密货币和人工智能开发者通常能窃取 cash 和有价值的代码。加密货币实验室/公司应加强网络安全措施,并审查其持续集成/持续交付 (CI/CD) 流程,以发现任何未经授权的访问或恶意活动。未经授权的 GitHub 操作、带有未经验证签名的提交以及异常的 VPN 连接都是危险信号。通过 LinkedIn 加入会议的开发者应扫描其计算机以检查病毒。.
不要只是阅读加密货币新闻,要理解它。订阅我们的新闻简报, 完全免费。