


Liquid restablece respaldo en BTC mientras Adam Back advierte a desarrolladores no confiar en correcciones sugeridas por IA



Tras un exploit en septiembre que drenó alrededor de 320 millones de dólares en BTC y dejó un vacío en sus reservas, la Federación Liquid ha anunciado ahora que ha restablecido el respaldo completo 1:1 en Bitcoin para LBTC.
El monedas faltantes que según se informa fueron suministradas por Blockstream. LBTC es el token que representa a Bitcoin en la sidechain de Blockstream.
Blockstream cubrió el vacío de reservas
La Federación Liquid compartió el actualización en X el martes 3 de noviembre, escribiendo que «se complace en anunciar que las reservas de bitcoin de la red han sido totalmente restablecidas, restableciendo el respaldo 1:1 en BTC para todo LBTC.»
El CEO de Blockstream, Adam Back, compartió una captura de pantalla de un panel de control que muestra los activos de Liquid Network igualando los pasivos al 100%. La captura de pantalla también mostraba que el déficit de reserva ahora es de 0,00 BTC.
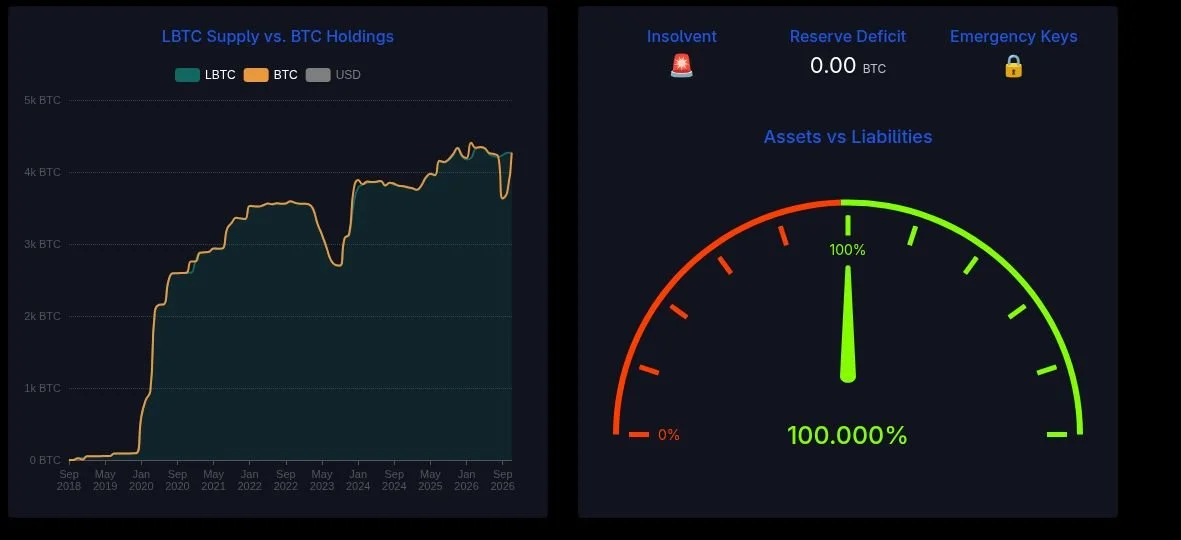
Cuando se le preguntó a Samson Mow, miembro del consejo de la Federación Liquid y ex ejecutivo de Blockstream, sobre el origen de los fondos, respondió: «Como se ha indicado en muchas ocasiones, Blockstream».
Mow rastreó los depósitos públicamente, mostrando que 50 BTC llegaron a la billetera de la federación el 28 de octubre, dejando un saldo pendiente de 550 BTC. El lunes se añadieron 300 BTC a la billetera, seguidos por otros 250 BTC más tarde ese mismo día, lo que restauró el tipo de cambio fijo.
Los intercambios directos entre Bitcoin y LBTC ya se habían reanudado semanas antes a través de proveedores participantes.
Sin embargo, la Federación no ha dicho si todas las restricciones restantes para retirar fondos han sido levantadas. Además, más allá de los depósitos de Blockstream, la federación no ha dicho nada sobre cómo se cubrió completamente el déficit.
Cómo los atacantes imprimieron LBTC sin respaldo
Hackers blancos autodescritos explotó una cuota de entrada en Elements, que es el software de código abierto que ejecuta Liquid, el 6 de septiembre.
Esa falla estaba en una caché que almacenaba los resultados de verificaciones costosas de prueba de rango. Dado que la clave de caché omitía el compromiso del activo y el scriptPubKey, un nodo podría reutilizar una prueba verificada previamente en un contexto donde no era válida.
Esto fue lo que permitió al atacante acuñar alrededor de 4.000 LBTC sin respaldo y enviarlos a través del servicio de retiro (peg-out) de SideSwap para retirar bitcoin real.
Las claves privadas no fueron robadas en la explotación gracias al multisig 11-de-15 de la federación y las claves de autorización de SideSwap, las cuales funcionaron según lo diseñado para prevenir tal incidente.
Al día siguiente, el el atacante devolvió 3,400 BTC pero conservó aproximadamente 598 BTC, que entonces valían alrededor de 47 millones de dólares.
El atacante luego exigió un bono por hallazgo de vulnerabilidades del 10% a cambio de los BTC restantes. Sin embargo, Blockstream rechazó la oferta, ya que indicó que no "pagaría un rescate que excede ampliamente su participación económica".
Unos días después, el 9 de septiembre, Blockstream lanzó una versión endurecida de Elements, v23.3.4.
¿Pueden las correcciones prevenir futuros ataques?
Cuando se le preguntó, tras su publicación inicial en X, qué evitaría que volviera a ocurrir este tipo de ataque, Back señaló que tres líneas de defensa han sido endurecidas.
Él escribió que las claves de autorización peg-out (PAK) se han actualizado y trasladado a monederos de hardware en frío. La segunda corrección consiste en que se han desactivado las cachés de validación de pruebas y se ha corregido el error para los nodos.
Para la tercera corrección, Back escribió que las reglas de consenso se han endurecido, «y fallan de forma cerrada».
Back añadió que los sistemas pasaron por múltiples auditorías de terceros.
La advertencia sobre las correcciones sugeridas por IA
También dijo que una de las lecciones aprendidas del incidente es tratar cada sugerencia de IA con suspicacia, afirmando: «no confíes, verifica».
La advertencia de Back no proviene de un incidente aislado, ya que un análisis independiente sugirió que el atacante de septiembre ingenierizó inversamente la vulnerabilidad a partir de un commit público en GitHub antes de que se hubiera actualizado cualquier nodo de producción.
Según el Grupo de Inteligencia de Amenazas de Google (GTIG), los atacantes explotaron 141 vulnerabilidades entre enero y agosto de 2026; esto fue 14 incidentes más que los 127 registrados durante todo el año 2025.
Se reveló que las herramientas de IA están reduciendo la brecha entre la divulgación de un error y la creación de un exploit funcional.
La Federación Liquid ha indicado que también está preparando cambios en la gobernanza y la supervisión, con más detalles prometidos para las próximas semanas.
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Artículos Recomendados








Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.