


Investigador vulnera un servidor PHP sin parche y obtiene su premio de 2.000 dólares en Bitcoin en 19 horas



Un investigador de seguridad logró explotar un servidor PHP intencionalmente sin parchear y reclamar su recompensa en Bitcoin en poco más de 19 horas.
La acción pública fue una prueba para ver si las recientes vulnerabilidades PHP2Shell son tan peligrosas como se dice.
Stealmybitcoin.com registró la victoria a las 15:47 UTC del 25 de octubre
Stealmybitcoin.com, el sitio donde se alojaba el juego, verificó que la recompensa había sido reclamada. Su página de resultados muestra que el Bitcoin fue tomado después de 19,28 horas, con el registro de la victoria a las 15:47 UTC del domingo, 25 de octubre.
El premio era de 0,02511679 BTC, equivalentes a 2.021,22 USD en ese momento. La página indica: “Por ahora, no hay bitcoin en este servidor”, añadiendo que podrían seguir más desafíos.
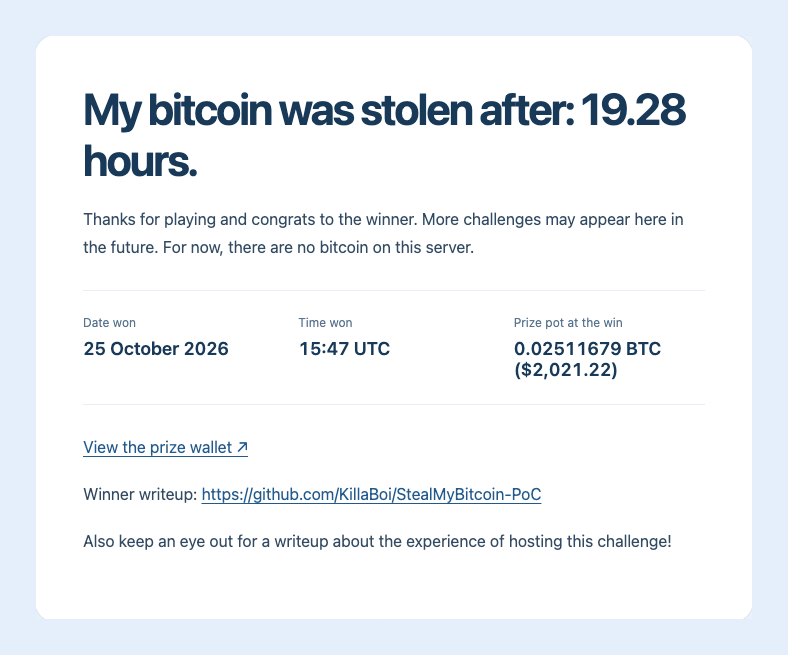
El ganador, conocido como KillaBoi, publicó una explicación del concepto en GitHub. El objetivo ejecutaba PHP 8.4.26.
El informe indica que la única clave privada recuperada no derivaba la dirección del premio mostrada en la página principal. Lo atribuye a un error del creador, reconocido por correo electrónico, y el sitio aún lista el desafío como ganado.
El concurso también fue visto por más personas a través de la cuenta @hackerfantastic, vinculada a la empresa hacker.house. En una publicación del 25 de octubre, la cuenta explicó cómo funcionaba el desafío.
La victoria sigue a los arreglos de emergencia PHP2Shell del 21 de octubre
El experimento se produjo días después de la carrera contra reloj por dos errores críticos en PHP. Los detalles de las vulnerabilidades filtrados en línea llevaron a los mantenedores de PHP a publicar parches de emergencia el 21 de octubre, un día antes de lo previsto, según informó Cryptopolitan.
Las vulnerabilidades, rastreadas como CVE-2026-109618 y CVE-2026-109619 y apodadas PHP2Shell, recibieron ambas una puntuación de gravedad de 9.2 sobre 10 y permiten la ejecución remota de código en servidores sin parchear.
PHP es utilizado por aproximadamente el 70% de los sitios que tienen un lenguaje del lado del servidor conocido, y muchos sitios se cerraron como medida precautoria. Finlandia, los Países Bajos y Francia retiraron temporalmente sus sitios web gubernamentales.
Cloudflare indicó que detectó millones de intentos de explotación, a los que denominó así, en las horas posteriores a la divulgación de los errores.
Se dieron dos meses a una coalición que incluía a OpenAI para realizar las correcciones. OpenAI dijo que las mismas herramientas de IA que encontraron las fallas también podrían ayudar a los atacantes a crear exploits rápidamente.
El operador del sitio ha prometido un informe separado sobre la experiencia de alojarlo.
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Artículos Recomendados










Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.