


Keystone confirma que una brecha en su tienda Shopify expuso las direcciones de compradores de monederos hardware



El fabricante de billeteras de hardware Keystone dijo que un intruso irrumpió en su tienda en línea impulsada por Shopify y se llevó los nombres de los clientes, los detalles de contacto, las direcciones de envío y los registros de pedidos, aunque no los datos de pago, las frases de recuperación ni las claves privadas.
Brecha detectada el 20, confirmada el 23
La empresa con sede en Hong Kong se disculpó en X el sábado 24 de octubre, diciendo que detectó acceso no autorizado a su sitio web oficial el 20 de octubre y, tras revisar la actividad de la API con Shopify, confirmó el 23 de octubre que una tercera parte había obtenido los datos de envío de los clientes.
«Confiamos en ustedes con esos datos y lamentamos no haberlos mantenido seguros», escribió Keystone.
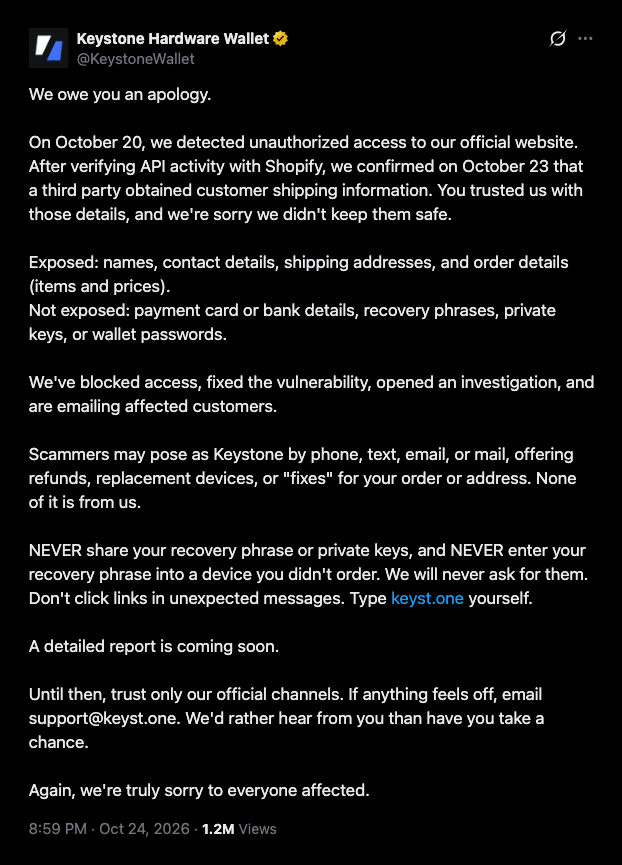
Los registros robados incluyen nombres, datos de contacto, direcciones e información de pedidos como los artículos comprados y su costo, mientras que las frases de recuperación, claves privadas, contraseñas de billetera y detalles de tarjetas y cuentas bancarias permanecieron fuera del alcance, según Keystone.
La empresa indicó que había desactivado el acceso, parcheado la vulnerabilidad, iniciado una investigación y comenzado a enviar correos electrónicos a los clientes afectados. No ha proporcionado un recuento de víctimas, ni el punto de entrada, ni información sobre el atacante, aunque anunció que pronto se publicará un informe detallado.
Keystone advirtió a los compradores que podrían recibir llamadas, mensajes de texto, correos electrónicos o cartas de impostores que les ofrecieran reembolsos, nuevos dispositivos o «soluciones» para un pedido o dirección. También instó a los compradores a no introducir una frase de recuperación en un dispositivo que no hubieran pedido y a escribir manualmente la dirección keyst.one.
Antes de que Keystone hiciera pública la noticia, el usuario de X @PEPE_Whale69 reportó un posible filtrado el viernes por la noche. Dijo que recibió una llamada de alguien que suplantaba el número de la policía de Montreal, quien preguntó si Amazon, eBay o Keystone le significaban algo.
El post indicaba que los detalles de la llamada coincidían con el pedido de Keystone de 2024 del usuario. Keystone respondió a las 1:08 a. m. (ET) del sábado, afirmando que había «iniciado una investigación urgente sobre este asunto».
Los clientes dicen que los pedidos de más de 180 días se filtraron
Keystone ha promocionado la eliminación de datos como un punto de venta. El 5 de enero, el día en que los clientes de Ledger fueron notificados de una filtración en su socio de comercio electrónico Global-e, Keystone publicó que "180 días después de tu pedido, tus datos de envío se eliminan permanentemente".
«Otros monederos de hardware conservan sus datos para siempre. Nosotros eliminamos su información de envío en un máximo de 180 días», escribió Keystone en marzo.
El sábado, @trintaetres_33 afirmó que el correo electrónico sobre la violación de datos les llegó a pesar de haber comprado un dispositivo hace más de dos años. @BlockchainBarmy señaló que habían transcurrido 214 días entre su último pedido y la violación.
El pedido de 2024 vinculado a la llamada suplantada también tiene más de 180 días de antigüedad, pero Keystone no ha indicado públicamente si siguió su propia política, y ninguna de las afirmaciones de los clientes ha sido verificada.
En su página de Promesa de Privacidad , Keystone indica que toda la información de envío se elimina automáticamente 180 días después de un pedido. Sin embargo, en su política de privacidad, que se modificó por última vez en mayo de 2021, se establece que los datos del pedido solo se eliminan para los clientes que no hayan realizado un pedido en los últimos 180 días.
Un artículo del centro de ayuda indica que se conservan registros de la ciudad y el país incluso cuando los compradores solicitan su eliminación, y que Shopify realiza la eliminación definitiva.
En agosto, Trezor informó que una violación de datos en su socio de envíos, ShipMonk, expuso a casi 14 000 clientes, y posteriormente añadió otros 67 000 clientes estadounidenses aproximadamente al recuento total.
Pocos días después del primer anuncio de Trezor, SafePal declaró que un error en su sistema de seguimiento de pedidos había expuesto a casi 40 000 clientes.
Cryptopolitan informó a principios de este mes de que Ledger confirmó que chips ocultos dentro de las carteras vendidas por CryptoBilis estaban leyendo las frases de recuperación de 24 palabras durante la configuración y enviándolas a través de LTE. Los investigadores de cadenas de bloques estimaron las pérdidas en más de 86 millones de dólares.
Debido a esto, Trezor dejará de vender a algunos revendedores a partir del 1 de enero de 2027.
Las billeteras Keystone utilizan códigos QR para firmar transacciones, por lo que no requieren conexión USB, Bluetooth o Wi-Fi. El hackeo afectó a la tienda Shopify de la empresa.
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Artículos Recomendados










Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.