


Foundation, fabricante de Passport, afirma que claves API comprometidas de Cloudflare enviaron phishing desde sus dominios



Se han enviado correos electrónicos fraudulentos desde los dominios de la Fundación. La empresa que fabricó la cartera de hardware Bitcoin Passport los ha rastreado hasta al menos una clave API de Cloudflare filtrada.
Revocó todas las claves API tarde el 25 de octubre y afirmó que los dispositivos Passport y el Bitcoin que contienen están seguros.
Los fondos de Passport están seguros, dijo la empresa a las 11:47 p. m. ET
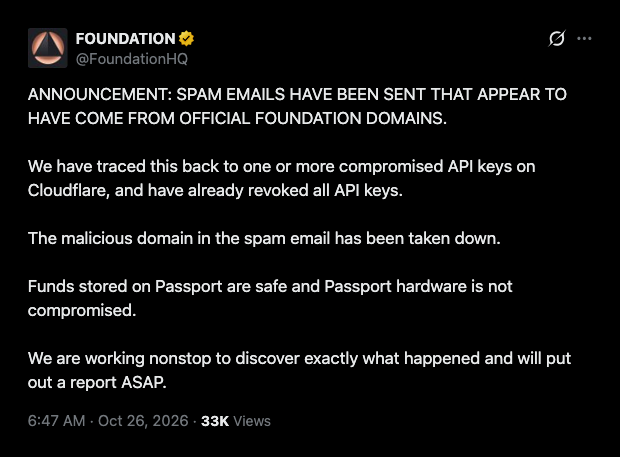
A las 11:47 p. m. ET, Foundation publicó una advertencia en X. Ya circulaban correos de spam que parecían provenir de dominios oficiales de Foundation, y el dominio malicioso que contenían fue desactivado.
El software puede utilizar una clave de API para acceder a una cuenta sin necesidad de contraseña. Con una sola filtración, cualquiera que la posea puede obtener acceso.
“Los fondos almacenados en Passport son seguros y el hardware de Passport no ha sido comprometido”, afirmó la empresa. Indicó que estaba trabajando sin descanso para determinar exactamente qué sucedió y publicaría un informe.
La guía de configuración de Foundation indica que Passport Core es un dispositivo sin conexión utilizado para almacenar claves y firmar transacciones. Cada transacción es creada por una billetera de software emparejada y el dispositivo la aprueba.
Los compradores de Passport afirman que los mensajes incluían sus nombres y direcciones
El usuario de X @crisisdot dijo a las 11:29 p. m. ET que recibió un mensaje de hello@foundation.xyz "indicando que mis fondos de Passport están en riesgo y pidiéndome que los transfiera a una nueva frase de recuperación."
El mismo usuario señaló que también estaba activo un sitio en incident.foundation.xyz y que el “correo electrónico y DNS de Foundation han sido comprometidos”. Tres publicaciones de destinatarios se registraron entre las 11:29 p.m. y las 11:44 p.m. ET (hora del Este).
Todas ellas fueron antes de que Foundation emitiera su declaración.
Un cliente dijo que el mensaje era sobre una compra realizada a mediados de 2025 y logró pasar los filtros de spam.
El mismo comprador dijo que parecía que los estafadores tenían una dirección de envío, nombre, dirección de correo electrónico e información de la compra. Otro destinatario dijo que su nombre, dirección y correo electrónico estaban en el correo electrónico.
Foundation no ha indicado si se accedió a la información de pedidos de los clientes ni de dónde obtuvieron la información los remitentes. Su política de privacidad establece que Foundation no puede recuperar frases semilla o claves privadas perdidas y "nunca le pedirá que las revele."
Trezor sufrió un incidente similar en septiembre. El fabricante de carteras advirtió a los usuarios sobre una falsa «Alerta de Seguridad Crítica» enviada a través de su proveedor de correo electrónico de terceros el 9 de septiembre, según informó Cryptopolitan.
Un destinatario informó que el mensaje superó las verificaciones DKIM, SPF y DMARC. Trezor eliminó el dominio utilizado para enviarlo.
El CEO de Casa, Nick Neuman, dijo que los usuarios de BitBox parecían estar recibiendo correos electrónicos similares y que podría haberse comprometido un proveedor de correo electrónico compartido para marketing.
Una lista de compradores de Trezor había sido filtrada semanas antes. Debido a la brecha de seguridad en el socio de envíos ShipMonk, se expusieron los nombres, direcciones, números de teléfono, correos electrónicos y datos de pedido de aproximadamente 80.700 usuarios.
Trezor afirmó que ningún dispositivo, clave privada ni copia de seguridad de billetera había sido comprometido.
Las mentes más inteligentes del mundo cripto ya leen nuestro boletín. ¿Quieres unirte? Únete a ellos.
Artículos Recomendados










Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.