


Servidores de Electrum engañan a usuarios para firmar pagos falsos sin comisiones



Los servidores maliciosos de Electrum reemplazaron los pagos de bitcoin recién transmitidos por los usuarios con transacciones falsas sin tarifa que pagaban a direcciones similares.
Los servidores aparentemente apostaron a que las víctimas aumentarían la tarifa y firmarían la falsa.
Electrum lanzó la versión 4.8.3 el 24 de octubre para abordar la falla de alta gravedad. El mantenedor SomberNight publicó la advertencia GHSA-6jp4-8v48-cc5v el mismo día y solicitó a los usuarios que actualizaran.
La dirección forjada compartía un final GyQ3 con el destino legítimo
Electrum es un cliente ligero. No tiene un nodo Bitcoin completo y depende de su servidor para las transacciones del mempool sin confirmar. Su propia documentación explica cómo funciona.
Alguien firma y envía tx1. Un servidor malicioso lo intercepta y envía una tx2 diferente a la billetera, que envía el dinero a la dirección de un atacante.
Tx2 tiene firmas inválidas. Las versiones anteriores de Electrum no verificaban las firmas de las transacciones del mempool, por lo que la billetera mostraba tx2 como pendiente y ocultaba tx1.
El Reemplazo por Tarifa (RBF) permite al remitente retransmitir una transacción no confirmada con una tarifa más alta. Si se aumenta la tarifa de la transacción falsa, la billetera firma la versión del atacante con una firma válida.
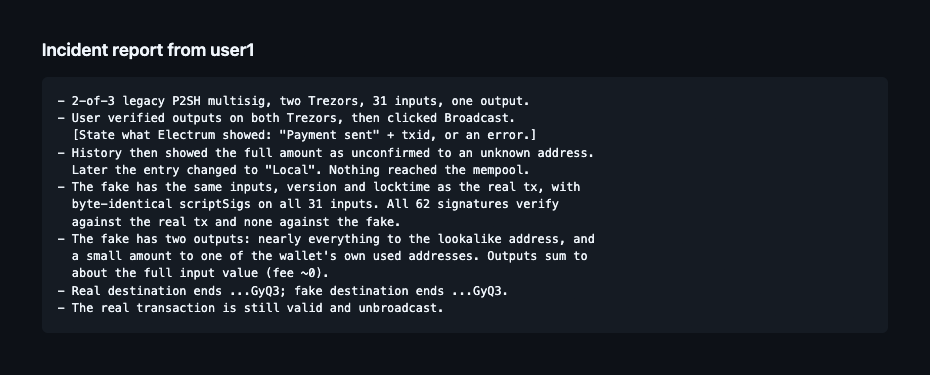
Uno de los objetivos, conocido como dannydeezy, documentó el ataque. Se trataba de una multisignatura P2SH heredada 2-de-3 con dos Trezors, 31 entradas y una salida.
El usuario verificó la salida en ambos Trezors y luego la transmitió. El historial de la billetera mostró entonces el monto total yendo a una dirección desconocida como no confirmado, y la entrada cambió posteriormente a "Local".
La transacción falsa replicaba las entradas, la versión y el tiempo de bloqueo de la transacción real, con scriptSigs idénticos byte a byte en las 31 entradas.
Las 62 firmas coincidieron con la transacción real. Ninguna coincidió con la transacción falsa.
Casi todo se envió a una dirección similar, con una pequeña cantidad devuelta a una de las direcciones ya utilizadas del propio monedero.
El falso terminaba en GyQ3. El punto final real también terminaba así.
El atacante había identificado una dirección que coincidía con los últimos cuatro caracteres de la dirección correcta.
ZachXBT también ha señalado un estafa similar de envenenamiento de direcciones que afecta a los usuarios de la billetera Phantom. Las direcciones falsificadas se vuelven invulnerables al simple vistazo a los primeros y últimos caracteres.
La versión 4.8.3 verifica las firmas únicamente en las entradas propiedad del monedero
Otro usuario, Raju-K12, informó privadamente el 18 de octubre que aumentó la tarifa en la transacción falsa y perdió dinero. Según los mantenedores, algunos servidores están ejecutando este ataque en entornos reales.
El commit 90fe308 añade una verificación de firmas en las entradas «is_mine» (propiedad del monedero) antes de agregar una transacción al mempool al historial local. La versión 4.8.3 se etiquetó en git el 23 de octubre y los binarios se publicaron al día siguiente.
Electrum sigue verificando solo las entradas controladas por el monedero. Por lo tanto, las transacciones entrantes no confirmadas quedan sin verificar.
Esto se debe a que el cliente carece de un intérprete de scripts completo.
La solución alternativa de Electrum para quienes no puedan actualizar consiste en verificar las direcciones y montos de salida antes de firmar cualquier cosa, incluidos los aumentos de tarifa. Los usuarios que se conectaron exclusivamente a sus propios servidores nunca se vieron afectados.
Electrum ha implementado correcciones de emergencia en el pasado. En enero de 2018, cerró una interfaz JSON RPC que había permanecido abierta durante aproximadamente dos años, después de que el investigador de Google Tavis Ormandy descubriera que un sitio web podía detectar el puerto y vaciar los fondos.
Cryptopolitan informó que una advertencia sobre un error en la generación de semillas de Coldcard llegó en julio, el mismo día en que se drenaron aproximadamente 594 BTC, ~$38 millones, de unas 500 billeteras.
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Artículos Recomendados










Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.