


La campaña k0t expone 70.000 credenciales y un posible acceso a ransomware



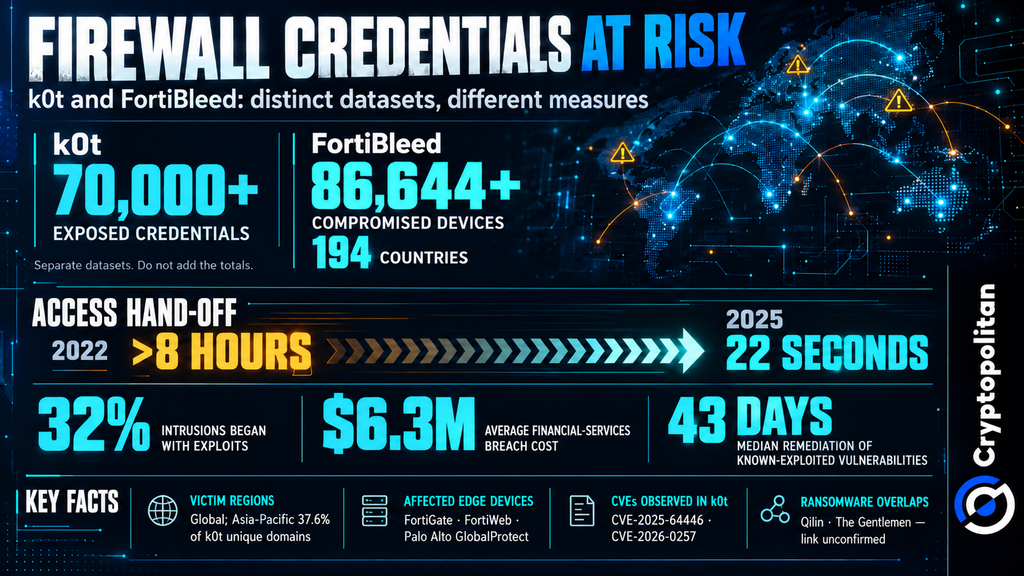
Group-IB y NyxLab descubrieron más de 70.000 credenciales de red vinculadas a una campaña del grupo de amenazas cibernéticas k0t. Sin embargo, los hackers no solo robaron credenciales de cuenta. También crearon puertas traseras en las redes corporativas, lo que ofrece nuevas oportunidades a los grupos de ransomware para infiltrarse en los sistemas de las empresas.
Las credenciales fueron solo el punto de entrada
Los investigadores descubrieron algunos de los métodos utilizados por los atacantes, como el abuso de contraseñas en dispositivos FortiGate, la explotación de la vulnerabilidad CVE-2025-64446 que afecta a FortiWeb y el uso de CVE-2026-0257 contra las puertas de enlace GlobalProtect vulnerables de Palo Alto. Estos dispositivos actúan como escudos para las redes corporativas y otorgan acceso remoto a ellas, lo que los convierte en objetivos deseables para quienes desean infiltrarse en los sistemas de la empresa.
Los datos robados incluían volcados del directorio LDAP. Tras acceder al sistema, los atacantes utilizaron conexiones VPN OpenConnect, aplicaciones de gestión remota y AdaptixC2 para mantener el acceso. Algunas víctimas también sufrieron robo de datos. Muchos casos de compromiso de FortiGate ocurrieron entre febrero y junio de 2026.
Posteriormente, varias víctimas aparecieron en las páginas de filtración pertenecientes a los grupos de ransomware conocidos como Qilin y The Gentlemen. Esto sugiere que k0t podría estar obteniendo beneficios del acceso a redes comprometidas, aunque los investigadores aún no han verificado esta conexión.
Además, la campaña ha sido exitosa en Asia-Pacífico, donde el 37,6 % de todos los dominios únicos observados se originan. A pesar de ello, los investigadores destacaron que esto podría indicar simplemente el número de dispositivos activos en Asia, y no necesariamente un enfoque especial en objetivos asiáticos.
FortiBleed es un problema separado aún activo
El 6 de octubre de 2026, una alerta emitida por el FBI y el Servicio Secreto advirtió que FortiBleed sigue representando una amenaza para los cortafuegos FortiGate y las puertas de enlace SSL VPN. Los atacantes utilizaron las credenciales que lograron obtener anteriormente, aprovecharon sistemas basados en GPU para descifrar hashes de contraseñas y crearon nuevas cuentas de administrador. En ocasiones, lograron bloquear a sus víctimas fuera de sus propios dispositivos.
FortiBleed se ha extendido por todo el mundo. SOCRadar verificó más de 86.644 dispositivos comprometidos en 194 países. Fortinet indicó que los atacantes reutilizaron credenciales de inicio de sesión robadas e intentaron adivinar contraseñas. La campaña no involucró ninguna vulnerabilidad recientemente divulgada de Fortinet.
Aunque Group-IB encontró poca superposición entre FortiBleed y los datos robados de k0t, no ha descartado una conexión entre las operaciones. Hasta la fecha, no hay evidencia que sugiera que los mismos atacantes estuvieran detrás de ambos incidentes. Las cifras también representan cosas diferentes: las 70.000 credenciales de k0t frente a los 86.644 dispositivos de FortiBleed. Combinar estas cifras distorsionaría la escala completa de los eventos.
Desde el acceso inicial hasta el ransomware en 22 segundos
El Informe de Investigaciones sobre Brechas de Datos 2026 de Verizon found that vulnerability exploitation accounted for 31% of breaches, overtaking stolen credentials as the leading entry method. Yet only 26% of critical, known-exploited vulnerabilities were fully remediated, with the median time to fix them reaching 43 days. reveló que la explotación de vulnerabilidades representó el 31 % de las brechas, desplazando a las credenciales robadas como el principal método de acceso. Sin embargo, solo el 26 % de las vulnerabilidades críticas con exploits conocidos fueron remediadas por completo, y el tiempo mediano para corregirlas alcanzó los 43 días.
Ese retraso es particularmente preocupante porque los atacantes pueden explotar las vulnerabilidades antes de que se disponibilicen parches. Mandiant’s M-Trends 2026 estimó un tiempo medio negativo de siete días para la explotación, lo que indica que los ataques a menudo comenzaban antes de que se liberaran las correcciones. Los dispositivos de red, como las puertas de enlace VPN y los enrutadores, son especialmente difíciles de monitorear porque suelen carecer de herramientas estándar de seguridad en el extremo.
Una vez que los atacantes obtienen acceso, la amenaza puede escalar rápidamente. Mandiant descubrió que el tiempo mediano entre una brecha inicial y la transferencia a otro grupo criminal disminuyó de más de ocho horas en 2022 a solo 22 segundos en 2025.
La amenaza ya es evidente. En una actualización del 19 de octubre, Unit 42 informó sobre intentos de explotación de CVE-2026-0257 por parte de operadores de ransomware Qilin e Inc. También señaló informes separados relacionados con Settra. No obstante, su investigación anterior no encontró evidencia de que los atacantes hubieran avanzado más profundamente en las redes afectadas.
Lo que significa para las finanzas y la infraestructura cripto
IBM descubrió que el 62% de los ataques impulsados por IA reportados tenían como objetivo infraestructura crítica. Las brechas en servicios financieros promediaron $6,3 millones. El IMF también advirtió en octubre que las ciberamenazas podrían volverse sistémicas a medida que las redes financieras se vuelven más interconectadas. Las empresas de criptomonedas enfrentan riesgos similares por accesos comprometidos. Cryptopolitan reportó pérdidas de aproximadamente $2 millones relacionadas con Fetch.ai y NuNet en septiembre de 2026. Estos incidentes involucraron credenciales de firma comprometidas, no acceso VPN, y no tienen una conexión establecida con k0t.
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Artículos Recomendados









Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.