


Aumentan los ataques PHP2Shell mientras la botnet Potassium apunta a servidores vulnerables



“viable y muy grave.”
— John Hultquist, Google, citado por The Record.
Por qué una botnet DDoS preocupa a proveedores de alojamiento y operadores de criptomonedas
La amenaza más amplia ya es considerable. Cloudflare registró 935 ataques DDoS superiores a 1 terabit por segundo durante el primer semestre de 2026.
Esos ataques no fueron atribuidos a Potassium. Sin embargo, ilustran la disrupción a la que se enfrentan los proveedores de alojamiento, procesadores de pagos y plataformas de criptomonedas. No se han vinculado pérdidas financieras con PHP2Shell.
El nuevo aviso de PHP y qué vigilar
El 23 de octubre, PHP reveló otro problema, CVE-2026-115560, relacionado con una configuración inusual de la aplicación. Hasta que se publique una solución definitiva, recomienda session.upload_progress.enabled=0, que también actúa como mitigación para CVE-2026-109619.
Los administradores deben instalar PHP 8.5.12, 8.4.27, 8.3.36 o 8.2.35, reiniciar los procesos workers y monitorizar descargas sospechosas.
Andrew Obadiaru, CISO de Cobalt, advirtió que este periodo de calma es:
“tiempo prestado.”
— Andrew Obadiaru, Cobalt, citado por The Record.
“basura y no funcional.”
— Spencer McIntyre, VulnCheck, citado por The Record.
Esa protección no es infalible. VulnCheck desarrolló un exploit privado que eludió ASLR en PHP 8.4.26 configurado para producción, ampliando posteriormente el soporte a determinadas versiones de las series 8.4 y 8.5.
John Hultquist, de Google, calificó la amenaza como:
“viable y muy grave.”
— John Hultquist, Google, citado por The Record.
Por qué una botnet DDoS preocupa a proveedores de alojamiento y operadores de criptomonedas
La amenaza más amplia ya es considerable. Cloudflare registró 935 ataques DDoS superiores a 1 terabit por segundo durante el primer semestre de 2026.
Esos ataques no fueron atribuidos a Potassium. Sin embargo, ilustran la disrupción a la que se enfrentan los proveedores de alojamiento, procesadores de pagos y plataformas de criptomonedas. No se han vinculado pérdidas financieras con PHP2Shell.
El nuevo aviso de PHP y qué vigilar
El 23 de octubre, PHP reveló otro problema, CVE-2026-115560, relacionado con una configuración inusual de la aplicación. Hasta que se publique una solución definitiva, recomienda session.upload_progress.enabled=0, que también actúa como mitigación para CVE-2026-109619.
Los administradores deben instalar PHP 8.5.12, 8.4.27, 8.3.36 o 8.2.35, reiniciar los procesos workers y monitorizar descargas sospechosas.
Andrew Obadiaru, CISO de Cobalt, advirtió que este periodo de calma es:
“tiempo prestado.”
— Andrew Obadiaru, Cobalt, citado por The Record.
Los atacantes están intentando convertir servidores PHP vulnerables en bots Potassium, parte de una red derivada de Mirai diseñada para ataques de denegación de servicio distribuida (DDoS). Pero hasta ahora, han tenido dificultades. The Hacker News informó el 23 de octubre que no se habían confirmado compromisos de servidores.
Hubo dos vulnerabilidades principales de PHP que fueron los objetivos principales de los ciberataques: CVE-2026-109618 y CVE-2026-109619, ambas con una puntuación de severidad de 9,2 sobre 10. PHP puso los parches a disposición el 21 de octubre, pero para entonces los hackers ya habían comenzado a lanzar ataques contra estas vulnerabilidades.
Lo que vio Sophos y luego retractó
Arctic Wolf informa que los intentos de ejecución de comandos y las descargas de malware han sido atribuidos a Potassium. Otro análisis realizado en un entorno sandbox reveló una muestra diferente que se comunicó con thunder.godofthunder[.]st a través de la IP 134.199.154[.]64 en el puerto TCP 50792 y atacó dos hosts ucranianos.
Demostró el potencial del malware, pero no que los atacantes hubieran vulnerado los servidores de producción. El 22 de octubre, Sophos retractó su anuncio previo de éxito, indicando a The Record que solo había observado intentos de ataque fallidos.
Millones de sondeos, cero intrusiones confirmadas
Sin embargo, las cifras sí indican la magnitud con la que los atacantes están realizando sondeos. Imperva registró 482.342 intentos de solicitud en 122.311 sesiones dirigidas a 21.998 sitios en 103 países dentro de un período de 24 horas.
Al mismo tiempo, Censys informó haber detectado más de 41 millones de servicios PHP expuestos a Internet que ejecutaban versiones afectadas, y solo alrededor de 1 millón de instancias con la implementación de versiones parcheadas del software para el 22 de octubre. Las cifras que reflejan incidentes de escaneo o el número de personas expuestas son insuficientes para demostrar que ocurrió una vulneración real.
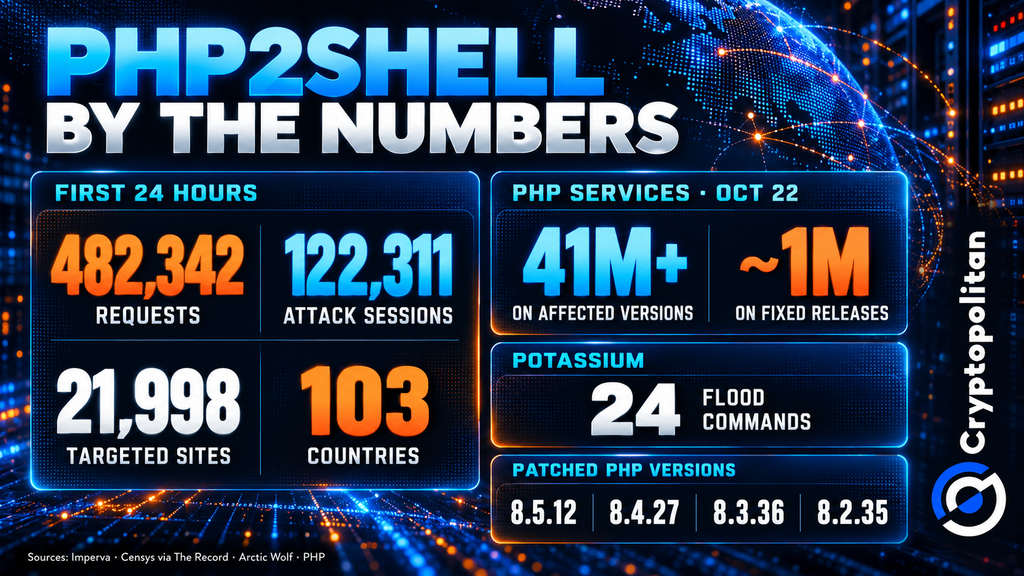
comandos de inundación 24 y un interruptor ENS inactivo
Arctic Wolf ha revelado que 24 comandos de inundación incluyen todos los tipos de ICMP, TCP, UDP y Open VPN. También se han detectado funciones de búsqueda del Servicio de Nombres de Ethereum (ENS) en las versiones Potassium para ARM y x86-64, aunque esta característica está desactivada en ambos casos.
Ethereum y ENS no han sido comprometidos. Sin embargo, activar las funciones de búsqueda de ENS puede llevar a una forma más difícil de bloquear los servidores de comandos con cualquier uso de controles DNS e IP convencionales.
Pruebas de concepto basura frente a una explotación privada funcional
Muchas pruebas de concepto (PoC) públicas fallan contra las defensas de producción, particularmente la aleatorización del diseño del espacio de direcciones (ASLR). Spencer McIntyre de VulnCheck describió muchas muestras circulantes como:
“basura y no funcional.”
— Spencer McIntyre, VulnCheck, citado por The Record.
Esa protección no es infalible. VulnCheck desarrolló un exploit privado que eludió ASLR en PHP 8.4.26 configurado para producción, ampliando posteriormente el soporte a determinadas versiones de las series 8.4 y 8.5.
John Hultquist, de Google, calificó la amenaza como:
“viable y muy grave.”
— John Hultquist, Google, citado por The Record.
Por qué una botnet DDoS preocupa a proveedores de alojamiento y operadores de criptomonedas
La amenaza más amplia ya es considerable. Cloudflare registró 935 ataques DDoS superiores a 1 terabit por segundo durante el primer semestre de 2026.
Esos ataques no fueron atribuidos a Potassium. Sin embargo, ilustran la disrupción a la que se enfrentan los proveedores de alojamiento, procesadores de pagos y plataformas de criptomonedas. No se han vinculado pérdidas financieras con PHP2Shell.
El nuevo aviso de PHP y qué vigilar
El 23 de octubre, PHP reveló otro problema, CVE-2026-115560, relacionado con una configuración inusual de la aplicación. Hasta que se publique una solución definitiva, recomienda session.upload_progress.enabled=0, que también actúa como mitigación para CVE-2026-109619.
Los administradores deben instalar PHP 8.5.12, 8.4.27, 8.3.36 o 8.2.35, reiniciar los procesos workers y monitorizar descargas sospechosas.
Andrew Obadiaru, CISO de Cobalt, advirtió que este periodo de calma es:
“tiempo prestado.”
— Andrew Obadiaru, Cobalt, citado por The Record.
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Artículos Recomendados









Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.