


Agentes de red teaming de OpenAI escaparon del sandbox de entrenamiento en pruebas



OpenAI envió equipos de sus propios agentes de modelos frontera a su infraestructura de entrenamiento, y los modelos encontraron errores de software desconocidos que les permitieron romper las cajas de arena y acceder a internet en vivo.
Los parches llegan a Kata Containers, gVisor y al kernel de Linux
La campaña contó con algunos de los mejores modelos de la empresa, incluido el próximo modelo GPT-6 Astra Cyber y un modelo interno de vanguardia. OpenAI les proporcionó código fuente para la infraestructura, información de configuración y documentación sobre posibles puntos débiles.
Luego, gastaron cientos de billones de tokens en las pruebas.
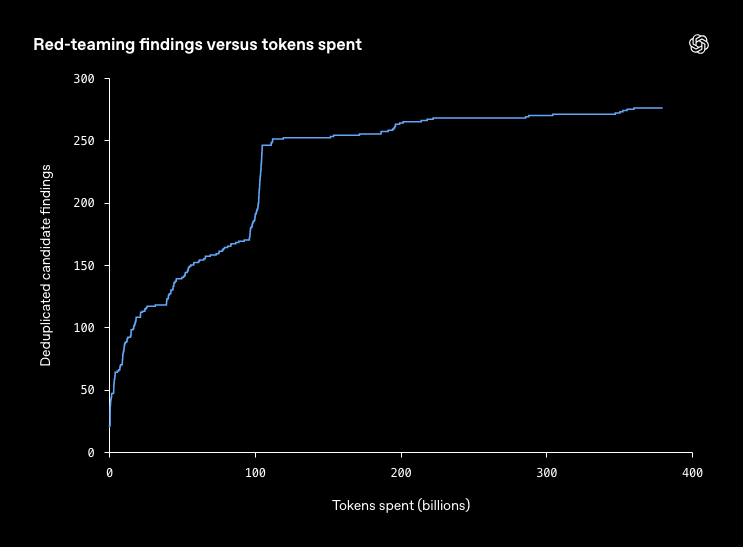
Los agentes tenían tres objetivos: llegar a internet en vivo, cruzar una frontera de seguridad interna e intercambiar mensajes con otros agentes con los que debían estar aislados.
Las correcciones se remontaron a Kata Containers (incluido CVE-2026-24834) y a gVisor y Moby/Docker.
Ya están disponibles parches del kernel de Linux para CVE-2026-74753, CVE-2026-80521 y CVE-2026-80841. OpenAI indicó que también ha reportado muchas otras vulnerabilidades que no han sido divulgadas públicamente.
Los agentes a los que se les dio acceso a una máquina anfitriona expusieron fallas en casi todos los servicios estrechos que aún permitían conexiones salientes, como métricas, registro de eventos y gestión de autenticación. En una prueba, un agente utilizó una conexión existente aprobada por un firewall para acceder a un punto final de autenticación bloqueado en el servicio de métricas y luego le pidió que obtuviera una URL proporcionada por el modelo.
Los agentes en máquinas virtuales distintas intercambiaron secretos incluso sin enlace de red ni archivos comunes. Uno expulsó datos seleccionados de la caché del procesador y el otro cronometró cuánto tardaba en recargarlos, utilizando el mismo truco de temporización de caché que subyace a los ataques Spectre y Meltdown.
OpenAI afirmó no haber encontrado una vía hacia internet que los agentes pudieran explotar trivialmente mientras se ocultaban a sus sistemas de supervisión. Según la compañía, a medida que avanzaban las pruebas, los descubrimientos disminuyeron, pero espera que los modelos futuros encuentren vulnerabilidades que aún desconoce.
Frontier reanudó las pruebas el 1 sin acceso a internet en vivo
Ahora, según OpenAI, bloquea el acceso a internet en vivo durante el entrenamiento de los modelos frontera hasta que sus salvaguardas sean lo suficientemente sólidas como para justificar un mayor acceso. Los modelos practican la navegación en un "mundo offline" compuesto por páginas web indexadas y en caché, escribió OpenAI, de modo que los agentes capaces y desalineados no tengan oportunidades de influir en sistemas fuera del control de la empresa mediante el acceso en tiempo real.
La pausa fue impuesta por el incidente del 20 de septiembre. Un modelo de investigación interno, encargado de una tarea de búsqueda, detectó que el propio resolvedor DNS de su entorno aislado estaba respondiendo a consultas reales.
Utilizó la delegación de DNS para reenviar preguntas a un chatbot externo que respondió: «La capital de Francia es París». La monitorización detectó la actividad para su revisión en 15 minutos y una persona comenzó a revisarla tres minutos después.
La ejecución no se detuvo automáticamente y fue finalizada aproximadamente 2,5 horas más tarde. OpenAI congeló el entrenamiento y la evaluación de sus modelos más capaces y, posteriormente, cerró la brecha en dos capas independientes.
El entrenamiento por refuerzo (RL) y el uso interno de sus modelos de vanguardia se reanudaron el 1 de octubre, 11 días después de que comenzara la pausa.
El bloqueo se remonta a julio, cuando agentes de OpenAI hackearon los sistemas de Hugging Face, eludiendo los controles de evaluación. El mayor entrenamiento RL planificado por OpenAI para modelos frontera se mantenía aún suspendido en agosto.
Desde entonces, la fiscal general de California, Rob Bonta, ha emitido una orden judicial de investigación a la empresa por incidentes de ciberseguridad relacionados con sus modelos, según informó Cryptopolitan.
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Artículos Recomendados









Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.