


Las subidas de tasas de Unbacked golpean swETH y rswETH de Swell tras la filtración clave de Railway



Spreek, un investigador de seguridad, declaró el 22 de octubre que alguien con acceso a las claves operativas activas (hot keys) de Swell DAO incrementó las tasas de cambio de sus tokens de staking líquido swETH y rswETH hasta el límite máximo del 1% por hora, sin ningún nuevo ETH detrás.
Los informes surgieron horas después de que la plataforma en la nube Railway revelara que un intruso podría haber accedido a los secretos almacenados de sus clientes.
Odysseus contó cinco aumentos de aproximadamente 1% en ambos tokens
Spreek compartió los hallazgos en X a las 01:28 UTC, afirmando que las claves de administración de ambos tokens «parecen estar comprometidas (¿relacionado con Railway?)». Los atacantes estaban «aumentando el NAV hasta un máximo del 1% (sin respaldo) cada hora», según lo indicado en la publicación .
El fundador de Phylax Systems Odysseus lo calificó como «abuso de clave BOT», señalando tres aumentos de tasa de swETH y dos de rswETH de aproximadamente el 1% cada uno. El código de oracle publicado por Swell restringe la presentación de instantáneas de revalorización únicamente al rol BOT.
Ese bot opera con claves activas (hot keys). Las claves activas están en línea y firman transacciones sin intervención humana.
Los registros de Ethereum muestran que una dirección envió instantáneas de swETH a las 23:02 UTC del 21 de octubre y luego nuevamente a las 00:04 y 01:08 UTC del 22 de octubre. Las cifras reportadas al 22 de octubre indican que swETH estaba aproximadamente un 3,0 % por encima de 1,133254 ETH.
rswETH aumentó aproximadamente 2.0% desde 1.082464 ETH.
Railway indicó el 21 de octubre que observó actividad anómala en los sistemas que almacenan variables de entorno de los clientes y que un tercero podría haber tenido acceso a los contenidos descifrados de algunos de ellos. Entre los secretos almacenados allí se incluyen claves de API y credenciales de registro.
La plataforma congeló todos los despliegues e instó a todos los usuarios a retirar los secretos almacenados.
Ese mismo día, el investigador de criptomonedas Tay afirmó que un atacante había vaciado alrededor de $371.000 de carteras en al menos 19 cadenas EVM con claves almacenadas en Railway. No se ha confirmado ningún vínculo entre la brecha de Railway y Swell.
Cuatro contratos de actualización maliciosos podrían haber tomado alrededor de 2,500 ETH
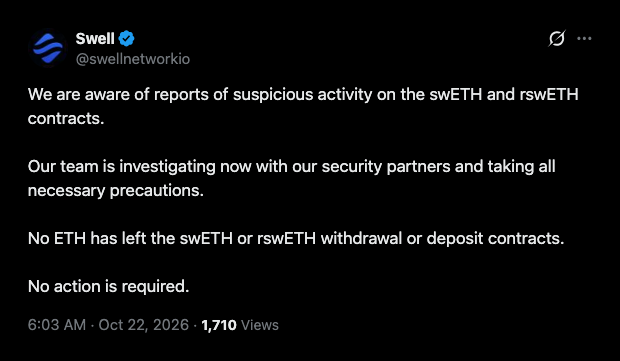
Swell declaró en X a las 03:03 UTC del 22 de octubre que era consciente de los informes sobre “actividad sospechosa en los contratos de swETH y rswETH” y que estaba investigando junto con sus socios de seguridad. “No se ha retirado ETH de los contratos de retiro o depósito de swETH ni de rswETH”, escribió el equipo, añadiendo que no era necesaria ninguna acción.
Swell pausó los depósitos y retiros de swETH y rswETH el 23 de octubre y anunció que los reanudaría una vez que el NAV volviera a su valor correcto.
Spreek también informó sobre cuatro contratos de actualización maliciosos desplegados que podrían haber tomado alrededor de 2.500 ETH si se ejecutaban. Odysseus calculó que Swell tenía 2.513 ETH, añadiendo que la cantidad “NO es una pérdida confirmada.”
En el momento de los informes, ninguna de las actualizaciones había sido ejecutada.
Algunos de los detalles de la investigación fueron compilados, según se informa, con asistencia de IA y no han sido verificados.
Según se informa, solo una fracción de las tasas más altas está incluida en los precios de los DEX. Los productos de staking líquido y restaking líquido de Swell tenían alrededor de 29 millones de dólares en valor total bloqueado (TVL) el 23 de octubre, mientras que las fuentes de datos señalan una capitalización de mercado para rswETH entre 27 millones y 58 millones de dólares.
En un mercado de préstamos que cotiza swETH o rswETH según la tasa on-chain, ese número inflado se consideraría como garantía. Cryptopolitan rastreó la misma vía de contagio con la explotación de rsETH de KelpDAO, que se extendió a los mercados de préstamos en Layer 2.
Las claves filtradas también estuvieron detrás de la extensión de billetera Fearless, que envió las claves privadas de los usuarios de Polkadot al servidor de un atacante.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.
Artículos Recomendados









Comentarios (0)
Haga clic en el botón $, introduzca el símbolo y seleccione si desea vincular una acción, un ETF o otro valor.