


Ledger bestätigt CryptoBilis-Implantat; andere Wallet-Käufer fordern Antworten


Der Gründer und CEO von OneKey, Yishi Wang, hat angekündigt, dass das „Händlernetzwerk des Hardware-Wallet-Herstellers erheblich schrumpfen wird“, nach einer vollständigen Überprüfung der zuvor zertifizierten Händler. Solche mit „nicht überprüfbaren Betriebsentitäten oder unklaren letztendlichen Begünstigten“ werden ihre Autorisierung verlieren und von der offiziellen Website entfernt.“
Yishi sagte auch, dass OneKey die Berechtigung von CryptoBilis als Händler für seine Geräte entzogen hat.
Diese Warnung erfolgt, nachdem bei einem von dem südostasiatischen Wiederverkäufer CryptoBilis verkauften Ledger-Wallet ein unbefugtes Hardware-Implantat entdeckt wurde, während die Untersuchung eines Krypto-Diebstahls andauert, bei dem die Verluste derzeit auf zwischen 86 Millionen und 93 Millionen US-Dollar geschätzt werden.
Was hat Ledger zum Hack der CryptoBilis-Wallet gesagt?
Ein am 10. Oktober veröffentlichtes Update auf der Support-Seite von Ledger bestätigte, dass CryptoBilis bis zum Abschluss seiner Untersuchung nichts aus den Hardware-Wallets des Herstellers verkaufen wird. Diese Erklärung folgte darauf, dass Ledger mitteilte, dass mindestens „ein Gerät eines betroffenen Nutzers eine unbefugte Hardware-Implantation“ enthielt.
Ledger betonte dass seine eigenen Systeme und direkten Vertriebskanäle unangetastet geblieben sind, und wies darauf hin, dass die kompromittierten Geräte alle auf CryptoBilis zurückzuführen waren.
Ledger rät allen, die Wallets beim südostasiatischen Wiederverkäufer gekauft haben, keine Geräte zu initialisieren, die noch nicht eingerichtet wurden. Für alle, die ihre Geräte bereits eingerichtet haben, wird empfohlen, ihre Gelder in Wallets zu übertragen, die direkt von Ledger ausgegeben wurden, und nicht bei Wiederverkäufern gekauft wurden.
Bisher schätzen Sicherheitsexperten, dass etwa 300 Ledger-Wallets geleert wurden, wobei ein geschätzter Betrag von 86 Millionen bis 93 Millionen US-Dollar betroffen ist.
Warum Käufer von OneKey und SafePal verunsichert sind
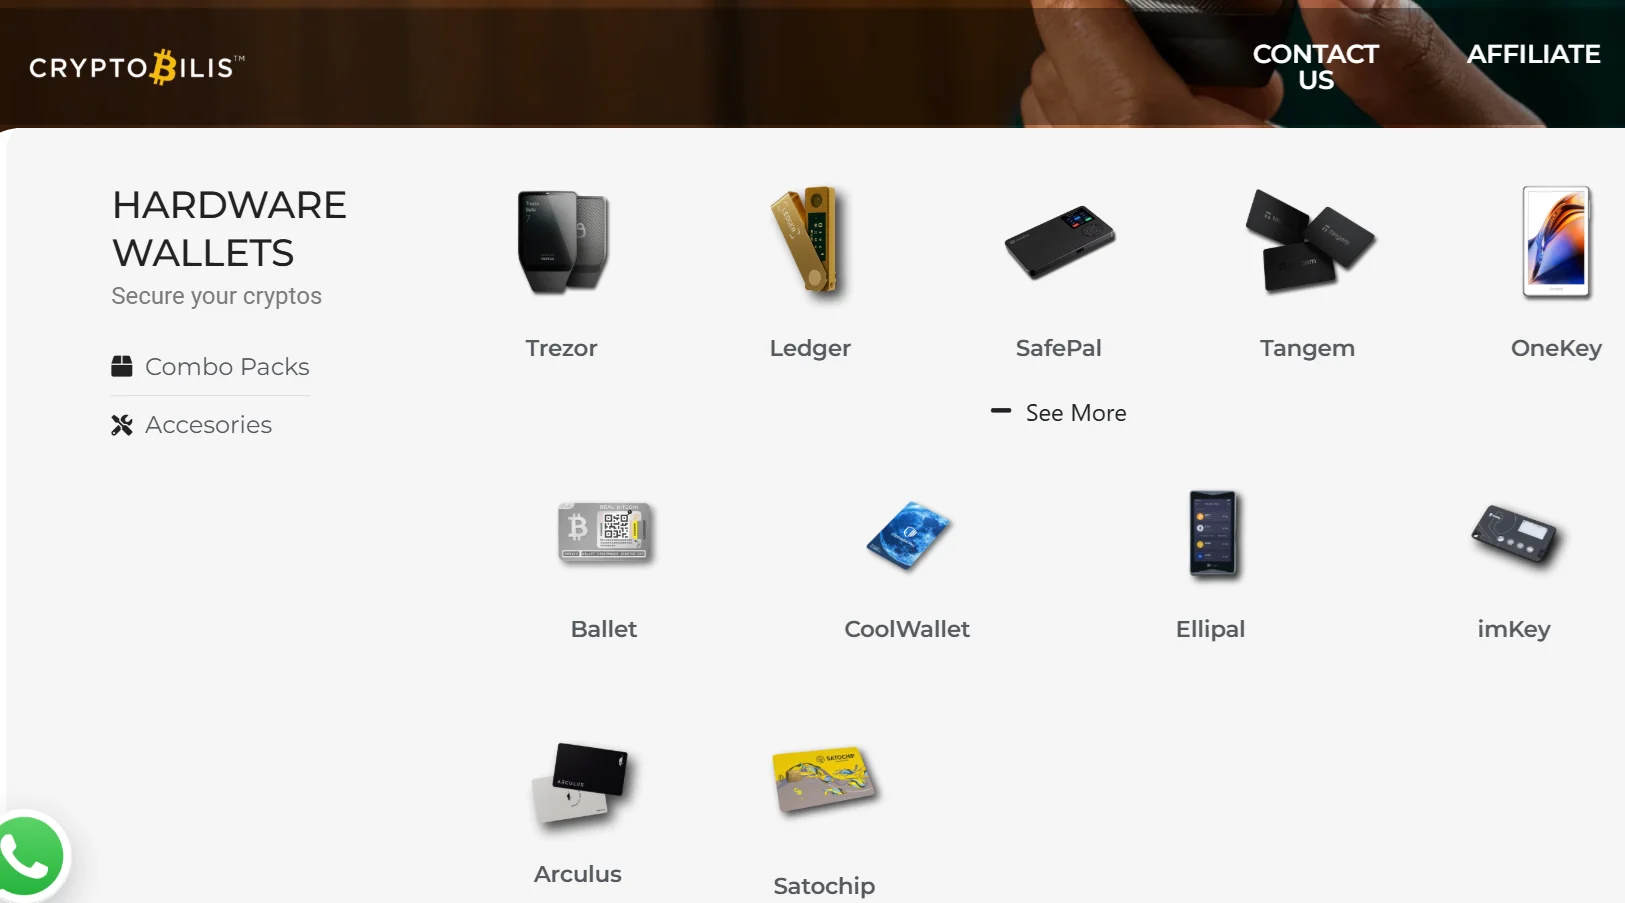
Zwar wurden bisher nur Diebstähle bei Ledger-Wallets gemeldet, doch die Sicherheitsbedenken haben sich auch auf Kunden anderer Wallet-Hersteller ausgeweitet. CryptoBilis bezeichnet sich selbst Als autorisierter Ledger-Verkaufspartner von Ledger, Trezor, OneKey, Tangem, SafePal, imKey und anderen Wallets in Malaysia, der auch in Indonesien und den Philippinen tätig ist.
OneKey-Gründer und CEO Yishi Wang versuchte, die Panik auf X zu beruhigen, indem er schrieb: „Wir haben CryptoBilis’ Autorisierung widerrufen; es ist kein autorisierter OneKey-Händler mehr.”
Yishi erläuterte zudem die dreistufige Reaktion von OneKey, um die Exposition jetzt zu minimieren und eine weitere Eskalation zu verhindern.
- Schritt eins: OneKey hat ab dem 12. Oktober keine neuen Händler mehr aufgenommen.
- Schritt zwei: Alle bestehenden Händler, einschließlich zuvor zertifizierter, durchlaufen ein neues Prüfverfahren. Händler mit „nicht überprüfbaren Betriebsentitäten oder unklaren letztbegünstigten Personen“ verlieren ihre Autorisierung. OneKey wird die vollständige Liste der autorisierten Händler auf der offiziellen Website veröffentlichen.
- Schritt drei: Nutzer, die zwischen dem 1. März 2026 und dem 12. Oktober OneKey-Geräte von CryptoBilis gekauft haben, haben Anspruch auf einen kostenlosen Ersatz. Auch Nutzer, die ihre Geräte bereits aktiviert oder genutzt haben, können weiterhin einen kostenlosen Ersatz erhalten.
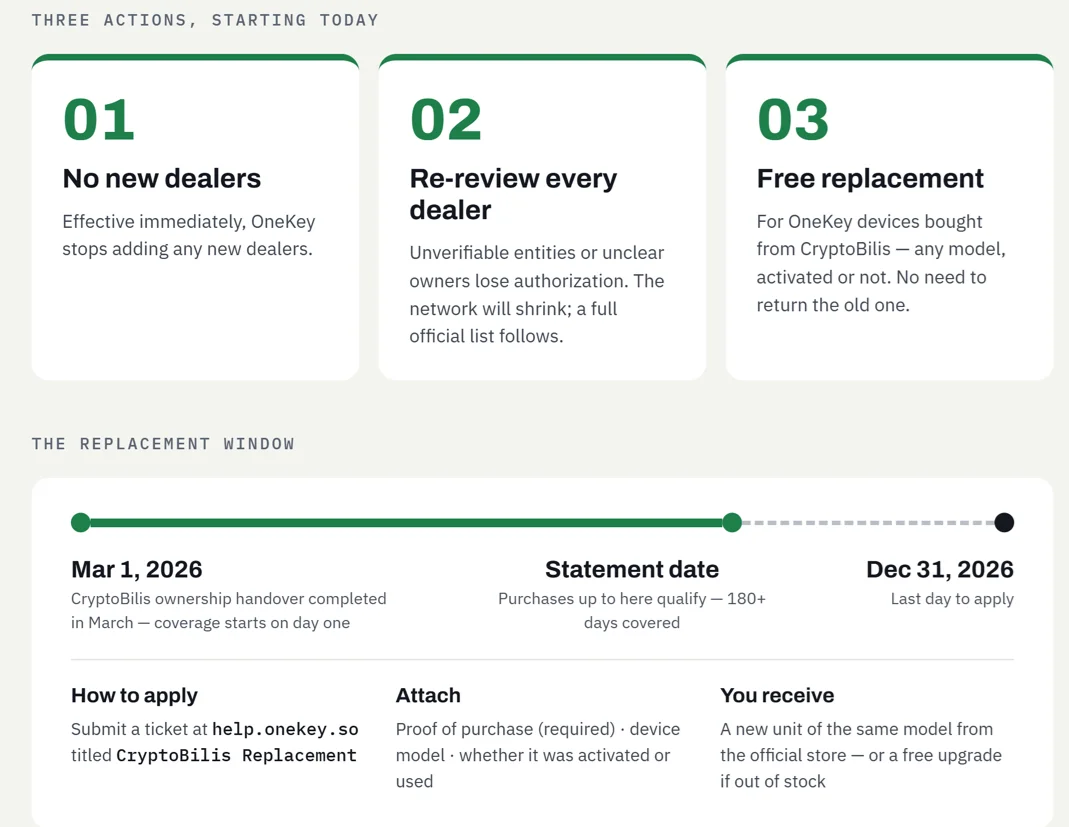
Per Yishi entschied sich OneKey für den Stichtag 1. März, da der ursprüngliche Mitgründer von CryptoBilis öffentlich erklärte, dass das operative Management im März nach der Übernahme zu Beginn dieses Jahres vollständig übergeben wurde.
Der einzige öffentlich gemeldete Hardwarefehler bei OneKey trat bereits 2023 auf, als das Sicherheitsunternehmen Unciphered in einem Labortest den Seed eines Geräts extrahierte. OneKey schloss die Lücke, zahlte einen Bounty und erklärte, dass keine Benutzer betroffen waren.
Wem gehört CryptoBilis jetzt?
Neue Unternehmensunterlagen deuten auf einen Kontrollwechsel beim malaysischen Wiederverkäufer vor dem vermuteten Supply-Chain-Angriff hin. Die ehemaligen Mitgründer von CryptoBilis gaben auf LinkedIn an, dass sie das Unternehmen im März an neue Eigentümer übergeben haben; Berichten zufolge ging der Besitz an eine Person namens Jiaming, einen chinesischen Staatsbürger, über.
Es gibt keine bestätigten Berichte, die die neue Eigentümerschaft mit diesem Sicherheitsvorfall in Verbindung bringen.
Bisher haben in 2026 sechs Hardware-Wallet-Marken Sicherheitsproblemebekannt gegeben. Galaxy Research beziffert die Verluste im Fall Coldcard auf über $115 Millionen. Diese Offenlegung von Ledger Anfang Oktober ist der zweite Fall, in dem Gelder verloren gingen. Die BasedApp-Sicherheitslücke, die letzte Woche Kunden-KYC-Daten offengelegt hat.. Diese Offenlegung von Ledger Anfang Oktober ist der zweite Fall, in dem Gelder verloren gingen.
Cryptopolitan berichtete die BasedApp-Sicherheitslücke, die letzte Woche Kunden-KYC-Daten offengelegt hat.
Wenn Sie dies lesen, sind Sie bereits einen Schritt voraus. Bleiben Sie mit unserem Newsletter auf dem Laufenden.
Empfohlene Artikel









Kommentare (0)
Klicken Sie auf die $-Schaltfläche, geben Sie das Symbol ein und wählen Sie eine Aktie, einen ETF oder einen anderen Ticker zum Verlinken aus.