


Ledger ermittelt wegen Diebstahls in Höhe von 86 Mio. US-Dollar, der mit einem seiner eigenen autorisierten Wiederverkäufer verbunden ist


Ledger hat eine Untersuchung zum Diebstahl von rund 86 Millionen US-Dollar eingeleitet. Das Geld wurde angeblich aus Krypto-Wallets gestohlen, die über CryptoBilis verkauft wurden.
Der Standard-Sicherheitshinweis des Unternehmens lautet, nur über geprüfte, offizielle Kanäle wie CryptoBilis zu kaufen, das selbst von Ledger geprüft wurde.
Wie viel wurde vom Reseller von Ledger gestohlen?
CryptoBilis ist ein im Dezember 2020 von Arravind Prabu, Vimal Selvamany und Dhivager Rathakrishnan unter ihrer Firma Fetch International gegründeter Online-Shop. Der Shop teilte in 2021 mit, dass er ein autorisiertes Wiederverkaufsunternehmen für des in Paris ansässigen Hardware-Wallet-Herstellers geworden ist.
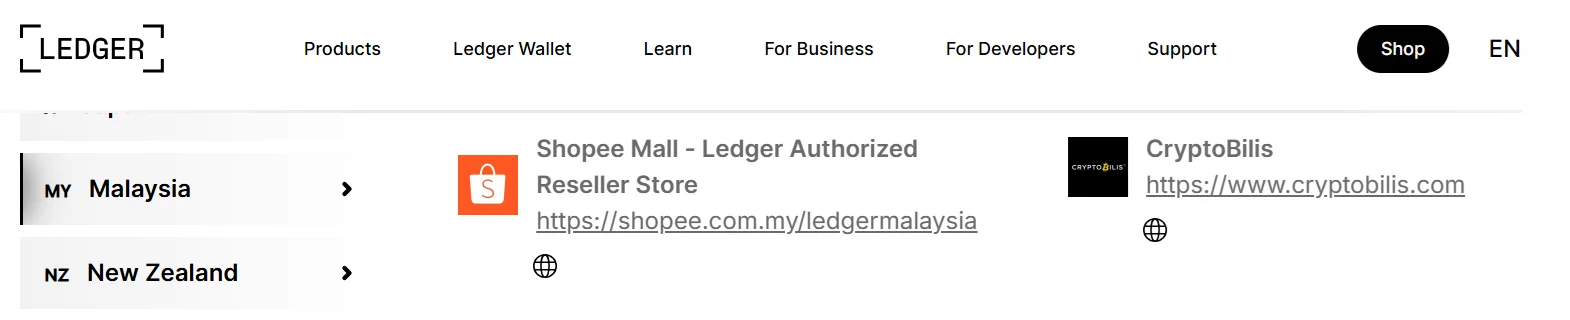
Am Freitag teilte Ledger auf seinem Support-Konto dass es CryptoBilis aufgefordert hat, alle Verkäufe und Lieferungen von Ledger-Produkten einzustellen, während es Berichte untersucht, wonach mehr als 86 Millionen US-Dollar in Bitcoin, Ethereum und Tron aus Wallets gestohlen wurden, die der Händler verkauft hat.
Specter, ein pseudonymer Blockchain-Ermittler, die auf X veröffentlicht wurde dass es Beschwerden über geleerte Wallets bei Ledger-Besitzern auf X und Reddit gegeben habe.
Specter sagte, ihre Untersuchung der verdächtigen Diebstahlsadressen habe Einzahlungen von Hunderten Opfer-Wallets in Bitcoin, Ethereum und Tron ergeben, die sich auf mehr als 86 Millionen US-Dollar summieren.
Die Gesamtsumme des im Hack verlorenen Vermögens und etwaige Verbindungen zwischen den einzelnen Fällen sind nicht bestätigt. Auch die Ursache ist noch unbekannt. Ledger gibt an, dass keine Beweise dafür vorliegen, dass seine eigenen Systeme oder Wallet-Software kompromittiert wurden.
Ledger rät allen, die in den letzten 90 Tagen vom Wiederverkäufer gekauft haben, ihr Gerät noch nicht einzurichten. Kunden, die bereits eine Wallet aktiviert hatten, wurden angewiesen, ihre Mittel auf ein anderes Ledger-Gerät mit einer neu generierten Wiederherstellungsphrase zu verschieben.
Was sind die führenden Theorien?
Eine verbreitete Theorie für die Art und Weise, wie die Angreifer den Hack durchgeführt haben, ist ein Supply-Chain-Angriff. Bei diesem Angriff wird ein Gerät so manipuliert, dass der Wiederherstellungscode, der dafür verwendet wird, dem Angreifer bereits bekannt ist, bevor das Gerät den Käufer erreicht. Der Angreifer kann die Wallet dann leeren, sobald Gelder darauf eingehen.
Diese Methode wurde in 2023 dokumentiert, als Forscher von Kaspersky einen manipulierten Hardware-Wallet Trezor Model T entdeckten. Der Hauptchip des Geräts war ausgetauscht worden, und seine Software war so manipuliert, dass sie den Nutzern eine von 20 Phrasen anzeigte, die den Angreifern bereits bekannt waren. In diesem Fall warteten die Angreifer etwa einen Monat, bevor sie die Wallet leerten.
Cryptopolitan berichtete dass Ledger einen geplanten Börsengang (IPO) in Höhe von 4 Milliarden US-Dollar im Mai absagte und begründete dies mit ungünstigen Marktbedingungen. Das Unternehmen gab an, stattdessen private Finanzierungsmaßnahmen zu prüfen, doch die Chancen scheinen angesichts dieser neuen Sicherheitspanne nun gering zu sein.
Ledger verzeichnete einen separaten Vorfall im Januar, bei dem es bekannt wurde, dass sein Zahlungsabwickler Global-e einen Datenleck bei Kundendaten hatte. Der Investigator ZachXBT kommentierte den Vorfall und sagte, dass Hardware-Wallet-Unternehmen nicht mit persönlichen Informationen vertraut werden dürfen.
Wenn Sie dies lesen, sind Sie bereits einen Schritt voraus. Bleiben Sie mit unserem Newsletter auf dem Laufenden.
Empfohlene Artikel










Kommentare (0)
Klicken Sie auf die $-Schaltfläche, geben Sie das Symbol ein und wählen Sie eine Aktie, einen ETF oder einen anderen Ticker zum Verlinken aus.