


KI-gestützte Angriffe zielen auf südkoreanische Finanzinstitute


Die jüngsten Angriffe auf südkoreanische Finanzinstitute haben gezeigt, wie Hacker KI-Technologie nutzen, um Verbrechen schneller denn je zu begehen. Eine Untersuchung von CrowdStrike vom 7. Oktober wies Spuren von KI-assistiertem Hacking nach, was die Befürchtung schürt, dass die Auswirkungen sich über das gesamte Finanzsystem ausbreiten könnten und nicht auf die angegriffenen Banken beschränkt bleiben.
ARTEX und Claude Code in den eigenen Dateien der Angreifer gefunden
Die Angreifer haben Fehler gemacht, indem sie wertvolle Spuren hinterlassen haben. Ashley Campion von CrowdStrike entdeckte einige öffentlich zugängliche Serververzeichnisse mit Claude-Code-Sitzungsprotokollen, Speicherdateien und Konfigurationen im Zusammenhang mit ARTEX, einem in China entwickelten Open-Source-Penetrationstest-Tool.
Im Zeitraum von Ende September bis Anfang Oktober nutzten die Hacker ARTEX zusammen mit Large Language Models (LLMs), um Finanzinstitute anzugreifen.
CrowdStrike konnte die für den Angriff verantwortliche Gruppe sowie die Anzahl der Opfer nicht identifizieren. Es wird mit moderater Sicherheit angenommen, dass der Hacker Chinesisch sprach und aus finanziellen Motiven handelte. Es gab keine Anzeichen für staatliches Engagement.
Sieben Unternehmen, Zehntausende Datensätze
Laut einem früheren Bericht von Cryptopolitan wurden sieben Banken gehackt.
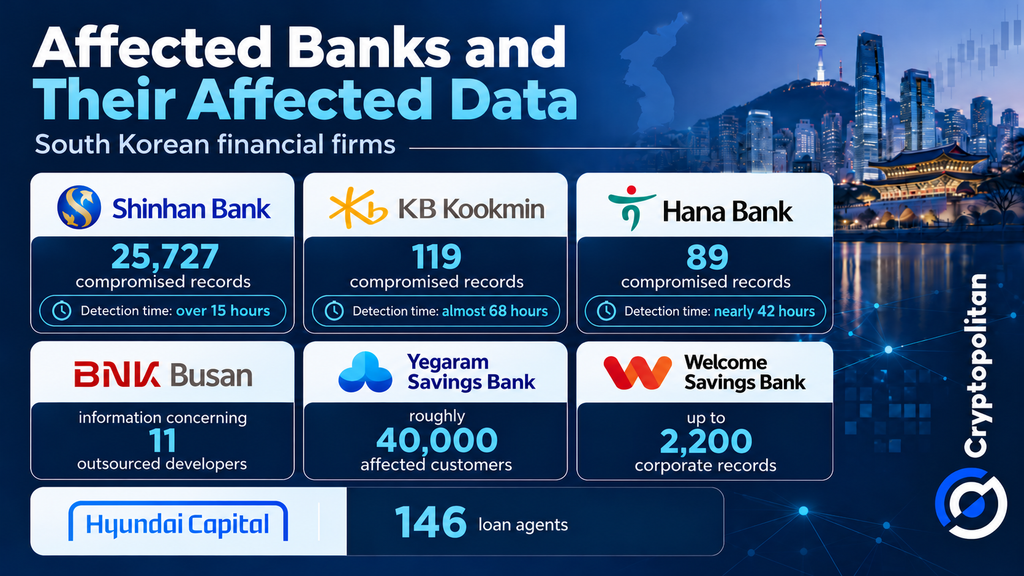
Shinhan Bank meldete 25.727 kompromittierte Datensätze, KB Kookmin 119, Hana 89 und BNK Busan Daten zu 11 externen Entwicklern. Die Yegaram Savings Bank informierte rund 40.000 betroffene Kunden, die Welcome Savings Bank meldete einen Datenleck bei 2.200 Unternehmensdatensätzen und Hyundai Capital berichtete über 146 betroffene Kreditagenten.
Es dauerte lange, bis die Angriffe entdeckt wurden. Berichten zufolge schaffte es Shinhan, die Intrusion innerhalb von 15 Stunden zu erkennen, Hana benötigte fast 42 Stunden und KB Kookmin detektierte den Sicherheitsvorfall nach 68 Stunden.
Die südkoreanische Regierung hat ihre Pläne zur Ausweitung von Ausnahmen von den Regeln zur Netzwerktrennung gestrichen. Auf einer Sitzung am 4. Oktober forderte der Vorsitzende des FSC, Lee Eog-weon, zu erhöhter Wachsamkeit auf. Die Aufsichtsbehörden haben Sicherheitsüberprüfungen für rund 500 Unternehmen angeordnet.
Berichte aus Korea wiesen darauf hin, dass die Angreifer externe Dienste mit einem niedrigeren Schutzniveau nutzten, anstatt die tatsächlichen Bankensysteme zu verwenden, die von den Banken kontrolliert werden.
Warum schnellere Angriffe mehr kosten
Der Juni-Bericht des IWF ergab, dass die durch KI ermöglichte Aktivität von Gegnern zwischen 2024 und 2025 um 89 % stieg. Die durchschnittliche Ausbruchszeit sank auf 29 Minuten.
KI kann Angreifern helfen, Schwachstellen schneller zu finden und auszunutzen, wodurch Banken weniger Zeit zur Reaktion bleibt.
Forschungsergebnisse von BIS: Juan Carlos Crisanto, Adrien Currat und Jeffery Yong warnten in ihrem September-Papier:
„Dieses Fenster zum Erkennen, Entscheiden und Reagieren auf solche Angriffe hat sich dramatisch verengt.“
Unterdessen ergab die PwC-Umfrage von 2027, dass 84 % der Sicherheits- und Finanzexperten mit größeren Cybersecurity-Budgets rechnen. Doch nur 22 % würden KI im Verteidigungsfall vollständig autonom handeln lassen.
Wie ein Sicherheitsvorfall bei einer Bank die anderen erreichen kann
Die OECD warnt davor, dass Cyberangriffe sich über gemeinsame Technologieanbieter und Finanznetzwerke ausbreiten können. Sicherheitsverletzungen wurden auch mit Einzahlungsabhebungen, schwächeren Kreditvergaben, sinkenden Bewertungen und höheren Finanzierungskosten in Verbindung gebracht.
Die BIS äußert ähnliche Bedenken hinsichtlich Banken, die auf dieselben Cloud- und KI-Anbieter zurückgreifen.
Trotzdem haben die Sicherheitsvorfälle in Südkorea keine nachgewiesene finanzielle Ansteckung oder direkten Diebstahl von Bankguthaben verursacht. Den Aufsichtsbehörden kommt nun die Aufgabe zu, die Sicherheitsstandards zu verschärfen, Drittanbieter genauer zu überwachen und sicherzustellen, dass Finanzinstitute schnell wieder handlungsfähig sind, bevor sich ein Cyberangriff weiter ausbreitet.
Die klügsten Krypto-Köpfe lesen bereits unseren Newsletter. Lust dabei? Mach mit.
Empfohlene Artikel









Kommentare (0)
Klicken Sie auf die $-Schaltfläche, geben Sie das Symbol ein und wählen Sie eine Aktie, einen ETF oder einen anderen Ticker zum Verlinken aus.