


Kelp DAO setzt Ein- und Auszahlungen aus, nachdem die Gnosis-Wallet Opfer eines Hackerangriffs mit einem Schaden von 7,8 Millionen US-Dollar geworden ist



Eine nichtdentGnosis Safe Wallet wurde ausgenutzt, um rsETH im Wert von fast 7,8 Millionen US-Dollar zu erbeuten. Der Angriff führte zu einem massiven Liquiditätsverlust DeFi und hinterließ wertlose Token und Vaults.
Am 15. September wurde ein Angriff auf einen nochdentNutzer der Gnosis Safe Wallet registriert. Laut Blockaid-Daten wurden dabei rsETH im Wert von 7,73 Millionen US-Dollar erbeutet.
entwendet wurden 2.153 ETH. Diese Gelder wurden später aufgeteilt und auf mehrere Wallets transferiert. Die ursprüngliche Transaktion zeigt, dass die Gelder schließlich in rsETH, ohne zuvor auf der Hauptkette in ETH getauscht worden zu sein, um sie weiter zu waschen.
Dies ist der nächste große Hack, nachdem der Bitcoin -Pay-Hacker 4.000 BTC aus Wallets von Nutzern ohne Verwahrung erbeutet hat. Allein im September haben dezentrale Hacks und Exploits das Niveau des gesamten Augusts bereits übertroffen.
In den letzten drei Monaten haben sich die Angriffe von ihrem Tiefpunkt aus beschleunigt, wobei ein größeres Interesse an KI-gestützten Hacks und dem gezielten Ausnutzen der Liquiditätsakkumulation in DeFi Protokollen und bestimmten Tresoren besteht.
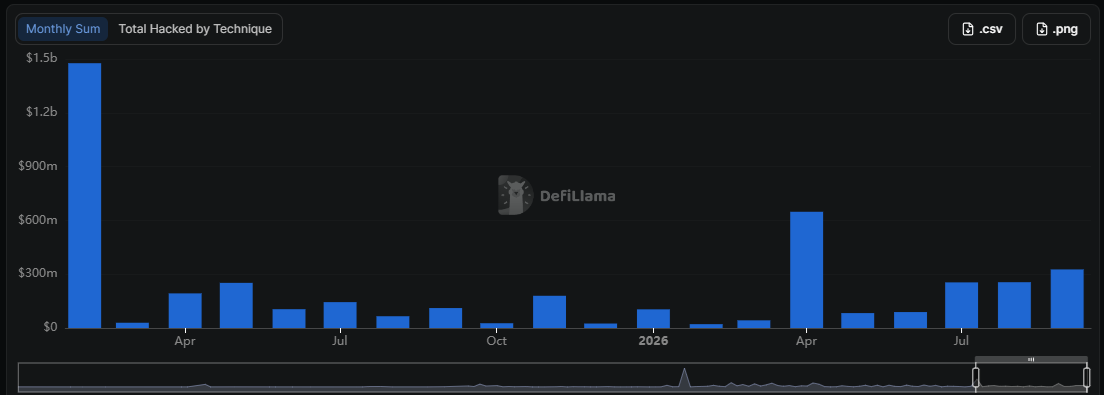
Laut DeFi Llama wurden im September bisher Vermögenswerte im Wert von insgesamt 326 Millionen US-Dollar durch Hackerangriffe erbeutet. Die meisten Angriffe und Exploits betrafen Beträge unter einer Million US-Dollar, wodurch der jüngste Wallet-Exploit zum bisher größten Web3-Hack im September wurde.
Wie wurde die Gnosis-Wallet gehackt?
Der jüngste Exploit nutzte eine gekapselte Form von rsETH, die anschließend in ETH umgewandelt und in die Blockchain transferiert wurde. Die Transaktionsfolge zeigte, dass der ursprüngliche Angreifer und der MEV-Bot die Transfers in einem einzigen Block abschlossen.
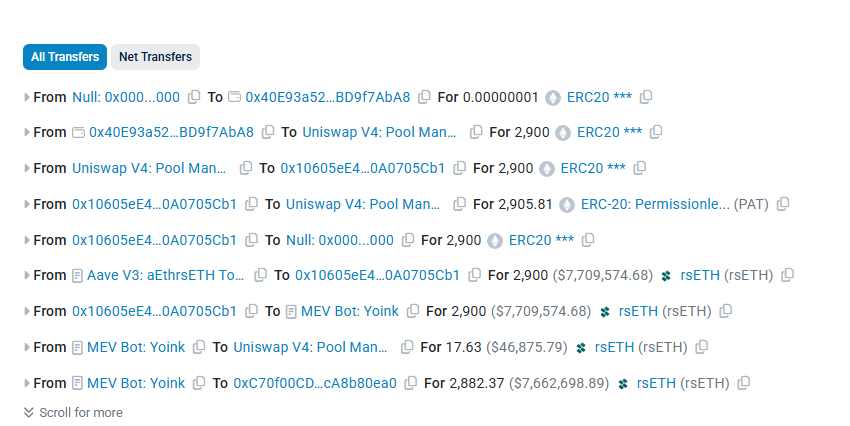
Die ursprüngliche Wallet enthielt gehebeltes rsETH in einem Gnosis Safe, der ein auf der Whitelist stehendes Safe-Modul als Strategie-Executor autorisierte, um DeFi Einnahmen zu automatisieren. Dieses vertrauenswürdige Modul erwies sich als Einfallstor für den Angriff. Ein Angreifer konnte das Safe-Modul ohne weitere Autorisierung ausnutzen, da es bereits auf der Whitelist stand.
Die Komplexität des Angriffs wird dadurch noch erhöht, dass der MEV-Bot Yoink zuvorkam und die ETH im selben Block abhob. Der Bot verhinderte die Auszahlung von ETH aus rsETH, wo die Gelder weiterhin in Form von rsETH. Die Zieladresse des Bots enthält nun nur noch 44 ETH.
Sind auch andere Protokolle von der Sicherheitslücke betroffen?
Die Zieladresse des Bots wurde von Kelp DAO, was zur Einfrierung aller eingezahlten rsETH führte. Kelp DAO gab bekannt, dass die Adresse vorsorglich eingefroren wurde, um weitere Verluste zu verhindern.
Aus reiner Vorsicht haben wir diese Adresse vorübergehend für 24 Stunden gesperrt. Während dieses Zeitraums können keine Transaktionen von rsETH auf diese Adresse übertragen werden.
Wir arbeiten eng mit Sicherheitsexperten zusammen, um dies schnellstmöglich zu untersuchen und zu beheben. Es handelt sich hierbei um eine Vorsichtsmaßnahme, die ausschließlich die Wallet betrifft, teilte Kelp DAO mit.
Beim jüngsten Angriff konnte Kelp DAO bisher Verluste vermeiden und gab an, dass alle Tresore sicher seien. Zuvor hatte Kelp DAO 292 Millionen US-Dollar in rsETH verloren, was auch Aave -Tresore betraf. Der aktuelle Angriff stellt einen seltenen Fall dar, in dem die Gelder abgefangen wurden, bevor sie in ETH umgewandelt und über einen Mixer gewaschen werden konnten.
In diesem Fall fungierte der Yoink-Bot unbeabsichtigt als ethischer Hacker, der die Gelder sicherte und es Kelp DAO ermöglichte, die Zieladresse einzufrieren. Die Aktivität des Yoink-Bots garantiert jedoch nicht die Rückgabe der rsETH.
Am 15. September wurde rsETH zu 2.663,68 US-Dollar. Kelp DAO setzte jedoch auch Ein- und Auszahlungen aus, um zu verhindern, dass der Angreifer oder der Bot die Gelder aus dem Ökosystem abzieht.
Die DAO hat bereitsdent mit einem früheren Hackerangriff, bei dem eine Abstimmung die Rückgabe eines Teils der gestohlenen Gelder ermöglichte. Bislang ist die Zieladresse für 24 Stunden gesperrt, bis eine Entscheidung über die Rückforderung der Gelder getroffen wurde.
Kelp DAO konnte kürzlich nach monatelangen Schwierigkeiten infolge des jüngsten Angriffs DeFi und Kreditsektors, verbunden mit mehr verfügbaren Geldern in den Tresoren, könnte zu vermehrten Web3-Angriffen auf anfällige Verträgetrac. seinen Wert von 1,06 Milliarden US-Dollar wiederherstellen . Die allgemeine Erholung
Wenn Sie das hier lesen, sind Sie schon einen Schritt voraus. Bleiben Sie mit unserem Newsletter auf dem Laufenden.
Empfohlene Artikel








Kommentare (0)
Klicken Sie auf die $-Schaltfläche, geben Sie das Symbol ein und wählen Sie eine Aktie, einen ETF oder einen anderen Ticker zum Verlinken aus.