


AI加速漏洞利用,PHP2Shell缺陷遭數百萬次攻擊嘗試



2026年10月22日,數百萬黑客試圖利用PHP中的兩個重大漏洞。政府和企業不得不關閉部分在線系統,而專家團隊則緊急部署補丁。這凸顯出網絡安全專家應對嚴重漏洞的時間已所剩無幾。
兩個 9.2 級漏洞可導致服務器失守
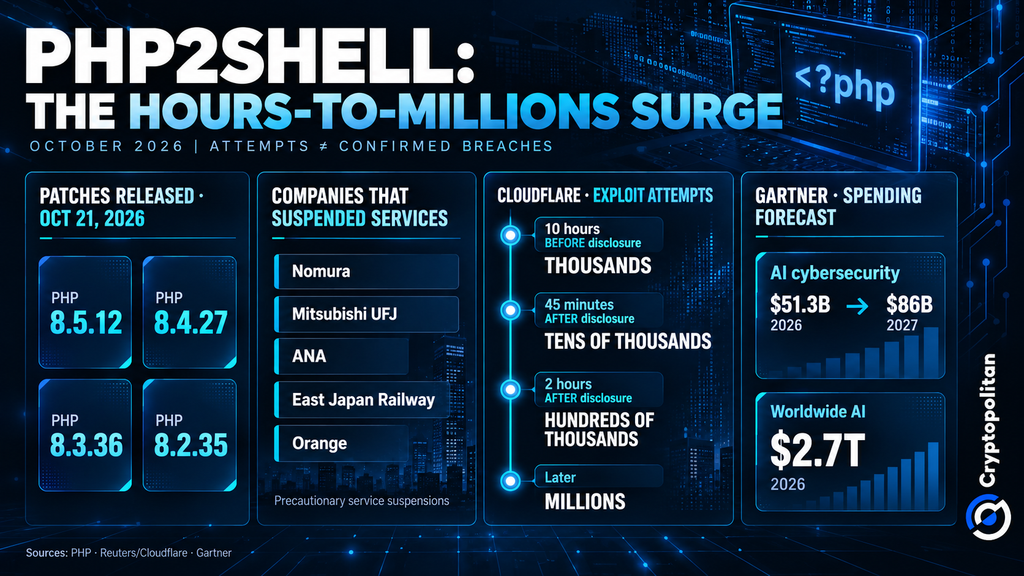
這些漏洞統稱爲PHP2Shell,分別被追蹤爲CVE-2026-109618和CVE-2026-109619。兩者的嚴重性評分均爲9.2(滿分10分)。2026年10月21日,PHP 發佈了針對版本8.5.12、8.4.27、8.3.36和8.2.35的四項修復程序。
英國國家網絡安全中心(NCSC)表示,這些漏洞會破壞PHP的內部內存。在某些條件下,攻擊者無需登錄即可執行代碼。Wiz還展示了敏感數據(包括密碼和API密鑰)可能從內存中泄露的情況。
根據W3Techs的數據,PHP支撐着69.3%擁有可識別服務端語言的網站。這體現了PHP的廣泛普及程度,而非指有多少網站遭到入侵。
補丁與利用之間的窗口期正在縮短
Frontier AI幫助研究人員拼湊出多年來隱藏在PHP中的漏洞利用方法。Cryptopolitan報道,由於技術細節泄露,補丁提前一天發佈。
在首次報告任何攻擊之前,攻擊跡象就已顯現。2026年10月17日,即在披露前四天,AWS在其MadPot蜜罐日誌中發現了該嘗試。目前尚不清楚此次攻擊是否成功。AWS安全主管CJ Moses警告稱,攻擊者利用人工智能可能在披露後數小時甚至數分鐘內製造出威脅。
數千次探測在一天內激增至數百萬次
Cloudflare首席執行官Matthew Prince透露,在10月21日披露前的10小時內,發生了數千次嘗試。此後不到45分鐘,嘗試次數便激增至數萬。僅僅兩小時後,嘗試次數突破了數十萬大關。不久之後,出現了數百萬次嘗試。這些都是嘗試行爲,而非已確認的入侵事件。
Cloudflare此前已部署了防火牆保護,但這無法替代漏洞修補。
10月22日,Reuters報道了野村、三菱UFJ、全日空、東日本旅客鐵道和法國電信採取的預防性服務暫停措施。此外,芬蘭、荷蘭和法國的政府網站也暫時下線。
找出所有PHP實例是難點所在
PHP 可能隱藏在管理員很少想到要檢查的設備中。荷蘭 NCSC 的清單包括正在審查的第三方產品,其中包括 Fortinet 的產品。Searchlight Cyber 發佈了一款掃描器 來識別易受攻擊的主機。它故意測試內存耗盡情況,因此使用時需要謹慎。
PHP 基金會執行董事 Elizabeth Barron 告訴 WIRED:
據我們所知,尚未發生成功的遠程代碼執行嘗試。
安全支出已轉向何處
Gartner 9 月 16 日的預測顯示,全球 AI 網絡安全支出在 2026 年將達到 513 億美元,2027 年接近 860 億美元。預計 2026 年全球 AI 總支出爲 2.7 萬億美元。
PHP2Shell並非導致上述預測支出的原因。相反,此案例充分說明企業必須清楚自身運行的軟件、快速修補漏洞,並在損害顯現前儘早發現威脅。
不要只是閱讀加密貨幣新聞,要真正理解它。訂閱我們的通訊。 免費。







