


日本首相上任數小時前,Sakura Internet 就 PHP 漏洞採取行動



由於存在兩個關鍵PHP漏洞,Sakura Internet週三暫停了其部分雲服務。
當天稍晚,日本首相高市早苗呼籲網站運營商在當晚進行修補,或暫時關閉其網站。
數據庫一體機失去phpMyAdmin支持,重啓日期待定
Sakura 於日本時間 10 月 21 日下午 1:22 發佈的 公告,宣佈從其數據庫雲服務(Database Appliance)中撤出 Web UI 工具。這些工具包括 phpMyAdmin、phpPgAdmin 和 pgAdmin。
數據庫集羣服務仍正常運行。Sakura未公佈重啓日期,在此期間建議客戶使用兼容MariaDB和PostgreSQL的SQL客戶端。
該公司就此次中斷向客戶致歉。
Cygames和pixiv也宣佈因PHP漏洞啓動緊急維護。PHP廣泛應用於電子商務及其他Web應用中。
日本首相將運營商指引至11 p.m. 的修復方案
高市早苗的呼籲於日本時間晚上9:55發佈在X平臺上。她稱這是當晚亟需採取行動的緊急請求,並要求運營商覈實其公共網站是否正在使用PHP。
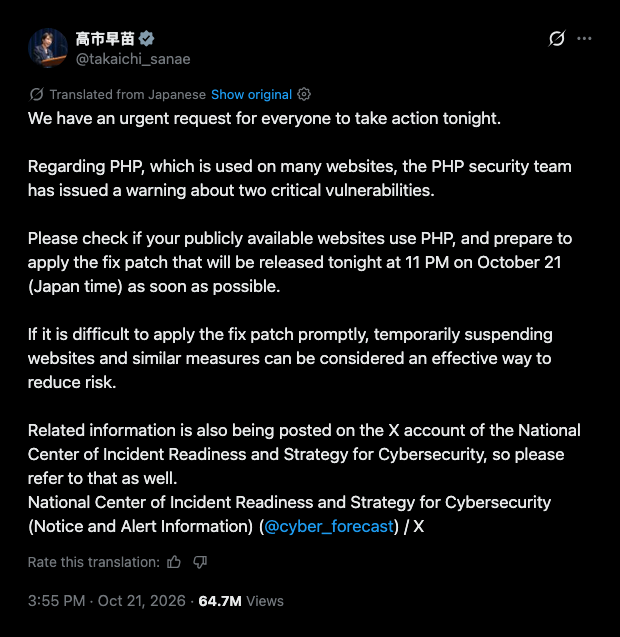
她告訴他們,要準備好在東京時間晚上11點前推出補丁。她在文中寫道,暫時將網站下線是降低風險的一種方式,因爲快速打補丁可能比較棘手。
她還引導關注者關注日本國家網絡安全辦公室的X賬號。
該 辦公室 於晚上 10:57 表示更新已發佈,並敦促用戶儘快安裝。該辦公室警告稱,未修補的網站可能會遭到入侵。
截至週四,高市早苗的帖子已獲得超過30.8萬個贊和約7.8萬次轉發。
修復版本:PHP 8.2.35、PHP 8.3.36、PHP 8.4.27、PHP 8.5.12。
據 Cryptopolitan 報道,細節泄露,因此 PHP 維護者提前一天發佈了修復程序。這兩個漏洞被稱爲“PHP2Shell”,分別被標識爲 CVE-2026-109618 和 CVE-2026-109619,每個漏洞的評分均爲 9.2/10,可能導致黑客在未修補的服務器上執行代碼。
第一個漏洞利用了PHP處理內存不足條件的方式。第二個漏洞利用了內存釋放後仍然存在的請求狀態。
PHP 的 安全建議 指出,所有提供 Web 請求的安裝都存在風險。這涵蓋了 PHP-FPM、使用 mod_php 的 Apache、php-cgi、FrankenPHP 和 LiteSpeed。
該項目認爲mod_php是最危險的配置方式,並且存在一個在應用程序代碼運行之前就會觸發的已證實漏洞。Linux發行版和長期支持供應商已提前收到補丁。
該項目不再爲PHP 8.1及以下版本提供更新。安全團隊仍爲PHP 7.4、8.0和8.1發佈了最小化的源代碼回溯移植補丁。
在所有服務器端語言已知的網站中,約有70%使用PHP。日本、歐盟、美國、德國、澳大利亞和英國也發佈了警告。
芬蘭、荷蘭和法國出於預防目的將政府網站下線。任天堂暫停服務以進行補丁更新。
不要只是閱讀加密貨幣新聞,要真正理解它。訂閱我們的通訊。 免費。







