


Railway 疑似遭入侵,暫停構建並通知所有用戶輪換密鑰



在發現未經批准的方可能已訪問客戶環境變量後,Railway於週三停止了所有部署。
雲平臺已指示所有用戶立即輪換存儲的密鑰。
10月21日的披露稱,入侵者可能持有解密的密鑰
Railway在10月21日發佈的安全披露中表示,其於週三上午檢測到存儲客戶環境變量的系統中存在“異常活動”。
這些變量保存了應用運行所需的設置和密鑰。通常包括API密鑰、數據庫憑證和註冊表憑證。
Railway自身的賬戶對影響範圍持謹慎態度。披露文件指出,入侵者“可能已訪問加密的環境變量,並獲取其中部分變量的解密內容。”
該公司表示,初步分析表明只有少數用戶可能受到影響。審查工作仍在進行中,所有人都應假設自己的信息已泄露。
今年1月,Railway宣佈該平臺擁有200萬開發者和數萬家企業客戶,涵蓋從小型商店到財富500強企業的各類規模。
部署服務已暫停,包括面向企業客戶的部署。該公司就此次中斷向客戶致歉,並表示在構建服務恢復之前,客戶將無法部署其應用的新版本。
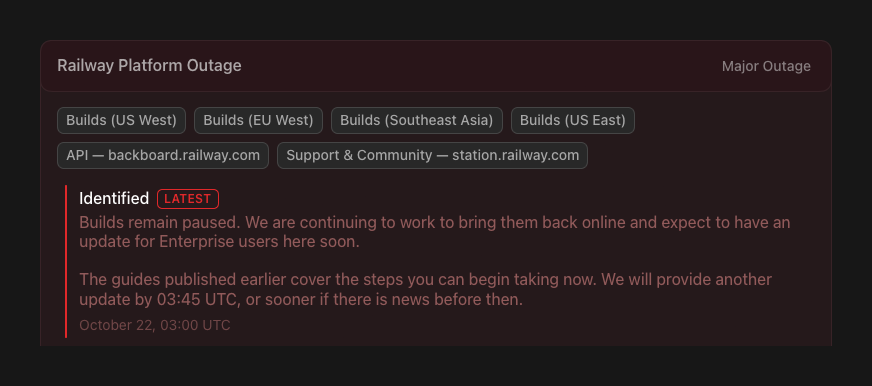
此前,Railway曾規劃了分階段重啓計劃,企業版工作區將率先恢復,隨後依次是Pro、Hobby、Free和Trial計劃。
指南要求用戶檢查OpenAI、Anthropic和Stripe的使用情況
Railway 要求用戶立即輪換平臺上的每個環境變量,例如 API 密鑰和私有註冊表憑據。接下來是仔細檢查服務日誌,查找任何異常情況。
一旦確認受影響賬戶,Railway 將發送直接電子郵件通知。Railway 還在輪換所有 Railway 存儲桶的憑據,新憑據會自動出現在儀表板中。
作爲緩解措施的一部分,Railway 還通過使 OAuth 會話失效的方式註銷了一些用戶。此次中斷也影響了其 API、儀表板和位於 station.railway.com 的支持網站。
10 月 22 日,Railway 發佈了指南,鼓勵用戶監控其系統是否存在針對 Google Cloud 和 Amazon Web Services 的任何異常訪問嘗試。此外,還有關於 OpenAI、Anthropic、Grok、OpenRouter 和 Stripe 異常使用的指南,以便確保泄露的密鑰可能超出 Railway 的環境範圍。
在 Google Cloud 指南中,建議用戶使暴露的服務賬號密鑰失效,並審查 Cloud Audit Logs 以查找任何未經授權的操作。
通知指出,Railway 認爲此次入侵是“近期針對平臺公司的一系列攻擊的一部分,其目標是破壞 AI 推理提供商”。
據 Railway 稱,該公司敦促所有上游提供商使所有密鑰失效。AI 推理提供商負責代表其他組織運行 AI 模型。
Cryptopolitan報道稱,8人披露有17,286個DOT通過未授權訪問被轉移,且Fearless Wallet瀏覽器擴展程序將Polkadot用戶的私鑰發送給了攻擊者的服務器。
安全專家報告稱,使用廉價的AI工具即可實現以前只有國家級資源才能完成的入侵行爲。一名入侵者每次攻擊花費約50美元。
如果您正在閱讀這篇文章,說明您已經領先一步。請繼續通過我們的通訊保持關注。







