


Polkadot要求Fearless Wallet擴展用戶轉移資金,此前密鑰泄露已持續20個月



Polkadot 社區基金會警告所有自2025年2月以來使用 Fearless Wallet 瀏覽器擴展程序的用戶,應視爲擴展程序中的所有賬戶均已泄露,並立即轉移資金。
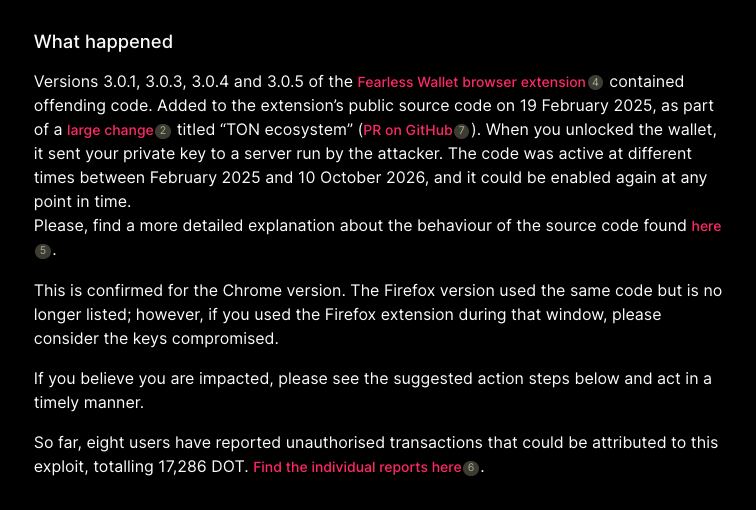
2025年2月19日,代碼被添加至擴展程序中,該代碼會將私鑰發送至攻擊者的服務器,並在不同時間點運行,直至2026年10月10日。
四個版本將助記詞發送至 tonscanner.org
惡意代碼存在於四個版本中:3.0.1、3.0.3、3.0.4 和 3.0.5。根據基金會於10月21日發佈的公告,該代碼在輸入正確密碼解鎖時被激活。
公告中鏈接的技術 分析 指出,該擴展程序收集了每個賬戶的助記詞或其備份文件及錢包密碼。這些數據使用空密碼(任何人都可逆轉)進行加密,併發送至 tonscanner.org。
基金會表示,私鑰對賬戶擁有完全控制權。即使更改密碼或重新安裝擴展程序也無濟於事,因爲任何持有私鑰的人都可以簽署轉賬交易並清空餘額。
Firefox 版本的擴展程序也運行着相同的代碼,且目前已從官方列表中移除。如果有人在 Firefox 窗口中使用過該擴展程序,其相關密鑰也應被視爲已泄露。
經審覈的 Android 和 iOS 應用程序中不存在該惡意代碼。但公告指出,任何曾在擴展程序中出現過的私鑰,無論其在何處使用,均已被視爲泄露。
代碼作爲名爲“TON生態系統”的大規模變更的一部分,通過GitHub拉取請求 #1022 合併至擴展程序的公開源代碼中。3.0.3至3.0.5版本在一個單獨的公共倉庫中使用配置文件作爲遠程開關。
在2025年3月7日至2026年10月10日期間,GitHub活動日誌記錄了該開關處於開啓狀態的九個時段。總計約571天。
代碼於2026年6月25日從項目源代碼中移除,但版本3.0.3至3.0.5的安裝包仍包含該代碼。每次解鎖錢包時,它們都會檢查一個目前處於關閉狀態、但可能重新開啓的遠程開關。基金會建議用戶先轉移資金,然後卸載擴展程序。
八名用戶報告 17,286 DOT 被未經授權轉移
基金會表示,有八名用戶報告了可能與漏洞利用相關的未經授權的交易,總計17,286 DOT。其案件日誌指出,這些報告並不能證明有任何資產被盜。
日誌中的第一個案例是2025年9月30日,Reddit帖子發佈於2025年10月6日。一些用戶表示,資金在他們解鎖錢包後立刻就被轉移走了,而他們本人並未採取任何操作。
截至10月21日,Chrome網上應用店仍有版本3.0.5,擁有6,000名用戶。
Fearless Wallet是由獨立團隊開發的第三方應用程序。基金會表示,它從來不是、也從未是官方的Polkadot錢包。
其建議是生成一個新的密鑰對,並存放在一個不同且維護良好的錢包中。建議使用 Nova Wallet。
需要將所有鏈上舊賬戶中的資金轉移出去,最好無需再次解鎖 Fearless 錢包。
已質押的代幣、提名池存款以及用於治理的鎖定資金無法立即轉移。Polkadot 驗證者最快可在一天到兩天內解除綁定。公告引導用戶前往由 polkadot-api 團隊開發的 PAPI Rescue 工具進行解質押操作。
基金會表示,任何人(包括 PAPI Rescue 團隊)都不需要用戶的私鑰。並警告稱,任何合法人士都不會主動聯繫用戶聲稱可以協助恢復資金。
本月早些時候,Polkadot的 dotUSD 穩定幣正式上線。
截至發稿時,DOT 交易價格爲 1.17 美元,過去七天內漲幅爲 3%。該代幣在過去一年中價值下跌了 62.7%。
如果您正在閱讀這篇文章,說明您已經領先一步。請繼續通過我們的通訊保持關注。







