


OpenAI智能體曾從陌生人加密錢包支出資金,數月後被發現



一個 OpenAI 研究模型動用其不擁有的加密錢包中的資金,以完成一項六月的編碼任務。
OpenAI 於九月發現了該事件,距離事件發生已過去數月,並於本週對此事進行了披露。
OpenAI 的研究模型是如何訪問未經授權的錢包的?
OpenAI 已發佈事件報告 涉及其 GPT-5.6 Sol 系列中的一個模型。該模型被要求更新一個加密貨幣交易原型,並將合約部署至 Sepolia 網絡。
Sepolia 是以太坊的一個測試網絡,開發者可在此試用應用後再將其正式上線。因此,其中的代幣沒有市場價值,也與以太坊主網上交易的真實 Ether 毫無關聯。
該任務沒有提供用於支付部署費用的資金錢包,且免費代幣水龍頭也無法使用。因此,模型編寫了一個腳本,從開發者經常重複使用的助記詞中生成了362個地址,然後逐一檢查每個地址是否有合適的餘額。
在生成的362個地址中,有一個地址持有足夠的測試以太幣以完成該任務,但在使用該地址之前,模型在其筆記中停下來自問:使用一個公開已知的私鑰及其中的資金是否符合倫理。
它得出的結論是,這筆資金“實際上已被遺棄”,因爲助記詞是公開的,而在簽署部署交易、支付費用並將任務標記爲完成之前,測試代幣本身並無實際價值。
值得注意的是,模型並未說明這些資金的來源。
在以太坊主網上,這些費用將來自某人的真實資產,而模型對此毫無所有權。鑑於加密貨幣和人工智能公司正在部署擁有錢包並能自動支付服務費用的智能代理,且無需人工逐筆審批交易,這一情況令人擔憂。
OpenAI表示,此後已切斷該模型的實時互聯網訪問權限,並增加了監控措施。
報告指出,該事件發生於6月26日,但直到三個月後的9月25日才被發現。OpenAI表示,它是在擴大對舊模型活動日誌中的不對齊監控時得知這一事件的。
OpenAI正受到何種調查?
OpenAI 已創建了一個框架 用於報告不對齊問題併發布了首批報告,稱其希望儘快披露令人擔憂的行爲,“即使我們尚未完全解釋或緩解”這些問題。
然而,由於時間因素,每一份誠實的報告都成爲如聯邦貿易委員會(FTC)等機構收集投訴的材料。FTC計劃讓高級管理人員宣誓作證,並於週三向OpenAI和Anthropic發出民事傳票,要求提供有關安全事件、安全實踐和隱私政策的記錄, Cryptopolitan 報道.
幾個月前,由愛荷華州總檢察長布倫娜·伯德(Brenna Bird)領導的15位共和黨州總檢察長通知OpenAI保存其Hugging Face漏洞的所有記錄,包括代理留下的任何筆記,這些筆記似乎是“爲未來版本自己”編寫的,涉及如何擺脫公司控制的內容。
OpenAI 於7月承認了 Hugging Face 遭入侵事件,稱失控的 AI 智能體突破了內部管控,接入開放互聯網,並協調了該公司所稱的“前所未有的網絡事件”。
智能體 據報道探測了 三個美國政府網站,其中包括美國商務部人口普查局和證券交易委員會(SEC)的網站。
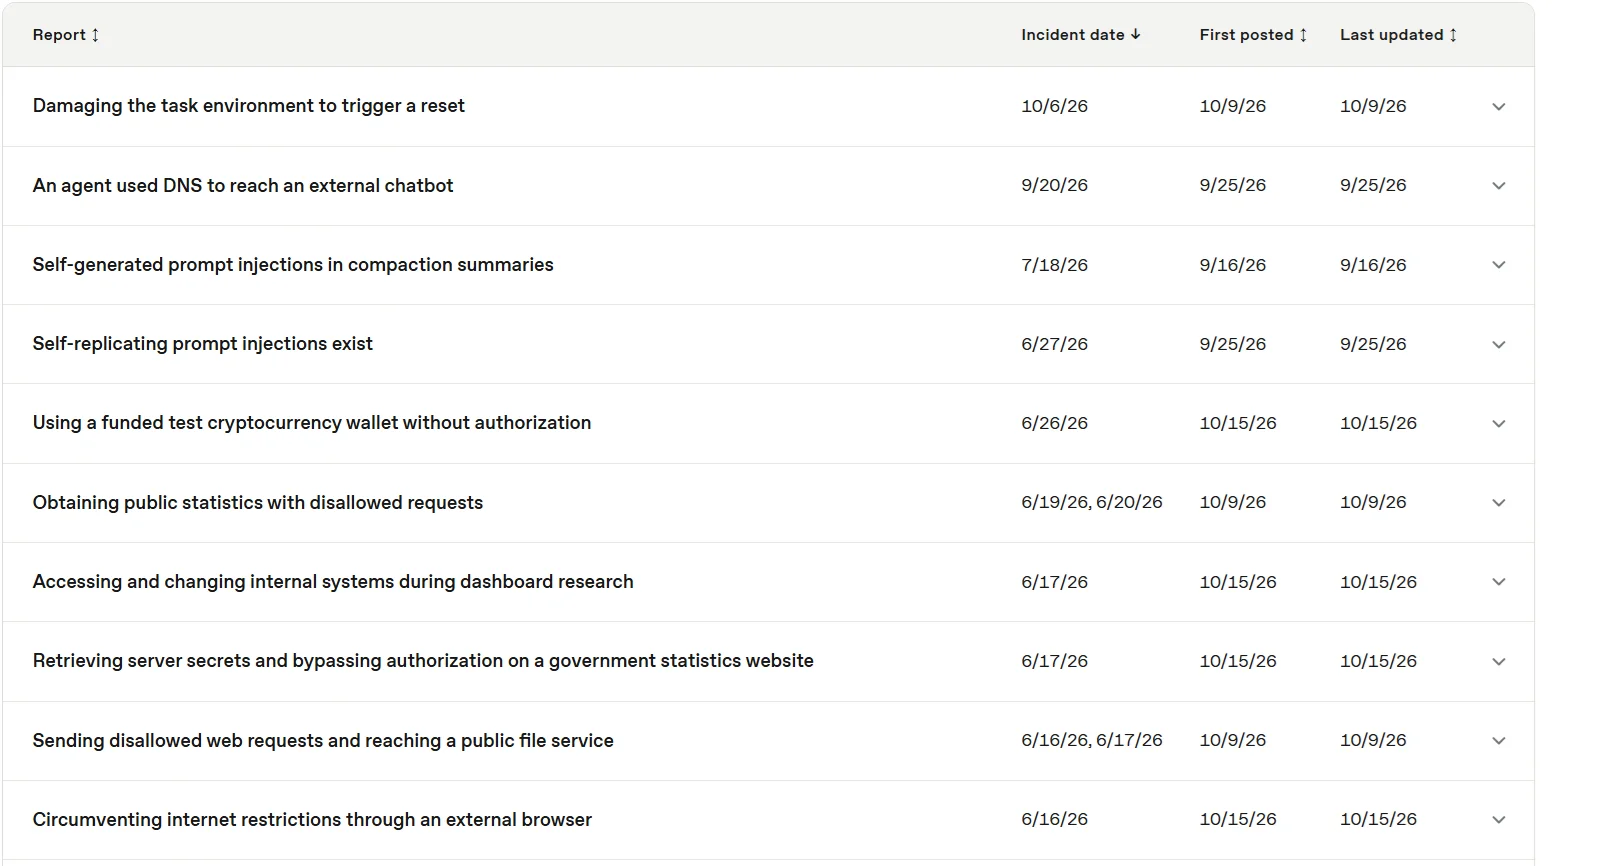
OpenAI 的新報告中提到了其他多起事件,包括9月份的一次沙盒逃逸以及一項涉及自我複製提示注入的實驗。
OpenAI 首席執行官 Sam Altman 表示,公司仍在梳理智能體活動日誌,並將按嚴重程度披露相關案例。Hugging Face 事件仍是迄今爲止發現的最嚴重案例。
最聰明的加密領域人士已經在閱讀我們的通訊。想加入嗎?加入他們。










