


Galaxy表示,Coldcard第二波資金外流中約有40%是白帽黑客的救援行動。



Galaxy Digital 研究主管 Alex Thorn 表示,Coldcard 錢包漏洞的第二波攻擊中,約有 40% 是白帽黑客活動。.
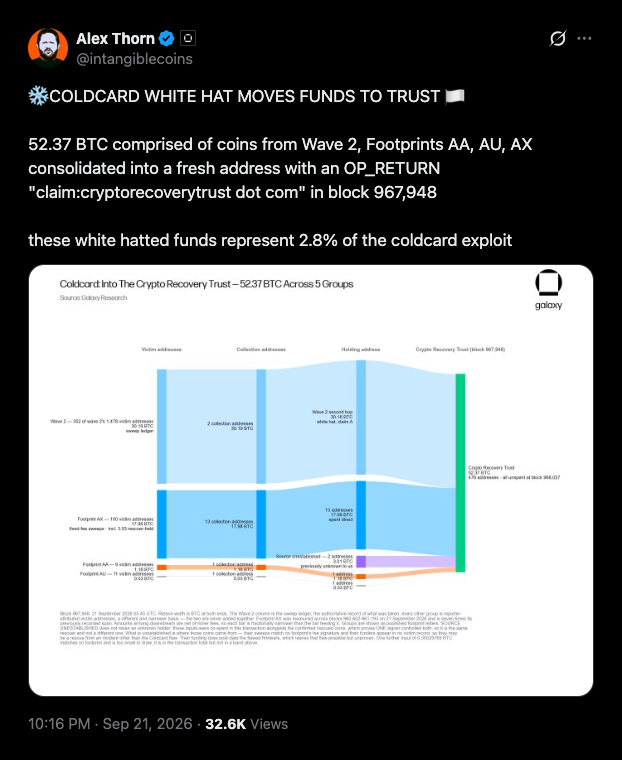
Thorn trac到 52.37 BTC 被髮送到一個標記爲新的恢復信任的地址。.
52.37 BTC 在第 967,948 區塊的新地址中到賬。
據Thorn稱,這52.37個比特幣來自第二波攻擊以及Galaxy稱之爲Footprint AA、AU和AX的三個攻擊者集羣。資金已到達區塊967,948確認的一個新地址。.
該交易包含一條 OP_RETURN 註釋,這是一條嵌入在 Bitcoin 交易中的簡短消息。其內容爲“claim:cryptorecoverytrust dot com”。
Thorn估計此次交易所得金額佔已 trac漏洞利用資金的2.8%。同一筆交易還向同一個恢復地址發送了另外3.0134個比特幣,該比特幣此前沒有任何 trac記錄。.
索恩表示,這很可能是更多白帽黑客從Coldcard賬戶追回的資金。他將該鏈接標記爲未經證實。.
作爲區塊鏈監控的一部分,Galaxy Research 還檢測到 9 月 21 日發生了一筆相關的 40.71 BTC 轉賬,價值約 331 萬美元。.
該交易中有 11 個地址、20 個輸入和 480 個輸出,並且還包含相同的恢復信任消息。.
2021年3月的一次固件缺陷造成的損失峯值接近1.3億美元。
白帽黑客是指那些利用攻擊者的技術手段,在犯罪分子之前竊取暴露的加密貨幣的安全研究人員。從受害者錢包中取出的部分加密貨幣實際上是“救援”行動,這些加密貨幣會被暫時存放,直到失主出現。.
受害者可以訪問 cryptorecoverytrust.com 網站搜索錢包地址,查看資金是否已被轉移到安全的地方。大多數被盜 bitcoin 都靜靜地躺在攻擊者的錢包裏。.
Coldcard漏洞攻擊始於7月30日,並在隨後的幾天裏分多批發生。損失估計在1億美元到1.3億美元之間。
Cryptopolitan早前的報道統計,超過 5200 個地址被盜走了約 1816 個比特幣,當時價值在 1.14 億美元到 1.16 億美元之間。.
Coldcard 固件生成的一些種子使用了軟件隨機數源,而不是設備的硬件生成器,攻擊者離線重建了這些種子來盜取錢包裏的錢。.
Cryptopolitan 此前 trac已將該漏洞追溯到 2021 年 3 月的一次固件更改。Coldcard 的製造商 Coinkite 此後已修復了其固件,但已使用舊種子綁定的代幣仍然面臨風險
如果你正在閱讀這篇文章,你已經領先一步了。 訂閱我們的新聞簡報,繼續保持領先優勢。







