


Volo Protocol 在 Sui 平臺發生 350 萬美元 DeFi 漏洞後凍結被盜資金



Volo Protocol 是允許用戶在 Sui 平臺上賺取資產收益的金庫運營商,該公司宣佈已開始凍結黑客在 4 月 21 日的攻擊中竊取的 350 萬美元中的一部分。這起事件成爲 DeFi 協議歷史上安全漏洞頻發的月份中的最新一起案例。.
Volo Protocol 在發現黑客從其 Volo 資產中竊取了 WBTC、XAUm 和 USDG 後,於漏洞發生的當天在其官方渠道上首次報告了這起價值 350 萬美元的黑客攻擊事件。.
Suilend迅速更新消息稱,其所有市場均未受此次事件影響dentdent後那樣採取預防性暫停運營的措施。
Volo 報告的最初 3.00 萬美元損失是 4 月份最新的百萬美元 DeFi 漏洞事件,當月協議損失的金額幾乎是 2026 年前三個月總損失的 4 倍。.
Volo已經開始凍結黑客賞金。
對於 Volo Protocol 來說,也並非全是壞消息,該項目的最新更新聲稱,它已經“成功攔截並阻止”了將 19.6 WBTC 兌換成無法恢復的資產的嘗試。
Volo 截獲的 Wrapped Bitcoin (WBTC) 根據 Bitcoin當前價格計算價值約 150 萬美元,因爲這些資產旨在與它們包裝的原始資產保持 1:1 的錨定。.
黑客的慣用伎倆是迅速將他們攻擊的協議原生資產替換爲無法恢復的資產,例如以太坊 (ETH) 和比特幣 (BTC),以避免凍結和追回。正如Cryptopolitan 據報道,KelpDAO 黑客已經Arbitrum 上7100 萬美元資產被凍結的 事件再次發生
此次查獲 19.6 WBTC 之前,該公司曾“與生態系統合作伙伴密切合作”,凍結了價值 50 萬美元的資產。
該協議保證正在與生態系統合作伙伴共同制定凍結代幣的恢復計劃。凍結和潛在的恢復措施被視爲項目履行其最初向用戶承諾的、承擔損失的積極舉措。
在 Volo 黑客事件後 Sui 安全嗎?
據 Cryptopolitan 援引消息人士報道,KelpDAO遭黑客攻擊事件是 Ethereum L2層漏洞,對主網幾乎沒有影響。然而,此次攻擊引發的 DeFi 問題仍在持續蔓延,涉及被盜的rsETH代幣。.
Volo Protocol 的用戶以及其他接觸過 Sui 保險庫的人也對 Sui 生態系統提出了類似的疑問。.
Volo已保證其金庫中約2800萬美元的總鎖定價值(TVL)安全無虞,因爲此次漏洞僅影響了三個金庫。Volo還保證其其他金庫不受此次事件所針對的特定攻擊途徑的影響,該攻擊途徑似乎是管理員密鑰泄露。.
作爲預防措施,Volo 還表示,它已凍結了所有金庫,至少在能夠全面瞭解事件經過並制定補償用戶dent的計劃之前會一直如此。.
Suilend 在其官方帖子中也證實了其零傳染的說法。.
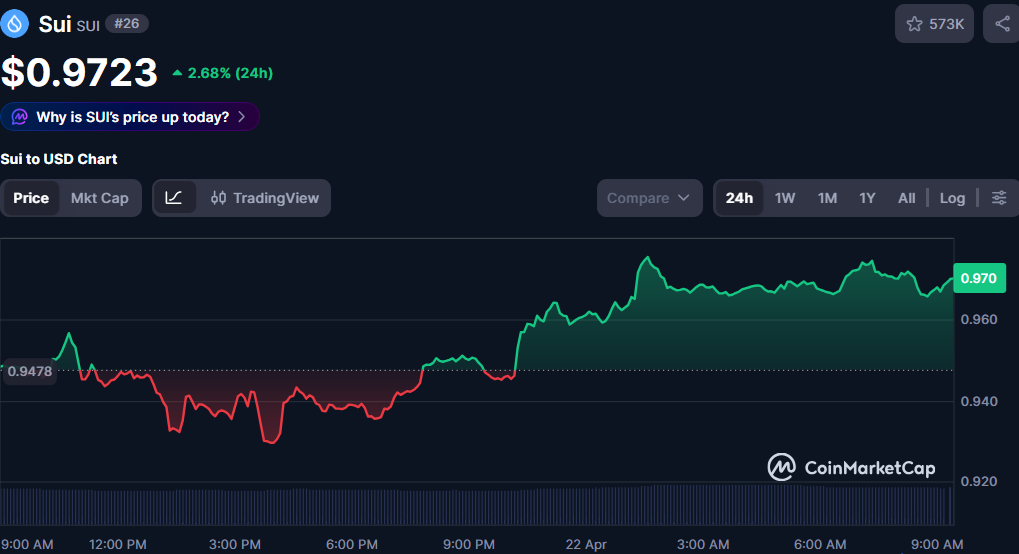
SUI 的交易價格爲 0.97 美元,過去一天上漲了約 2.72%,受益於比特幣引領的積極勢頭,而Bitcoin又源於有關伊朗衝突的利好消息,該消息震動了中東地緣政治和全球市場。
過去一天,網絡上鎖定的總價值下降了約 3.4%,在此期間減少了約 2000 萬美元。.
你的鑰匙,你的卡。無需交出保管權即可消費,並使用 Ether.fi Cash賺取 8% 以上的餘額收益。







