


朝鮮拉撒路集團推出針對macOS用戶的新型惡意軟件工具包,目標涉及加密貨幣和金融科技領域。



持久模塊 minst2.bin 會釋放一個 LaunchAgent plist 文件 (com.onedrive.launcher.plist),該文件會僞裝成名爲“OneDrive”或“防病毒服務”的合法進程,確保每次用戶登錄時惡意軟件都會啓動。
Macrasv2 是最後一個負責竊取系統數據的惡意程序,它會收集瀏覽器登錄信息、SQLite 數據庫中的 cookie 以及敏感的 Keychain 條目。所有收集到的數據都會被壓縮並通過 Telegram 機器人 API 發送出去,而該 API 的令牌已經暴露。.
拉扎勒斯集團在加密貨幣和美國科技領域留下的毀滅性遺產
“Mach-O Man”的推出與拉扎勒斯集團長期以來爲牟取經濟利益而實施網絡攻擊的策略一脈相承。這些攻擊已給加密貨幣領域,尤其是美國的加密貨幣領域,造成了巨大損失。.
該組織已被dent參與了加密貨幣歷史上一些最大的盜竊案,例如 Ronin Network (Axie Infinity) 被盜 6.25 億美元,Bybit 被盜 15 億美元,DMM Bitcoin KelpDAO被盜 2.92 億美元,Drift 被盜 2.85 億美元,以及 WazirX 被盜 2.35 億美元。
“Mach-O Man”惡意軟件採用多階段攻擊,每個階段都包含用 Go 語言編譯的 Mach-O 二進制文件。該惡意軟件包含一個分析器模塊,用於收集系統信息,包括主機名、UUID、CPU 信息、網絡配置和正在運行的進程。
它擁有適用於 Chrome、Firefox、Safari、Brave、Opera 和 Vivaldi 瀏覽器的擴展程序。信息通過簡單的 curl POST 請求,經由 8888 和 9999 端口傳輸到命令與控制服務器。.
持久模塊 minst2.bin 會釋放一個 LaunchAgent plist 文件 (com.onedrive.launcher.plist),該文件會僞裝成名爲“OneDrive”或“防病毒服務”的合法進程,確保每次用戶登錄時惡意軟件都會啓動。
Macrasv2 是最後一個負責竊取系統數據的惡意程序,它會收集瀏覽器登錄信息、SQLite 數據庫中的 cookie 以及敏感的 Keychain 條目。所有收集到的數據都會被壓縮並通過 Telegram 機器人 API 發送出去,而該 API 的令牌已經暴露。.
拉扎勒斯集團在加密貨幣和美國科技領域留下的毀滅性遺產
“Mach-O Man”的推出與拉扎勒斯集團長期以來爲牟取經濟利益而實施網絡攻擊的策略一脈相承。這些攻擊已給加密貨幣領域,尤其是美國的加密貨幣領域,造成了巨大損失。.
該組織已被dent參與了加密貨幣歷史上一些最大的盜竊案,例如 Ronin Network (Axie Infinity) 被盜 6.25 億美元,Bybit 被盜 15 億美元,DMM Bitcoin KelpDAO被盜 2.92 億美元,Drift 被盜 2.85 億美元,以及 WazirX 被盜 2.35 億美元。
“Mach-O Man”惡意軟件採用多階段攻擊,每個階段都包含用 Go 語言編譯的 Mach-O 二進制文件。該惡意軟件包含一個分析器模塊,用於收集系統信息,包括主機名、UUID、CPU 信息、網絡配置和正在運行的進程。
它擁有適用於 Chrome、Firefox、Safari、Brave、Opera 和 Vivaldi 瀏覽器的擴展程序。信息通過簡單的 curl POST 請求,經由 8888 和 9999 端口傳輸到命令與控制服務器。.
持久模塊 minst2.bin 會釋放一個 LaunchAgent plist 文件 (com.onedrive.launcher.plist),該文件會僞裝成名爲“OneDrive”或“防病毒服務”的合法進程,確保每次用戶登錄時惡意軟件都會啓動。
Macrasv2 是最後一個負責竊取系統數據的惡意程序,它會收集瀏覽器登錄信息、SQLite 數據庫中的 cookie 以及敏感的 Keychain 條目。所有收集到的數據都會被壓縮並通過 Telegram 機器人 API 發送出去,而該 API 的令牌已經暴露。.
拉扎勒斯集團在加密貨幣和美國科技領域留下的毀滅性遺產
“Mach-O Man”的推出與拉扎勒斯集團長期以來爲牟取經濟利益而實施網絡攻擊的策略一脈相承。這些攻擊已給加密貨幣領域,尤其是美國的加密貨幣領域,造成了巨大損失。.
該組織已被dent參與了加密貨幣歷史上一些最大的盜竊案,例如 Ronin Network (Axie Infinity) 被盜 6.25 億美元,Bybit 被盜 15 億美元,DMM Bitcoin KelpDAO被盜 2.92 億美元,Drift 被盜 2.85 億美元,以及 WazirX 被盜 2.35 億美元。
完成虛假安裝過程後,竊取程序開始進行系統指紋識別、持久化配置和有效載荷安裝。.
與其他涉及複雜漏洞利用的技術不同,這種方法並不需要複雜的漏洞利用。這使得它對那些可能同時管理多個調用並在不驗證命令的情況下複製命令的重要目標非常有效。.
Mach-O Man惡意軟件內部
“Mach-O Man”惡意軟件採用多階段攻擊,每個階段都包含用 Go 語言編譯的 Mach-O 二進制文件。該惡意軟件包含一個分析器模塊,用於收集系統信息,包括主機名、UUID、CPU 信息、網絡配置和正在運行的進程。
它擁有適用於 Chrome、Firefox、Safari、Brave、Opera 和 Vivaldi 瀏覽器的擴展程序。信息通過簡單的 curl POST 請求,經由 8888 和 9999 端口傳輸到命令與控制服務器。.
持久模塊 minst2.bin 會釋放一個 LaunchAgent plist 文件 (com.onedrive.launcher.plist),該文件會僞裝成名爲“OneDrive”或“防病毒服務”的合法進程,確保每次用戶登錄時惡意軟件都會啓動。
Macrasv2 是最後一個負責竊取系統數據的惡意程序,它會收集瀏覽器登錄信息、SQLite 數據庫中的 cookie 以及敏感的 Keychain 條目。所有收集到的數據都會被壓縮並通過 Telegram 機器人 API 發送出去,而該 API 的令牌已經暴露。.
拉扎勒斯集團在加密貨幣和美國科技領域留下的毀滅性遺產
“Mach-O Man”的推出與拉扎勒斯集團長期以來爲牟取經濟利益而實施網絡攻擊的策略一脈相承。這些攻擊已給加密貨幣領域,尤其是美國的加密貨幣領域,造成了巨大損失。.
該組織已被dent參與了加密貨幣歷史上一些最大的盜竊案,例如 Ronin Network (Axie Infinity) 被盜 6.25 億美元,Bybit 被盜 15 億美元,DMM Bitcoin KelpDAO被盜 2.92 億美元,Drift 被盜 2.85 億美元,以及 WazirX 被盜 2.35 億美元。
完成虛假安裝過程後,竊取程序開始進行系統指紋識別、持久化配置和有效載荷安裝。.
與其他涉及複雜漏洞利用的技術不同,這種方法並不需要複雜的漏洞利用。這使得它對那些可能同時管理多個調用並在不驗證命令的情況下複製命令的重要目標非常有效。.
Mach-O Man惡意軟件內部
“Mach-O Man”惡意軟件採用多階段攻擊,每個階段都包含用 Go 語言編譯的 Mach-O 二進制文件。該惡意軟件包含一個分析器模塊,用於收集系統信息,包括主機名、UUID、CPU 信息、網絡配置和正在運行的進程。
它擁有適用於 Chrome、Firefox、Safari、Brave、Opera 和 Vivaldi 瀏覽器的擴展程序。信息通過簡單的 curl POST 請求,經由 8888 和 9999 端口傳輸到命令與控制服務器。.
持久模塊 minst2.bin 會釋放一個 LaunchAgent plist 文件 (com.onedrive.launcher.plist),該文件會僞裝成名爲“OneDrive”或“防病毒服務”的合法進程,確保每次用戶登錄時惡意軟件都會啓動。
Macrasv2 是最後一個負責竊取系統數據的惡意程序,它會收集瀏覽器登錄信息、SQLite 數據庫中的 cookie 以及敏感的 Keychain 條目。所有收集到的數據都會被壓縮並通過 Telegram 機器人 API 發送出去,而該 API 的令牌已經暴露。.
拉扎勒斯集團在加密貨幣和美國科技領域留下的毀滅性遺產
“Mach-O Man”的推出與拉扎勒斯集團長期以來爲牟取經濟利益而實施網絡攻擊的策略一脈相承。這些攻擊已給加密貨幣領域,尤其是美國的加密貨幣領域,造成了巨大損失。.
該組織已被dent參與了加密貨幣歷史上一些最大的盜竊案,例如 Ronin Network (Axie Infinity) 被盜 6.25 億美元,Bybit 被盜 15 億美元,DMM Bitcoin KelpDAO被盜 2.92 億美元,Drift 被盜 2.85 億美元,以及 WazirX 被盜 2.35 億美元。
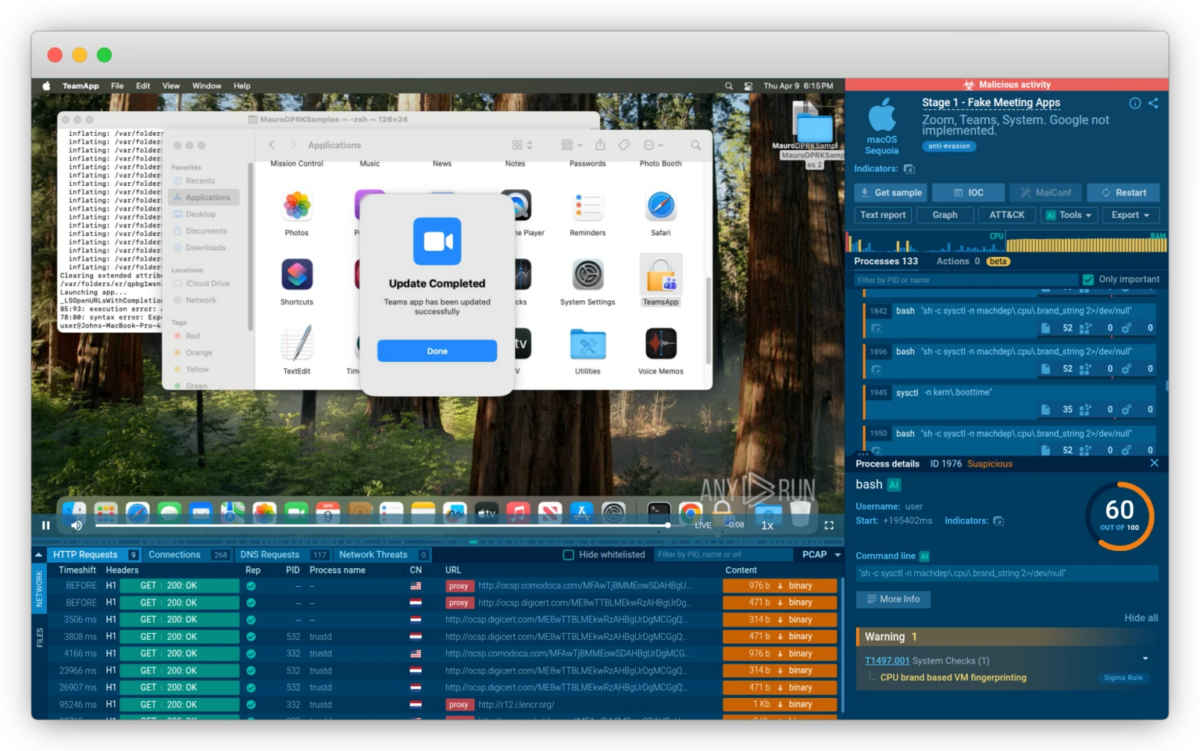
完成虛假安裝過程後,竊取程序開始進行系統指紋識別、持久化配置和有效載荷安裝。.
與其他涉及複雜漏洞利用的技術不同,這種方法並不需要複雜的漏洞利用。這使得它對那些可能同時管理多個調用並在不驗證命令的情況下複製命令的重要目標非常有效。.
Mach-O Man惡意軟件內部
“Mach-O Man”惡意軟件採用多階段攻擊,每個階段都包含用 Go 語言編譯的 Mach-O 二進制文件。該惡意軟件包含一個分析器模塊,用於收集系統信息,包括主機名、UUID、CPU 信息、網絡配置和正在運行的進程。
它擁有適用於 Chrome、Firefox、Safari、Brave、Opera 和 Vivaldi 瀏覽器的擴展程序。信息通過簡單的 curl POST 請求,經由 8888 和 9999 端口傳輸到命令與控制服務器。.
持久模塊 minst2.bin 會釋放一個 LaunchAgent plist 文件 (com.onedrive.launcher.plist),該文件會僞裝成名爲“OneDrive”或“防病毒服務”的合法進程,確保每次用戶登錄時惡意軟件都會啓動。
Macrasv2 是最後一個負責竊取系統數據的惡意程序,它會收集瀏覽器登錄信息、SQLite 數據庫中的 cookie 以及敏感的 Keychain 條目。所有收集到的數據都會被壓縮並通過 Telegram 機器人 API 發送出去,而該 API 的令牌已經暴露。.
拉扎勒斯集團在加密貨幣和美國科技領域留下的毀滅性遺產
“Mach-O Man”的推出與拉扎勒斯集團長期以來爲牟取經濟利益而實施網絡攻擊的策略一脈相承。這些攻擊已給加密貨幣領域,尤其是美國的加密貨幣領域,造成了巨大損失。.
該組織已被dent參與了加密貨幣歷史上一些最大的盜竊案,例如 Ronin Network (Axie Infinity) 被盜 6.25 億美元,Bybit 被盜 15 億美元,DMM Bitcoin KelpDAO被盜 2.92 億美元,Drift 被盜 2.85 億美元,以及 WazirX 被盜 2.35 億美元。
點擊鏈接後,會跳轉到一個看似真實的網頁,該網頁會模擬連接 Zoom、Teams 或 Meet 時出現的錯誤信息。然後,該網站會要求受害者將一行看似無害的代碼複製粘貼到 Mac 的終端中以“解決”問題。.
這樣一來,受害者就可以繞過 macOS 的安全機制,例如 Gatekeeper,因爲攻擊源自受害者自身。
執行後,該代碼會安裝一個名爲 teamsSDK.bin 的二進制文件。.
攻擊者下載僞造的 macOS 應用包,並使用原生代碼簽名工具通過臨時簽名對其進行數字簽名。然後,它會反覆向受害者索要密碼,並顯示一些翻譯粗糙但看似真實的提示信息。.
完成虛假安裝過程後,竊取程序開始進行系統指紋識別、持久化配置和有效載荷安裝。.
與其他涉及複雜漏洞利用的技術不同,這種方法並不需要複雜的漏洞利用。這使得它對那些可能同時管理多個調用並在不驗證命令的情況下複製命令的重要目標非常有效。.
Mach-O Man惡意軟件內部
“Mach-O Man”惡意軟件採用多階段攻擊,每個階段都包含用 Go 語言編譯的 Mach-O 二進制文件。該惡意軟件包含一個分析器模塊,用於收集系統信息,包括主機名、UUID、CPU 信息、網絡配置和正在運行的進程。
它擁有適用於 Chrome、Firefox、Safari、Brave、Opera 和 Vivaldi 瀏覽器的擴展程序。信息通過簡單的 curl POST 請求,經由 8888 和 9999 端口傳輸到命令與控制服務器。.
持久模塊 minst2.bin 會釋放一個 LaunchAgent plist 文件 (com.onedrive.launcher.plist),該文件會僞裝成名爲“OneDrive”或“防病毒服務”的合法進程,確保每次用戶登錄時惡意軟件都會啓動。
Macrasv2 是最後一個負責竊取系統數據的惡意程序,它會收集瀏覽器登錄信息、SQLite 數據庫中的 cookie 以及敏感的 Keychain 條目。所有收集到的數據都會被壓縮並通過 Telegram 機器人 API 發送出去,而該 API 的令牌已經暴露。.
拉扎勒斯集團在加密貨幣和美國科技領域留下的毀滅性遺產
“Mach-O Man”的推出與拉扎勒斯集團長期以來爲牟取經濟利益而實施網絡攻擊的策略一脈相承。這些攻擊已給加密貨幣領域,尤其是美國的加密貨幣領域,造成了巨大損失。.
該組織已被dent參與了加密貨幣歷史上一些最大的盜竊案,例如 Ronin Network (Axie Infinity) 被盜 6.25 億美元,Bybit 被盜 15 億美元,DMM Bitcoin KelpDAO被盜 2.92 億美元,Drift 被盜 2.85 億美元,以及 WazirX 被盜 2.35 億美元。
點擊鏈接後,會跳轉到一個看似真實的網頁,該網頁會模擬連接 Zoom、Teams 或 Meet 時出現的錯誤信息。然後,該網站會要求受害者將一行看似無害的代碼複製粘貼到 Mac 的終端中以“解決”問題。.
這樣一來,受害者就可以繞過 macOS 的安全機制,例如 Gatekeeper,因爲攻擊源自受害者自身。
執行後,該代碼會安裝一個名爲 teamsSDK.bin 的二進制文件。.
攻擊者下載僞造的 macOS 應用包,並使用原生代碼簽名工具通過臨時簽名對其進行數字簽名。然後,它會反覆向受害者索要密碼,並顯示一些翻譯粗糙但看似真實的提示信息。.
完成虛假安裝過程後,竊取程序開始進行系統指紋識別、持久化配置和有效載荷安裝。.
與其他涉及複雜漏洞利用的技術不同,這種方法並不需要複雜的漏洞利用。這使得它對那些可能同時管理多個調用並在不驗證命令的情況下複製命令的重要目標非常有效。.
Mach-O Man惡意軟件內部
“Mach-O Man”惡意軟件採用多階段攻擊,每個階段都包含用 Go 語言編譯的 Mach-O 二進制文件。該惡意軟件包含一個分析器模塊,用於收集系統信息,包括主機名、UUID、CPU 信息、網絡配置和正在運行的進程。
它擁有適用於 Chrome、Firefox、Safari、Brave、Opera 和 Vivaldi 瀏覽器的擴展程序。信息通過簡單的 curl POST 請求,經由 8888 和 9999 端口傳輸到命令與控制服務器。.
持久模塊 minst2.bin 會釋放一個 LaunchAgent plist 文件 (com.onedrive.launcher.plist),該文件會僞裝成名爲“OneDrive”或“防病毒服務”的合法進程,確保每次用戶登錄時惡意軟件都會啓動。
Macrasv2 是最後一個負責竊取系統數據的惡意程序,它會收集瀏覽器登錄信息、SQLite 數據庫中的 cookie 以及敏感的 Keychain 條目。所有收集到的數據都會被壓縮並通過 Telegram 機器人 API 發送出去,而該 API 的令牌已經暴露。.
拉扎勒斯集團在加密貨幣和美國科技領域留下的毀滅性遺產
“Mach-O Man”的推出與拉扎勒斯集團長期以來爲牟取經濟利益而實施網絡攻擊的策略一脈相承。這些攻擊已給加密貨幣領域,尤其是美國的加密貨幣領域,造成了巨大損失。.
該組織已被dent參與了加密貨幣歷史上一些最大的盜竊案,例如 Ronin Network (Axie Infinity) 被盜 6.25 億美元,Bybit 被盜 15 億美元,DMM Bitcoin KelpDAO被盜 2.92 億美元,Drift 被盜 2.85 億美元,以及 WazirX 被盜 2.35 億美元。
朝鮮黑客攻擊Mac用戶
據報道,此次攻擊利用了員工對常用通訊工具(例如 Zoom、Microsoft Teams 和 Google Meet)的信任。這使得日常協作成爲系統級攻擊的途徑。.
第一步是通過 Telegram 精心策劃的社交工程誘餌。這誘使受害者——金融科技和加密貨幣領域的開發人員、高管和決策者——點擊由被盜同事賬戶發出的緊急會議邀請。
點擊鏈接後,會跳轉到一個看似真實的網頁,該網頁會模擬連接 Zoom、Teams 或 Meet 時出現的錯誤信息。然後,該網站會要求受害者將一行看似無害的代碼複製粘貼到 Mac 的終端中以“解決”問題。.
這樣一來,受害者就可以繞過 macOS 的安全機制,例如 Gatekeeper,因爲攻擊源自受害者自身。
執行後,該代碼會安裝一個名爲 teamsSDK.bin 的二進制文件。.
攻擊者下載僞造的 macOS 應用包,並使用原生代碼簽名工具通過臨時簽名對其進行數字簽名。然後,它會反覆向受害者索要密碼,並顯示一些翻譯粗糙但看似真實的提示信息。.
完成虛假安裝過程後,竊取程序開始進行系統指紋識別、持久化配置和有效載荷安裝。.
與其他涉及複雜漏洞利用的技術不同,這種方法並不需要複雜的漏洞利用。這使得它對那些可能同時管理多個調用並在不驗證命令的情況下複製命令的重要目標非常有效。.
Mach-O Man惡意軟件內部
“Mach-O Man”惡意軟件採用多階段攻擊,每個階段都包含用 Go 語言編譯的 Mach-O 二進制文件。該惡意軟件包含一個分析器模塊,用於收集系統信息,包括主機名、UUID、CPU 信息、網絡配置和正在運行的進程。
它擁有適用於 Chrome、Firefox、Safari、Brave、Opera 和 Vivaldi 瀏覽器的擴展程序。信息通過簡單的 curl POST 請求,經由 8888 和 9999 端口傳輸到命令與控制服務器。.
持久模塊 minst2.bin 會釋放一個 LaunchAgent plist 文件 (com.onedrive.launcher.plist),該文件會僞裝成名爲“OneDrive”或“防病毒服務”的合法進程,確保每次用戶登錄時惡意軟件都會啓動。
Macrasv2 是最後一個負責竊取系統數據的惡意程序,它會收集瀏覽器登錄信息、SQLite 數據庫中的 cookie 以及敏感的 Keychain 條目。所有收集到的數據都會被壓縮並通過 Telegram 機器人 API 發送出去,而該 API 的令牌已經暴露。.
拉扎勒斯集團在加密貨幣和美國科技領域留下的毀滅性遺產
“Mach-O Man”的推出與拉扎勒斯集團長期以來爲牟取經濟利益而實施網絡攻擊的策略一脈相承。這些攻擊已給加密貨幣領域,尤其是美國的加密貨幣領域,造成了巨大損失。.
該組織已被dent參與了加密貨幣歷史上一些最大的盜竊案,例如 Ronin Network (Axie Infinity) 被盜 6.25 億美元,Bybit 被盜 15 億美元,DMM Bitcoin KelpDAO被盜 2.92 億美元,Drift 被盜 2.85 億美元,以及 WazirX 被盜 2.35 億美元。
朝鮮黑客攻擊Mac用戶
據報道,此次攻擊利用了員工對常用通訊工具(例如 Zoom、Microsoft Teams 和 Google Meet)的信任。這使得日常協作成爲系統級攻擊的途徑。.
第一步是通過 Telegram 精心策劃的社交工程誘餌。這誘使受害者——金融科技和加密貨幣領域的開發人員、高管和決策者——點擊由被盜同事賬戶發出的緊急會議邀請。
點擊鏈接後,會跳轉到一個看似真實的網頁,該網頁會模擬連接 Zoom、Teams 或 Meet 時出現的錯誤信息。然後,該網站會要求受害者將一行看似無害的代碼複製粘貼到 Mac 的終端中以“解決”問題。.
這樣一來,受害者就可以繞過 macOS 的安全機制,例如 Gatekeeper,因爲攻擊源自受害者自身。
執行後,該代碼會安裝一個名爲 teamsSDK.bin 的二進制文件。.
攻擊者下載僞造的 macOS 應用包,並使用原生代碼簽名工具通過臨時簽名對其進行數字簽名。然後,它會反覆向受害者索要密碼,並顯示一些翻譯粗糙但看似真實的提示信息。.
完成虛假安裝過程後,竊取程序開始進行系統指紋識別、持久化配置和有效載荷安裝。.
與其他涉及複雜漏洞利用的技術不同,這種方法並不需要複雜的漏洞利用。這使得它對那些可能同時管理多個調用並在不驗證命令的情況下複製命令的重要目標非常有效。.
Mach-O Man惡意軟件內部
“Mach-O Man”惡意軟件採用多階段攻擊,每個階段都包含用 Go 語言編譯的 Mach-O 二進制文件。該惡意軟件包含一個分析器模塊,用於收集系統信息,包括主機名、UUID、CPU 信息、網絡配置和正在運行的進程。
它擁有適用於 Chrome、Firefox、Safari、Brave、Opera 和 Vivaldi 瀏覽器的擴展程序。信息通過簡單的 curl POST 請求,經由 8888 和 9999 端口傳輸到命令與控制服務器。.
持久模塊 minst2.bin 會釋放一個 LaunchAgent plist 文件 (com.onedrive.launcher.plist),該文件會僞裝成名爲“OneDrive”或“防病毒服務”的合法進程,確保每次用戶登錄時惡意軟件都會啓動。
Macrasv2 是最後一個負責竊取系統數據的惡意程序,它會收集瀏覽器登錄信息、SQLite 數據庫中的 cookie 以及敏感的 Keychain 條目。所有收集到的數據都會被壓縮並通過 Telegram 機器人 API 發送出去,而該 API 的令牌已經暴露。.
拉扎勒斯集團在加密貨幣和美國科技領域留下的毀滅性遺產
“Mach-O Man”的推出與拉扎勒斯集團長期以來爲牟取經濟利益而實施網絡攻擊的策略一脈相承。這些攻擊已給加密貨幣領域,尤其是美國的加密貨幣領域,造成了巨大損失。.
該組織已被dent參與了加密貨幣歷史上一些最大的盜竊案,例如 Ronin Network (Axie Infinity) 被盜 6.25 億美元,Bybit 被盜 15 億美元,DMM Bitcoin KelpDAO被盜 2.92 億美元,Drift 被盜 2.85 億美元,以及 WazirX 被盜 2.35 億美元。
朝鮮拉撒路組織推出了一款針對macOS設備的先進惡意軟件。這款名爲“Mach-O Man”的惡意軟件旨在攻擊使用Mac電腦進行金融交易的加密貨幣公司、金融科技機構和高管。.
該攻擊最早於 2026 年 4 月中旬被dent。它利用 Zoom、Microsoft Teams 和 Google Meet 等流行的辦公應用程序發起社會工程攻擊。.
朝鮮黑客攻擊Mac用戶
據報道,此次攻擊利用了員工對常用通訊工具(例如 Zoom、Microsoft Teams 和 Google Meet)的信任。這使得日常協作成爲系統級攻擊的途徑。.
第一步是通過 Telegram 精心策劃的社交工程誘餌。這誘使受害者——金融科技和加密貨幣領域的開發人員、高管和決策者——點擊由被盜同事賬戶發出的緊急會議邀請。
點擊鏈接後,會跳轉到一個看似真實的網頁,該網頁會模擬連接 Zoom、Teams 或 Meet 時出現的錯誤信息。然後,該網站會要求受害者將一行看似無害的代碼複製粘貼到 Mac 的終端中以“解決”問題。.
這樣一來,受害者就可以繞過 macOS 的安全機制,例如 Gatekeeper,因爲攻擊源自受害者自身。
執行後,該代碼會安裝一個名爲 teamsSDK.bin 的二進制文件。.
攻擊者下載僞造的 macOS 應用包,並使用原生代碼簽名工具通過臨時簽名對其進行數字簽名。然後,它會反覆向受害者索要密碼,並顯示一些翻譯粗糙但看似真實的提示信息。.
完成虛假安裝過程後,竊取程序開始進行系統指紋識別、持久化配置和有效載荷安裝。.
與其他涉及複雜漏洞利用的技術不同,這種方法並不需要複雜的漏洞利用。這使得它對那些可能同時管理多個調用並在不驗證命令的情況下複製命令的重要目標非常有效。.
Mach-O Man惡意軟件內部
“Mach-O Man”惡意軟件採用多階段攻擊,每個階段都包含用 Go 語言編譯的 Mach-O 二進制文件。該惡意軟件包含一個分析器模塊,用於收集系統信息,包括主機名、UUID、CPU 信息、網絡配置和正在運行的進程。
它擁有適用於 Chrome、Firefox、Safari、Brave、Opera 和 Vivaldi 瀏覽器的擴展程序。信息通過簡單的 curl POST 請求,經由 8888 和 9999 端口傳輸到命令與控制服務器。.
持久模塊 minst2.bin 會釋放一個 LaunchAgent plist 文件 (com.onedrive.launcher.plist),該文件會僞裝成名爲“OneDrive”或“防病毒服務”的合法進程,確保每次用戶登錄時惡意軟件都會啓動。
Macrasv2 是最後一個負責竊取系統數據的惡意程序,它會收集瀏覽器登錄信息、SQLite 數據庫中的 cookie 以及敏感的 Keychain 條目。所有收集到的數據都會被壓縮並通過 Telegram 機器人 API 發送出去,而該 API 的令牌已經暴露。.
拉扎勒斯集團在加密貨幣和美國科技領域留下的毀滅性遺產
“Mach-O Man”的推出與拉扎勒斯集團長期以來爲牟取經濟利益而實施網絡攻擊的策略一脈相承。這些攻擊已給加密貨幣領域,尤其是美國的加密貨幣領域,造成了巨大損失。.
該組織已被dent參與了加密貨幣歷史上一些最大的盜竊案,例如 Ronin Network (Axie Infinity) 被盜 6.25 億美元,Bybit 被盜 15 億美元,DMM Bitcoin KelpDAO被盜 2.92 億美元,Drift 被盜 2.85 億美元,以及 WazirX 被盜 2.35 億美元。
朝鮮拉撒路組織推出了一款針對macOS設備的先進惡意軟件。這款名爲“Mach-O Man”的惡意軟件旨在攻擊使用Mac電腦進行金融交易的加密貨幣公司、金融科技機構和高管。.
該攻擊最早於 2026 年 4 月中旬被dent。它利用 Zoom、Microsoft Teams 和 Google Meet 等流行的辦公應用程序發起社會工程攻擊。.
朝鮮黑客攻擊Mac用戶
據報道,此次攻擊利用了員工對常用通訊工具(例如 Zoom、Microsoft Teams 和 Google Meet)的信任。這使得日常協作成爲系統級攻擊的途徑。.
第一步是通過 Telegram 精心策劃的社交工程誘餌。這誘使受害者——金融科技和加密貨幣領域的開發人員、高管和決策者——點擊由被盜同事賬戶發出的緊急會議邀請。
點擊鏈接後,會跳轉到一個看似真實的網頁,該網頁會模擬連接 Zoom、Teams 或 Meet 時出現的錯誤信息。然後,該網站會要求受害者將一行看似無害的代碼複製粘貼到 Mac 的終端中以“解決”問題。.
這樣一來,受害者就可以繞過 macOS 的安全機制,例如 Gatekeeper,因爲攻擊源自受害者自身。
執行後,該代碼會安裝一個名爲 teamsSDK.bin 的二進制文件。.
攻擊者下載僞造的 macOS 應用包,並使用原生代碼簽名工具通過臨時簽名對其進行數字簽名。然後,它會反覆向受害者索要密碼,並顯示一些翻譯粗糙但看似真實的提示信息。.
完成虛假安裝過程後,竊取程序開始進行系統指紋識別、持久化配置和有效載荷安裝。.
與其他涉及複雜漏洞利用的技術不同,這種方法並不需要複雜的漏洞利用。這使得它對那些可能同時管理多個調用並在不驗證命令的情況下複製命令的重要目標非常有效。.
Mach-O Man惡意軟件內部
“Mach-O Man”惡意軟件採用多階段攻擊,每個階段都包含用 Go 語言編譯的 Mach-O 二進制文件。該惡意軟件包含一個分析器模塊,用於收集系統信息,包括主機名、UUID、CPU 信息、網絡配置和正在運行的進程。
它擁有適用於 Chrome、Firefox、Safari、Brave、Opera 和 Vivaldi 瀏覽器的擴展程序。信息通過簡單的 curl POST 請求,經由 8888 和 9999 端口傳輸到命令與控制服務器。.
持久模塊 minst2.bin 會釋放一個 LaunchAgent plist 文件 (com.onedrive.launcher.plist),該文件會僞裝成名爲“OneDrive”或“防病毒服務”的合法進程,確保每次用戶登錄時惡意軟件都會啓動。
Macrasv2 是最後一個負責竊取系統數據的惡意程序,它會收集瀏覽器登錄信息、SQLite 數據庫中的 cookie 以及敏感的 Keychain 條目。所有收集到的數據都會被壓縮並通過 Telegram 機器人 API 發送出去,而該 API 的令牌已經暴露。.
拉扎勒斯集團在加密貨幣和美國科技領域留下的毀滅性遺產
“Mach-O Man”的推出與拉扎勒斯集團長期以來爲牟取經濟利益而實施網絡攻擊的策略一脈相承。這些攻擊已給加密貨幣領域,尤其是美國的加密貨幣領域,造成了巨大損失。.
該組織已被dent參與了加密貨幣歷史上一些最大的盜竊案,例如 Ronin Network (Axie Infinity) 被盜 6.25 億美元,Bybit 被盜 15 億美元,DMM Bitcoin KelpDAO被盜 2.92 億美元,Drift 被盜 2.85 億美元,以及 WazirX 被盜 2.35 億美元。
如果你想以更平和的方式進入DeFi加密貨幣領域,避免常見的炒作,那就從這個免費視頻開始吧。







