


CoW Swap報告稱遭遇DNS攻擊,建議所有交易者不要與該協議進行任何交互。



CoW Swap報告了前端問題和DNS劫持事件。該協議呼籲所有交易者撤銷權限,以避免丟失已連接錢包中的資產。.
CoW Swap是領先的去中心化交易所(DEX)交易路由協議之一,其前端出現故障。隨後,問題被證實是由惡意DNS劫持造成的,不法分子利用該攻擊入侵了交易者的錢包。.
協議團隊發現,從世界協調時 14:54 開始發生 DNS 劫持事件,攻擊持續超過 90 分鐘。後端和 API 未受影響,但整個路由應用程序已暫停運行。.
CoW Swap建議所有交易者停止使用主網站,直至另行通知。.
🚨🚨
更新:CoW Swap 在 UTC 時間 14:54(大約 90 分鐘前)遭遇 DNS 劫持。.
CoW協議後端和API未受影響,但作爲預防措施,我們已暫時暫停使用。.
我們正在積極努力解決這一問題。請繼續……
— CoW DAO (@CoWSwap) 2026年4月14日
DNS劫持對Web3來說風險極高,因爲這種攻擊可能不易察覺,並導致連接的錢包資金被盜。CoW Swap前端是通往去中心化交易所(DEX)交易的可靠鏈接之一,即使後端沒有漏洞,DNS劫持也可能導致資金被竊取。.
攻擊發生後三小時內,被攻破的網站導致價值100 萬美元的資金被盜。其中一個被標記的地址成功攔截了219 個以太幣。此次攻擊的具體規模取決於還有多少錢包與該協議交互,以及權限是否泄露了巨鯨錢包的信息。
DNS攻擊會對CoW Swap用戶造成哪些影響?
CoW Swap 的官方地址在域名級別遭到入侵,任何以該網站爲入口點的用戶都會受到影響。.
Swap.cow.fi 可能將用戶重定向到惡意網站,該網站隨後可能被用來trac用戶的錢包dent、權限,甚至是助記詞。該網站可能已被更深層次地入侵,從而能夠將流量重定向到惡意網絡服務器。.
用戶仍然可以看到官方地址,看起來是合法的。“牛交換”trac不受影響,API理論上仍然可以使用,但協議團隊警告用戶,在確認安全之前不要使用該應用程序。.
對於最近的交易,最佳做法是撤銷通過該網站授予的所有權限,可以使用 Revoke Cash等服務。交易者可以使用該服務查看錢包權限列表,並斷開所有未知連接或 CoW 協議權限。.
Cow Protocol 攻擊揭示了 Web3 的另一個弱點
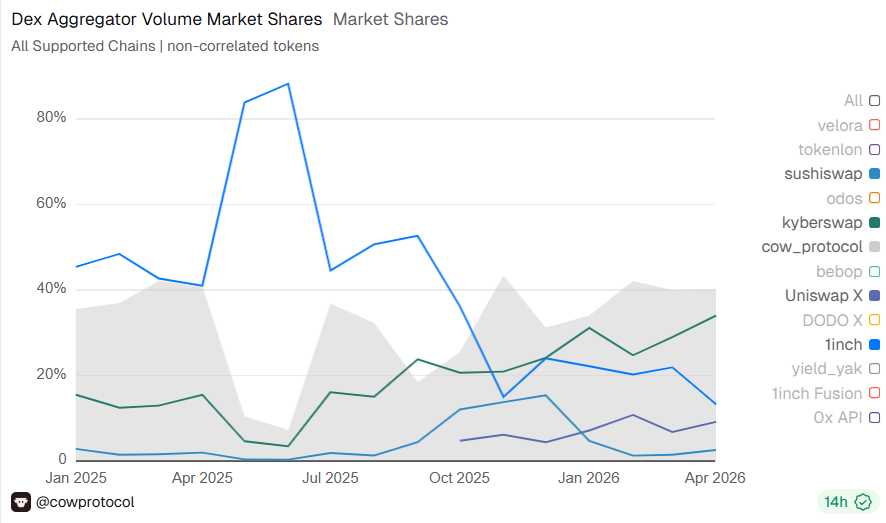
Cow Swap一直是Web3交易的主要樞紐之一。該平臺3月份的交易量約爲38億美元,4月份至今的交易量約爲12.2億美元。每週交易量已穩定在7億美元左右。.
CoW協議是目前最活躍的去中心化交易所(DEX)定價路由協議,廣泛應用於EVM兼容鏈。CoW協議已在 Ethereum、Gnosis、Arbitrum、Base、Polygon、 Avalanche和Lens Network等鏈上啓用。近幾個月來,CoW協議在 BNB 鏈交易中的應用也日益廣泛。.
最近發生的DNS攻擊是一系列Web3攻擊嘗試之後出現的,這些嘗試往往造成重大損失。在近期Drift協議被黑客攻擊之後,此案受到了更多關注。Web3攻擊日益頻繁,令分析人士懷疑人工智能參與了漏洞監控。
你的錢在銀行手裏,你卻只能拿到殘羹剩飯。觀看我們的免費視頻,瞭解如何成爲自己的銀行







